
Google advierte sobre estafas cripto que utilizan un kit de explotación de iPhone "nuevo y potente"

Investigadores de amenazas de Google afirman haber descubierto un nuevo kit de explotación dirigido a usuarios de iPhone de Apple, con el objetivo de robar frases semilla de billeteras cripto.
El kit, denominado “Coruna” por sus desarrolladores, apunta a iPhones que ejecutan versiones de iOS desde la 13.0 hasta la 17.2.1. Cuenta con “cinco cadenas completas de exploits para iOS y un total de 23 exploits”, incluyendo algunos que no habían sido detectados previamente por el público, según informó el Google Threat Intelligence Group (GTIG) en un informe publicado el miércoles.
El grupo dijo que descubrió por primera vez el kit en febrero de 2025 y desde entonces ha rastreado su uso por un presunto grupo de espionaje ruso contra ucranianos, y posteriormente en sitios web chinos falsos relacionados con cripto que buscan realizar robos de cripto.
GTIG señaló que el kit no funciona con la versión más reciente de iOS e instó a los usuarios de iPhone a actualizar sus dispositivos a la última versión de software. Si esto no es posible, los usuarios deberían activar el “Modo de bloqueo”, el cual, según Apple, puede contrarrestar ataques sofisticados.
El kit apunta a cripto a través de sitios web falsos
GTIG indicó que en febrero de 2025 se encontró con partes de un exploit de iOS en el que un cliente de una empresa de vigilancia usó JavaScript para recopilar las características del dispositivo y así entregar el exploit apropiado.
Más tarde, ese mismo año, encontraron el mismo framework de JavaScript oculto en varios sitios web ucranianos comprometidos que “solo se entregaba a usuarios de iPhone seleccionados de una geolocalización específica”.
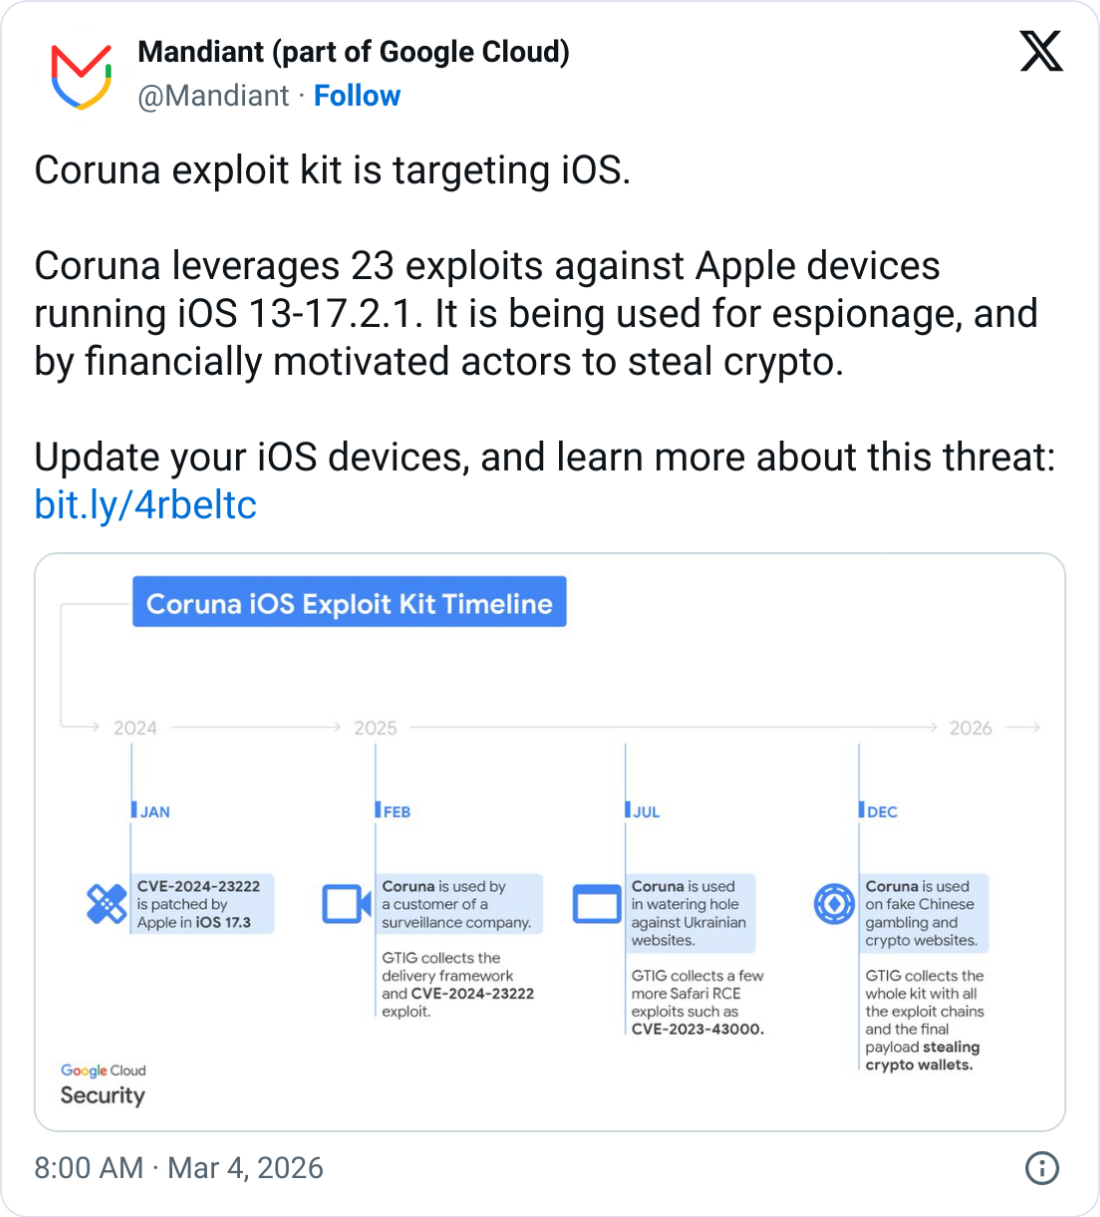
GTIG señaló que luego encontró el mismo framework en diciembre, “en un gran conjunto de sitios web chinos falsos principalmente relacionados con finanzas”, incluyendo uno que imitaba el exchange WEEX.
Cuando un usuario accede a estos sitios web desde un dispositivo iOS, el framework entrega el kit de exploits y busca información financiera, analizando textos que contienen frases semilla y palabras clave como “frase de respaldo” o “cuenta bancaria”.
Relacionado: Hackers de ‘ClickFix’ se hacen pasar por VCs y secuestran QuickLens en los últimos ataques a cripto
El kit también rastrea aplicaciones de cripto populares, como Uniswap y MetaMask, para extraer cripto o información sensible.
Debate sobre los orígenes estadounidenses de Coruna
GTIG no nombró al cliente de la empresa de vigilancia de donde supuestamente se originó el kit de explotación, pero la compañía de seguridad móvil iVerify le dijo a WIRED que podría haber sido creado o comprado por el gobierno de Estados Unidos.
“Es sumamente sofisticado, costó millones de dólares desarrollarlo y posee características de otros módulos que se han atribuido públicamente al gobierno estadounidense”, dijo Rocky Cole, cofundador de iVerify, a WIRED.
“Este es el primer ejemplo que vemos de herramientas, muy probablemente del gobierno de EE.UU.—según lo que nos indica el código—saliendo de control y siendo utilizadas tanto por adversarios como por grupos de ciberdelincuentes.”
Sin embargo, el investigador principal de seguridad de Kaspersky le dijo a The Register que la empresa de ciberseguridad “no encontró evidencia de reutilización de código en los informes publicados que respalde atribuir Coruna a los mismos autores”.
Revista: Conocé a los detectives cripto onchain que luchan contra el crimen mejor que la policía
Descargo de responsabilidad: El contenido de este artículo refleja únicamente la opinión del autor y no representa en modo alguno a la plataforma. Este artículo no se pretende servir de referencia para tomar decisiones de inversión.
También te puede gustar
La inversión en IA entra en el “valle de la desilusión”; ¡los próximos 18 meses serán una prueba de vida o muerte!
Goldman Sachs cree que el ciclo de inversión en IA está en el "valle de la desilusión", aunque no es la primera vez que ocurre. El problema central es que el modelo de negocio de los nuevos proveedores de computación en la nube depende en gran medida de los retornos de gasto en IA por parte de los clientes finales, y actualmente "prácticamente ninguna empresa puede atribuir sus ganancias a la IA". El fundador de Social Capital, Palihapitiya, definió claramente una ventana clave de 18 meses, durante la cual el mercado determinará cuáles modelos de negocio de IA son sostenibles y cuáles no.

La principal preocupación de Anthropic: los ingresos pueden retirarse en cualquier momento, pero los costos de potencia de cómputo están comprometidos por hasta 20 años.
Zheshang Securities considera que los ingresos de Anthropic se basan principalmente en tarifas por uso, y las obligaciones pendientes de cumplimiento cubren solo alrededor de 5.1 meses de ingresos anualizados. Mientras tanto, en el lado de los costos de poder de cómputo, ya se han comprometido irrevocablemente 895.400 millones de dólares, con plazos que se extienden hasta 2045. Los ingresos pueden reducirse en cualquier momento, pero los costos no pueden ser retirados, creando una brecha temporal altamente asimétrica entre ambos, y este es el verdadero límite central de la empresa.

Presión triple de la Reserva Federal, el Departamento del Tesoro y el Congreso; Goldman Sachs: crisis de liquidez en 2027
Goldman Sachs advirtió que las reservas representan solo alrededor del 11% de los activos bancarios, apenas por encima del mínimo alcanzado durante la crisis de 2019. En la segunda mitad de 2027, el estancamiento en las negociaciones sobre el techo de la deuda obligará al Tesoro a reconstruir la TGA, lo que desencadenará una caída abrupta en las reservas y un aumento masivo en la oferta de T-bills, creando la "tormenta perfecta". Si a esto se suma una pausa en las compras de los fondos del mercado monetario, se generará un enorme agujero de liquidez. La Reserva Federal podría verse forzada a bajar las tasas de interés y a realizar compras masivas de bonos para estabilizar el mercado.

Precios de las criptos
Más


