
2030-cu ildə bitcoin kvant kompüterləri tərəfindən sındırıla bilərmi?

Kvant kompüterləri beş il ərzində bitcoin-i sındıra bilər, kriptovalyuta dünyası sağ qalmaq böhranı ilə necə mübarizə aparacaq?
Kvant kompüterləri beş il ərzində Bitcoin-i sındıra bilər, kripto dünyası sağ qalma böhranı ilə necə mübarizə aparacaq?
Müəllif: Tiger Research
Tərcümə: AididiaoJP, Foresight News
Kvant hesablama sahəsindəki irəliləyişlər blokçeyn şəbəkələri üçün yeni təhlükəsizlik riskləri yaradır. Bu bölmənin məqsədi kvant təhdidlərinə qarşı hazırlanmış texnologiyaları araşdırmaq və Bitcoin və Ethereum-un bu dəyişikliklərə necə hazırlaşdığını nəzərdən keçirməkdir.
Əsas məqamlar
- Q-Day ssenarisi, yəni kvant kompüterlərinin blokçeyn kriptoqrafiyasını sındıra biləcəyi vəziyyətin 5-7 il ərzində baş verəcəyi proqnozlaşdırılır. BlackRock da öz Bitcoin ETF müraciətində bu riski qeyd edib.
- Post-quantum kriptoqrafiya kvant hücumlarına qarşı üç təhlükəsizlik səviyyəsində qoruma təmin edir: kommunikasiya şifrələməsi, tranzaksiya imzalanması və məlumatın davamlılığı.
- Google və AWS kimi şirkətlər artıq post-quantum kriptoqrafiyanı tətbiq etməyə başlayıblar, lakin Bitcoin və Ethereum hələ ilkin müzakirə mərhələsindədir.
Yeni texnologiya yeni problemlər yaradır
Əgər bir kvant kompüteri bir neçə dəqiqə ərzində bir Bitcoin cüzdanını sındıra bilsə, blokçeynin təhlükəsizliyi davam edə bilərmi?
Blokçeyn təhlükəsizliyinin əsasını şəxsi açarın qorunması təşkil edir. Kiminsə Bitcoin-ni oğurlamaq üçün hücumçu şəxsi açarı əldə etməlidir ki, bu da mövcud hesablama üsulları ilə faktiki olaraq mümkün deyil. Zəncirdə yalnız açıq açar görünür və hətta superkompüterlə belə, açıq açardan şəxsi açarı çıxarmaq yüz illər çəkərdi.
Kvant kompüterləri bu risk mənzərəsini dəyişir. Klassik kompüterlər 0 və ya 1-ləri ardıcıl emal edir, kvant sistemləri isə eyni anda iki vəziyyəti emal edə bilir. Bu qabiliyyət açıq açardan şəxsi açarı nəzəri olaraq çıxarmağı mümkün edir.
Mütəxəssislər hesab edirlər ki, müasir kriptoqrafiyanı sındıra biləcək kvant kompüterləri təxminən 2030-cu ildə meydana çıxa bilər. Bu proqnozlaşdırılan an Q-Day adlanır və real hücumların mümkün olmasına beş-yeddi il qaldığını göstərir.
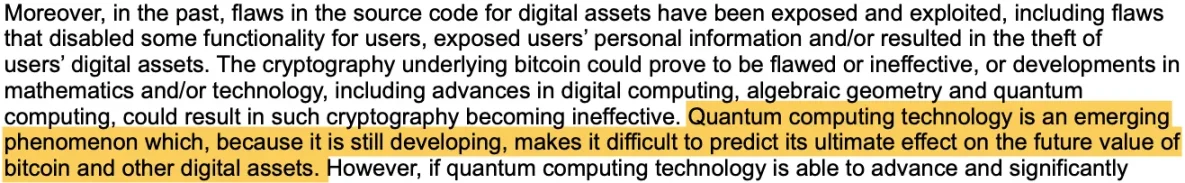
Mənbə: SEC
Tənzimləyicilər və əsas institutlar artıq bu riski qəbul ediblər. 2024-cü ildə ABŞ Milli Standartlar və Texnologiya İnstitutu post-quantum kriptoqrafiya standartlarını təqdim etdi. BlackRock da öz Bitcoin ETF müraciətində kvant hesablama sahəsindəki irəliləyişlərin Bitcoin-in təhlükəsizliyini təhdid edə biləcəyini qeyd edib.
Kvant hesablama artıq uzaq bir nəzəri problem deyil. Bu, artıq fərziyyələrə deyil, real hazırlığa ehtiyac olan texnoloji problemdir.
Kvant hesablama blokçeyn təhlükəsizliyini sınağa çəkir
Blokçeyn tranzaksiyalarının necə işlədiyini anlamaq üçün sadə bir nümunəyə baxaq: Ekko Ryan-a 1 BTC göndərir.
Ekko "Mən Ryan-a 1 BTC göndərirəm" bəyanatı ilə tranzaksiya yaratdıqda, o, unikal bir imza əlavə etməlidir. Bu imza yalnız onun şəxsi açarı ilə yaradıla bilər.
Sonra Ryan və şəbəkədəki digər nodelər Ekko-nun açıq açarından istifadə edərək imzanın etibarlı olub olmadığını yoxlayırlar. Açıq açar imzanı yoxlamaq üçün istifadə edilə bilən, lakin imzanı yenidən yarada bilməyən bir alət kimidir. Ekko-nun şəxsi açarı gizli qaldığı müddətcə, heç kim onun imzasını saxtalaşdıra bilməz.
Bu, blokçeyn tranzaksiyalarının təhlükəsizliyinin əsasını təşkil edir.
Şəxsi açardan açıq açar yaradıla bilər, lakin açıq açardan şəxsi açar çıxarıla bilməz. Bu, elliptik əyri rəqəmsal imza alqoritmi (ECDSA) vasitəsilə həyata keçirilir və elliptik əyri kriptoqrafiyasına əsaslanır. ECDSA riyazi asimmetriyaya əsaslanır: bir istiqamətdə hesablama asandır, əks istiqamətdə isə hesablama mümkün deyil.
Kvant hesablama inkişaf etdikcə, bu baryer zəifləyir. Əsas element kvant bitləridir.
Klassik kompüterlər 0 və ya 1-ləri ardıcıl emal edir. Kvant bitləri eyni anda iki vəziyyəti ifadə edə bilər və bu, geniş paralel hesablama imkanı yaradır. Kifayət qədər kvant bitinə malik kvant kompüteri klassik kompüterlərin on illərlə çəkəcəyi hesablama işini bir neçə saniyəyə yerinə yetirə bilər.
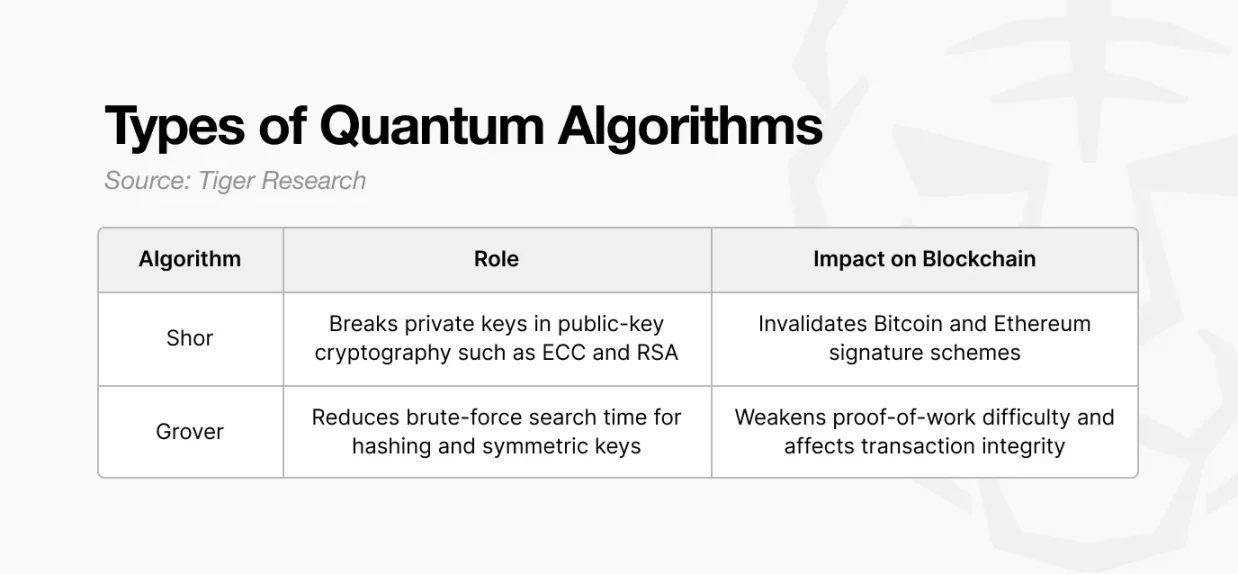
Blokçeyn təhlükəsizliyi üçün birbaşa risk yaradan iki kvant alqoritmi var.
Shor alqoritmi açıq açardan şəxsi açar çıxarmağa imkan verir və bununla da açıq açar kriptoqrafiyasını zəiflədir. Grover alqoritmi isə brute-force axtarışını sürətləndirərək hash funksiyalarının effektiv gücünü azaldır.
Shor alqoritmi: Birbaşa aktiv oğurluğu
Bu gün əksər internet təhlükəsizliyi iki açıq açar kriptoqrafiya sisteminə əsaslanır: RSA və ECC.
Bu gün əksər internet təhlükəsizliyi iki açıq açar kriptoqrafiya sisteminə əsaslanır: RSA və ECC. Onlar tam ədədlərin faktorizasiyası və diskret logaritm kimi çətin riyazi problemlərdən istifadə edərək xarici hücumlara qarşı müdafiə yaradır. Blokçeyn də ECC-yə əsaslanan elliptik əyri rəqəmsal imza alqoritmi ilə eyni prinsiplərdən istifadə edir.
Mövcud hesablama gücü ilə bu sistemləri sındırmaq on illər çəkər və buna görə də onlar praktik olaraq təhlükəsiz hesab olunur.
Shor alqoritmi bu vəziyyəti dəyişir. Shor alqoritmini işlədən kvant kompüteri böyük ədədlərin faktorizasiyası və diskret logaritm hesablamalarını yüksək sürətlə yerinə yetirə bilər və bu, RSA və ECC-ni sındıra bilər.
Shor alqoritmindən istifadə edən kvant hücumçusu açıq açardan şəxsi açarı çıxarıb, həmin ünvandakı aktivləri istədiyi kimi köçürə bilər. Əvvəllər tranzaksiya göndərmiş istənilən ünvan risk altındadır, çünki onun açıq açarı zəncirdə görünür. Bu, milyonlarla ünvanın eyni anda risk altında ola biləcəyi bir ssenari yaradır.
Grover alqoritmi: Tranzaksiyaların ələ keçirilməsi
Blokçeyn təhlükəsizliyi həm də simmetrik açar şifrələməsinə (məsələn, AES) və hash funksiyalarına (məsələn, SHA-256) əsaslanır.
AES cüzdan fayllarını və tranzaksiya məlumatlarını şifrələmək üçün istifadə olunur, düzgün açarı tapmaq üçün bütün mümkün kombinasiyalar yoxlanmalıdır. SHA-256 iş sübutu çətinliyinin tənzimlənməsini təmin edir, mədənçilər isə tələblərə cavab verən hash dəyəri tapmaq üçün təkrar-təkrar axtarış aparırlar.
Bu sistemlər fərz edir ki, bir tranzaksiya mempool-da gözləyərkən, digər istifadəçilərin onu blokda yerləşdirilməzdən əvvəl analiz və ya saxtalaşdırmaq üçün kifayət qədər vaxtı yoxdur.
Grover alqoritmi bu fərziyyəni zəiflədir. O, kvant superpozisiyasından istifadə edərək axtarış prosesini sürətləndirir və AES və SHA-256-nın effektiv təhlükəsizlik səviyyəsini azaldır. Kvant hücumçusu mempool-dakı tranzaksiyaları real vaxtda analiz edə və eyni girişlərdən (UTXO) istifadə edən, lakin çıxışı başqa ünvana yönəldən saxta versiya yarada bilər.
Bu, kvant kompüteri ilə təchiz olunmuş hücumçular tərəfindən tranzaksiyaların ələ keçirilməsi riskini yaradır və vəsaitlərin gözlənilməyən ünvanlara köçürülməsinə səbəb ola bilər. Birjadan çıxarışlar və adi köçürmələr belə hücumların əsas hədəfi ola bilər.
Post-quantum kriptoqrafiya
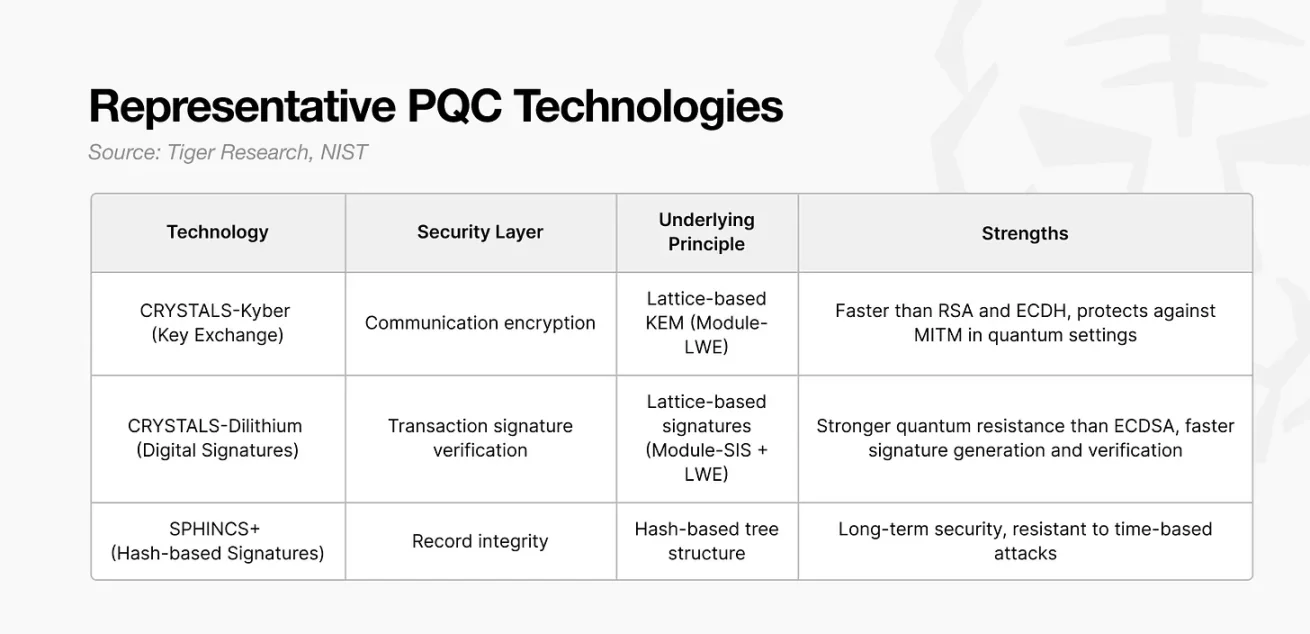
Kvant hesablama dövründə blokçeyn təhlükəsizliyini necə qorumaq olar?
Gələcəyin blokçeyn sistemləri kvant hücumları altında belə təhlükəsiz qalacaq kriptoqrafik alqoritmlərə ehtiyac duyacaq. Bu alqoritmlər post-quantum kriptoqrafiya texnologiyaları adlanır.
ABŞ Milli Standartlar və Texnologiya İnstitutu artıq üç əsas PQC standartı təklif edib və həm Bitcoin, həm də Ethereum icmaları bunları uzunmüddətli təhlükəsizliyin əsası kimi qəbul etməyi müzakirə edirlər.
Kyber: Node-lar arasında kommunikasiya qorunması
Kyber şəbəkədəki iki tərəfin simmetrik açarı təhlükəsiz şəkildə dəyişməsinə imkan verən bir alqoritmdir.
İnternet infrastrukturunu uzun müddət dəstəkləmiş ənənəvi üsullar, məsələn, RSA və ECDH, Shor alqoritminə qarşı həssasdır və kvant mühitində risk altındadır. Kyber bu problemi modullar-LWE adlanan ızgara əsaslı riyazi problemə əsaslanaraq həll edir və bu problem kvant hücumlarına qarşı davamlı hesab olunur. Bu struktur məlumatların ötürülməsi zamanı ələ keçirilməsinin və ya deşifrə edilməsinin qarşısını alır.
Kyber bütün kommunikasiya yollarını qoruyur: HTTPS bağlantıları, birja API-ləri və cüzdandan node-a mesajlaşma. Blokçeyn şəbəkəsinin daxilində node-lar tranzaksiya məlumatlarını paylaşarkən də Kyber-dən istifadə edə bilər, üçüncü tərəflərin monitorinq və ya məlumat çıxarmasının qarşısını alır.
Əslində, Kyber kvant hesablama dövrü üçün şəbəkə ötürmə qatının təhlükəsizliyini yenidən qurur.
Dilithium: Tranzaksiya imzalarının yoxlanılması
Dilithium rəqəmsal imza alqoritmidir və tranzaksiyanın şəxsi açarın qanuni sahibi tərəfindən yaradıldığını yoxlamaq üçün istifadə olunur.
Blokçeyndə mülkiyyət "şəxsi açarla imzala, açıq açarla yoxla" modelinə əsaslanan ECDSA-ya bağlıdır. Problem ondadır ki, ECDSA Shor alqoritminə qarşı həssasdır. Açıq açara çıxışı olan kvant hücumçusu müvafiq şəxsi açarı çıxara, imza saxtalaşdıra və aktivləri oğurlaya bilər.
Dilithium modullar-SIS və LWE-ni birləşdirən ızgara əsaslı strukturlardan istifadə edərək bu riski aradan qaldırır. Hücumçu açıq açarı və imzanı analiz etsə belə, şəxsi açarı çıxara bilməz və bu dizayn kvant hücumlarına qarşı təhlükəsizdir. Dilithium-un tətbiqi imza saxtalaşdırılması, şəxsi açarın çıxarılması və kütləvi aktiv oğurluğunun qarşısını alır.
O, həm aktiv mülkiyyətini, həm də hər bir tranzaksiyanın orijinallığını qoruyur.
SPHINCS+: Uzunmüddətli qeydlərin qorunması
SPHINCS+ çoxqatlı hash ağacı strukturundan istifadə edir. Hər bir imza bu ağacda xüsusi bir yol ilə yoxlanılır və tək bir hash dəyərindən onun girdisini çıxarmaq mümkün olmadığından, bu sistem kvant hücumlarına qarşı təhlükəsiz qalır.
Ekko və Ryan-ın tranzaksiyası blokda əlavə edildikdən sonra, qeyd daimi olur. Bunu sənəd barmaq izi kimi təsəvvür etmək olar.
SPHINCS+ tranzaksiyanın hər bir hissəsini hash dəyərinə çevirir və unikal bir naxış yaradır. Sənəddə bir hərf belə dəyişsə, barmaq izi tamamilə dəyişir. Eyni şəkildə, tranzaksiyanın istənilən hissəsinin dəyişdirilməsi bütün imzanı dəyişir.
On illər sonra belə, Ekko və Ryan-ın tranzaksiyasını dəyişdirmək cəhdi dərhal aşkar ediləcək. SPHINCS+ tərəfindən yaradılan imzalar nisbətən böyük olsa da, uzunmüddətli yoxlanıla bilən maliyyə məlumatları və ya dövlət qeydləri üçün idealdır. Kvant kompüterləri bu barmaq izini saxtalaşdırmaq və ya kopyalamaqda çətinlik çəkəcək.
Nəticə etibarilə, PQC texnologiyası standart 1 BTC köçürməsində kvant hücumlarına qarşı üçqat qoruma yaradır: Kyber kommunikasiya şifrələməsi üçün, Dilithium imza yoxlanılması üçün, SPHINCS+ isə qeyd bütövlüyü üçün istifadə olunur.
Bitcoin və Ethereum: Fərqli yollar, eyni məqsəd
Bitcoin dəyişməzliyə, Ethereum isə uyğunlaşmaya üstünlük verir. Bu dizayn prinsipləri keçmiş hadisələrdən qaynaqlanır və hər bir şəbəkənin kvant hesablama təhdidinə necə cavab verdiyini formalaşdırır.
Bitcoin: Dəyişiklikləri minimuma endirərək mövcud zənciri qorumaq
Bitcoin-in dəyişməzliyə vurğusu 2010-cu ildəki "value overflow" hadisəsinə gedib çıxır. Bir haker boşluqdan istifadə edərək 1840 milyard BTC yaratdı, icma isə soft fork vasitəsilə beş saat ərzində bu tranzaksiyanı etibarsız etdi. Bu təcili tədbirdən sonra "təsdiqlənmiş tranzaksiyalar heç vaxt dəyişdirilməməlidir" prinsipi Bitcoin-in əsas kimliyinə çevrildi. Bu dəyişməzlik etimadı qoruyur, lakin sürətli struktur dəyişikliklərini çətinləşdirir.
Bu prinsip Bitcoin-in kvant təhlükəsizliyinə yanaşmasında da özünü göstərir. İnkişafçılar yeniləmənin zəruri olduğunu qəbul edirlər, lakin hard fork vasitəsilə bütün zəncirin dəyişdirilməsi şəbəkə konsensusu üçün çox riskli hesab olunur. Buna görə də Bitcoin tədricən keçid üçün hibrid miqrasiya modelini araşdırır.
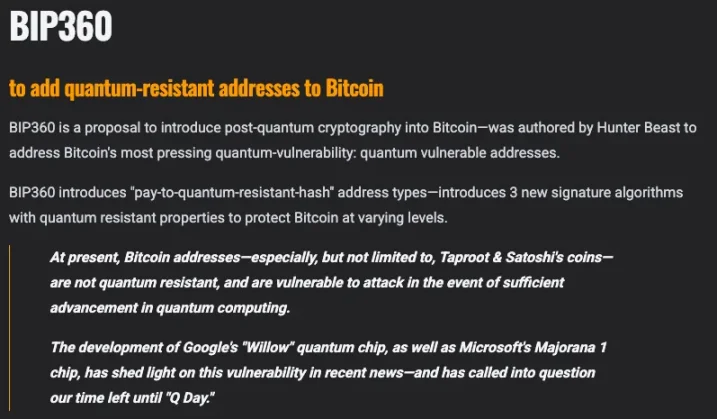
Mənbə: bip360.org
Bu prinsip Bitcoin-in kvant təhlükəsizliyinə yanaşmasında da özünü göstərir. İnkişafçılar yeniləmənin zəruri olduğunu qəbul edirlər, lakin hard fork vasitəsilə bütün zəncirin dəyişdirilməsi şəbəkə konsensusu üçün çox riskli hesab olunur. Buna görə Bitcoin tədricən keçid üçün hibrid miqrasiya modelini araşdırır.
Əgər bu qəbul olunsa, istifadəçilər eyni anda həm ənənəvi ECDSA ünvanlarından, həm də yeni PQC ünvanlarından istifadə edə biləcəklər. Məsələn, əgər Ekko-nun vəsaitləri köhnə Bitcoin ünvanında saxlanılırsa, Q-Day yaxınlaşdıqda onları tədricən PQC ünvanına köçürə bilər. Şəbəkə hər iki formatı tanıdığı üçün təhlükəsizlik artır, məcburi və dağıdıcı keçid olmur.
Çətinliklər hələ də qalır. Yüz milyonlarla cüzdan köçürülməlidir və şəxsi açarı itirilmiş cüzdanlar üçün hələ də aydın həll yoxdur. İcma daxilində müxtəlif fikirlər də zəncirin bölünməsi riskini artıra bilər.
Ethereum: Elastik arxitektura ilə sürətli keçid üçün yenidizayn
Ethereum-un uyğunlaşma prinsipi 2016-cı ildəki DAO haker hücumundan qaynaqlanır. Təxminən 3.6 milyon ETH oğurlandıqda, Vitalik Buterin və Ethereum Foundation oğurluğu geri qaytarmaq üçün hard fork həyata keçirdi.
Bu qərar icmanı Ethereum (ETH) və Ethereum Classic (ETC) olaraq iki yerə böldü. O vaxtdan bəri uyğunlaşma Ethereum-un əsas xüsusiyyətinə çevrildi və sürətli dəyişikliklərin həyata keçirilməsində əsas rol oynadı.
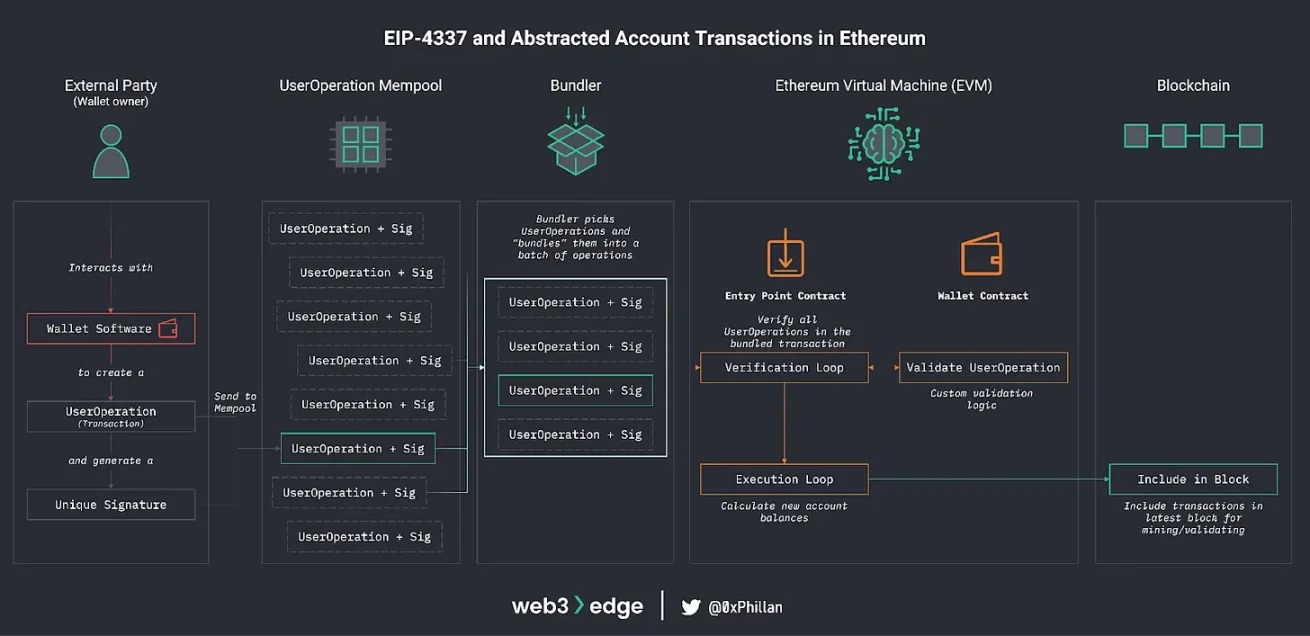
Mənbə: web3edge
Tarixən, bütün Ethereum istifadəçiləri yalnız ECDSA imza alqoritmi ilə tranzaksiya göndərə bilən xarici hesabdan asılı idi. Hər bir istifadəçi eyni kriptoqrafik modeldən istifadə etdiyinə görə, imza sxemini dəyişmək üçün bütün şəbəkədə hard fork tələb olunurdu.
EIP-4337 bu strukturu dəyişdi və hesabların smart kontraktlar kimi işləməsinə imkan verdi. Hər bir hesab öz imza yoxlama məntiqini təyin edə bilər, istifadəçilərə alternativ imza sxemlərini tətbiq etməyə imkan verir və bütün şəbəkəni dəyişməyə ehtiyac qalmır. İmza alqoritmləri artıq hesab səviyyəsində dəyişdirilə bilər, protokol səviyyəsində yeniləmə tələb olunmur.
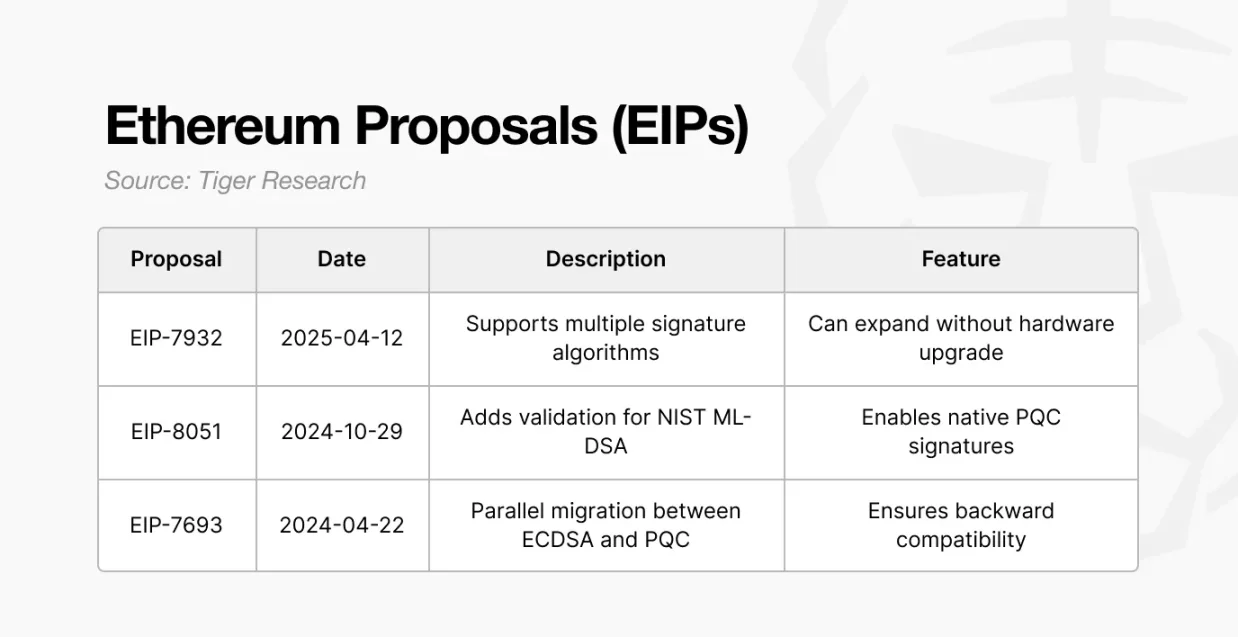
Bunun əsasında PQC tətbiqini dəstəkləyən bir neçə təklif ortaya çıxıb:
- EIP-7693: Hibrid miqrasiya yolunu təqdim edir, ECDSA ilə uyğunluğu saxlayaraq PQC imzalarına tədricən keçidi dəstəkləyir.
- EIP-8051: NIST PQC standartlarını zəncirdə tətbiq edir və real şəbəkə şəraitində PQC imzalarını test edir.
- EIP-7932: Protokolun bir neçə imza alqoritmini eyni anda tanımasına və yoxlamasına imkan verir, istifadəçilərə istədikləri metodu seçmək imkanı yaradır.
Praktikada, ECDSA əsaslı cüzdan istifadəçiləri kvant təhdidi yaxınlaşdıqda Dilithium əsaslı PQC cüzdanlarına keçə bilərlər. Bu keçid hesab səviyyəsində baş verir və bütün zənciri dəyişdirməyə ehtiyac yoxdur.
Nəticə etibarilə, Bitcoin mövcud strukturunu qoruyaraq PQC-ni paralel şəkildə inteqrasiya etməyə çalışır, Ethereum isə hesab modelini birbaşa PQC-ni qəbul edəcək şəkildə yenidən dizayn edir. Hər ikisi kvant davamlılığı məqsədini güdür, lakin Bitcoin konservativ təkamülə, Ethereum isə struktur yeniliyinə əsaslanır.
Blokçeyn hələ də mübahisə edərkən, dünya artıq dəyişib
Qlobal internet infrastrukturu artıq yeni təhlükəsizlik standartlarına keçməyə başlayıb.
Mərkəzləşdirilmiş qərarlarla idarə olunan Web2 platformaları sürətlə hərəkət edir. Google 2024-cü ilin aprelindən etibarən Chrome brauzerində post-quantum açar mübadiləsini standart olaraq aktivləşdirib və bunu milyardlarla cihazda tətbiq edib. Microsoft bütün təşkilat üzrə miqrasiya planı elan edib və məqsədi 2033-cü ilə qədər tam PQC tətbiq etməkdir. AWS isə 2024-cü ilin sonundan hibrid PQC istifadə etməyə başlayıb.
Blokçeyn fərqli vəziyyətlə üzləşir. Bitcoin-in BIP-360-u hələ də müzakirə olunur, Ethereum-un EIP-7932-si isə bir neçə aydır təqdim edilsə də, hələ ictimai testnet yoxdur. Vitalik Buterin tədricən keçid yolunu təsvir edib, lakin kvant hücumları praktik olaraq mümkün olmamışdan əvvəl keçidin tamamlanıb-tamamlanmayacağı bəlli deyil.
Deloitte hesabatında təxmin edilir ki, Bitcoin ünvanlarının təxminən 20%-30%-i artıq açıq açarını ifşa edib. Onlar hazırda təhlükəsizdir, lakin 2030-cu illərdə kvant kompüterləri inkişaf etdikdə hədəfə çevrilə bilərlər. Şəbəkə həmin mərhələdə hard fork etməyə çalışsa, bölünmə ehtimalı yüksəkdir. Bitcoin-in dəyişməzliyə sadiqliyi onun kimliyinin əsası olsa da, sürətli dəyişiklikləri çətinləşdirir.
Nəticədə, kvant hesablama həm texniki, həm də idarəetmə problemləri yaradır. Web2 artıq keçidə başlayıb. Blokçeyn isə hələ də necə başlamaq barədə mübahisə edir. Həlledici sual kim daha tez hərəkət edəcək deyil, kim keçidi təhlükəsiz şəkildə başa çatdıracaqdır.
İmtina: Bu məqalənin məzmunu yalnız müəllifin fikrini əks etdirir və platformanı heç bir şəkildə təmsil etmir. Bu məqalə investisiya qərarları qəbul etmək üçün istinad kimi nəzərdə tutulmayıb.
Siz də bəyənə bilərsiniz
Goldman Sachs qlobal səhm bazarı proqnozu: Gələn il AI kapital xərcləri zirvəyə çatacaq, qazanc artımı "kəskin yavaşlayacaq", bulud sahəsinin nəhəngləri "müdafiəvi aktivlər" olacaq
Goldman Sachs-in 2027-ci il üçün qlobal səhmlər strategiyası göstərir ki, AI kapital xərcləri ilə bağlı canlanma zirvəyə yaxınlaşır və qlobal mənfəət artım tempi əhəmiyyətli dərəcədə yavaşlayacaq. S&P 500-un mənfəət artım tempi 36%-dən 11%-ə enəcəyi gözlənilir və amortizasiya təzyiqi tədricən ortaya çıxacaq. Lakin bulud nəhənglərinin dəyərləndirilməsi gözlənilən qiymət/qazanc nisbətinə görə artıq 19.7-ə enib, bu isə məcburi istehlak malları sektorundan aşağıdır və "nisbətən müdafiə xarakterli" aktiv kimi qiymətləndirilir. Goldman Sachs S&P 500 üçün hədəf qiymətin 8700 olacağını proqnozlaşdırır və ABŞ və Yaponiyanı yüksək, Avropanı isə aşağı dərəcədə portfelə daxil etməyi tövsiyə edir.
135 milyard dollar Nvidia səhmlərinə sahib olan Huang Renxun onları satıb pul çıxaracaqmı?
Huang Renxun vəzifəsindən ayrıldıqdan sonra onun təxminən 812 milyon səhmə və 135 milyard dollar bazar dəyərinə sahib NVIDIA portfeli səhm qiymətinə "ciddi təzyiq" yaradır. Satış edib-etməməsi həm hüquqi, həm də bazar məhdudiyyətlərinə tabedir: Qanuni satmaq üçün əvvəlcə hələ açıqlanmayan mənfi məlumatların açıqlanmasını gözləməlidir və bu portfel bütün bazarın altı günlük ticarət həcminə bərabərdir, geniş miqyaslı nağdlaşma isə bir neçə ay ərzində həyata keçirilməlidir.

Ənənəvi Yeni il rallisi, bu il ABŞ fond bazarında hələ də olacaqmı?
ABŞ fond bazarı həm texniki, həm də mövqe baxımından bərpa olunduqdan sonra, Goldman Sachs, Morgan Stanley və JPMorgan ilin sonuna doğru yüksəliş siqnalları verməyə başladı. Mövqelərin kəskin şəkildə boşaldılması, dəyərləndirmənin orta səviyyəyə qayıtması və mövsümi dəstək birlikdə sıxılma şəraitini yaradır. Lakin, qlobal sənaye idxal qiymətləri illik təxminən 24% inflyasiya ilə, pandemiya dövrünün zirvəsini aşıb, inflyasiya ilə bağlı ödənişlər gələn ilin ilk rübündə toplanacaq. Goldman Sachs xəbərdarlıq edir ki, ilin sonundakı yüksəliş həyata keçdikdə, gələcəkdə yüksəliş üçün yer tükənə bilər.

Anthropic-in siyahıya alınması üzrə təqdimatı, CEO deyir: "Hansı bazar şəraiti olmasından asılı olmayaraq maraqlanmıram", "az söz, çox iş görmək" istəyirik
Anthropic IPO üçün hazırlıqlar apararkən, CEO Amodei təqdimatlarda xüsusilə təvazökar davranıb, "az vəd ver, çox nəticə göstər" prinsipini vurğulayıb və IPO vaxtına, bazar dəyişkənliyinə soyuqqanlı yanaşıb. Amodei süni intellekt sektorundakı dalğalanmalar və Nvidia ilə bağlı hadisələrə toxunaraq, IPO ayı və bazar şəraiti barədə xüsusi narahatlıq keçirmədiyini bildirib, hesablama gücünə yatırımların "ən dərin kommersiya problemi" olduğunu açıq şəkildə qəbul edib.


