
Anthropic "Mythos" irrompe nel settore della sicurezza informatica, Bernstein: Niente panico, avete frainteso

Il nuovo modello "Mythos" di Anthropic ha scatenato una svendita collettiva del comparto della cybersicurezza a causa di dichiarazioni relative a una "impennata delle capacità di cybersicurezza", ma Bernstein Research ha subito pubblicato una chiarificazione: gli investitori hanno frainteso questa informazione, poiché non implica né l'ingresso di Anthropic nel mercato dei software di cybersicurezza, né mette in discussione il vantaggio strutturale che l'AI offre a questo settore.
Secondo quanto riportato da Fortune venerdì scorso, il modello "Mythos" di Anthropic, di prossima uscita, promette di ottenere "punteggi significativamente più alti" nella codifica software, nel ragionamento accademico e nei test di cybersicurezza. Questa formulazione ha immediatamente innescato la vendita sul mercato, con la maggior parte dei titoli di cybersicurezza coperti da Bernstein, come Cloudflare, in calo dal 5% al 7%.
Gli analisti di Bernstein hanno risposto prontamente il giorno stesso, chiarendo che i contenuti relativi alla cybersicurezza di "Mythos" riguardano in realtà il rafforzamento delle capacità di sicurezza del codice e misure proattive di Anthropic per prevenire un uso malintenzionato dei suoi prodotti. Entrambi questi aspetti non costituiscono concorrenza con il settore dei software di cybersicurezza né indeboliscono la domanda generata dall’AI a vantaggio del settore.
Bernstein, nel suo rapporto, ha dichiarato esplicitamente che mantiene invariati i rating, i target price e le previsioni finanziarie per tutte le aziende di cybersicurezza da lui coperte.
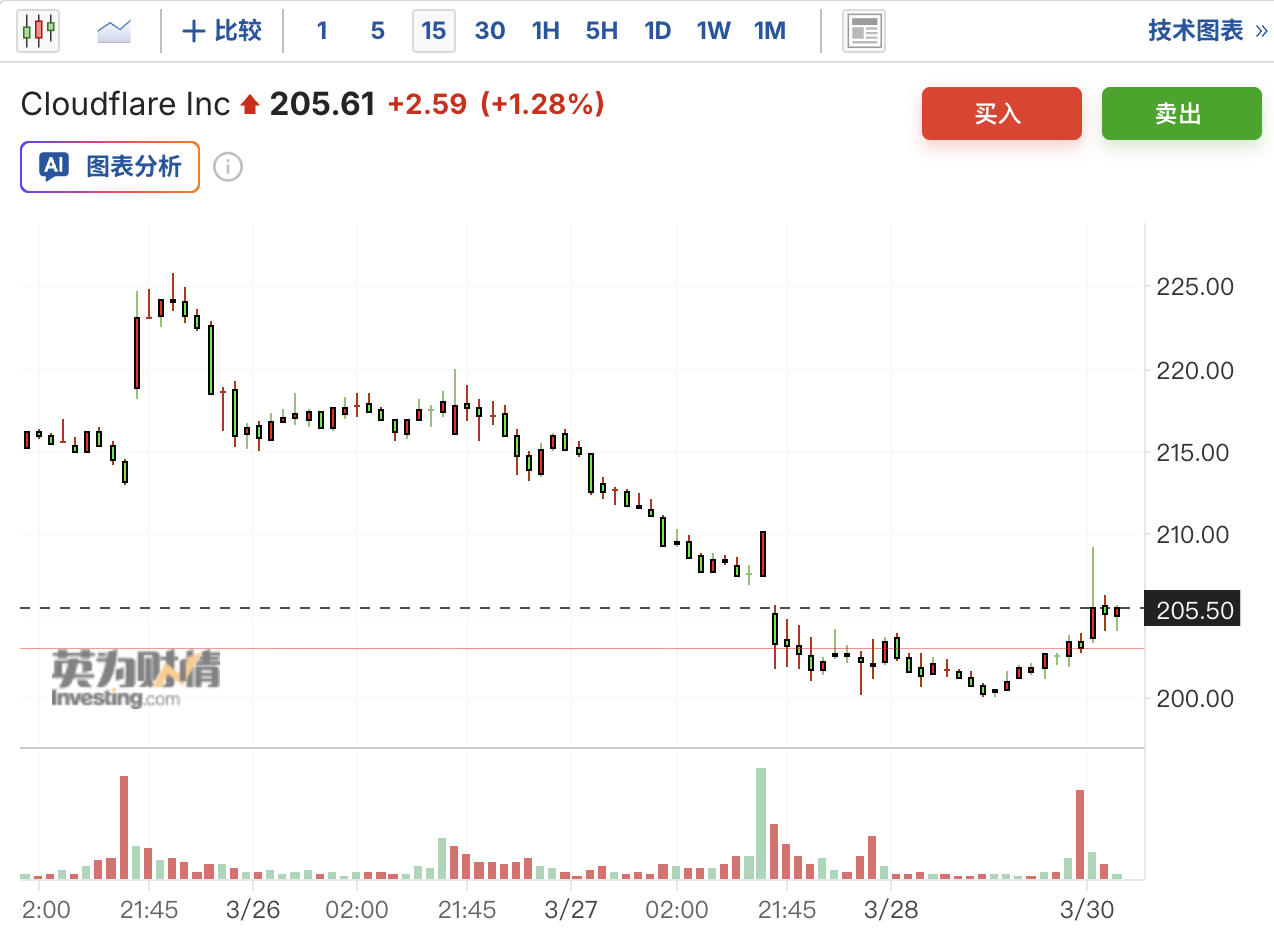
Da dove nasce il panico di mercato
Nel servizio di Fortune, l’espressione relativa alla "impennata delle capacità di cybersicurezza" è diventata la miccia diretta della svendita.
Gli investitori hanno interpretato questa dichiarazione come due potenziali minacce: primo, Anthropic potrebbe entrare direttamente nel mercato dei software di cybersicurezza, generando concorrenza tra i fornitori; secondo, il miglioramento delle capacità dei modelli AI potrebbe ridurre la gravità delle minacce informatiche, diminuendo così la domanda per gli strumenti di sicurezza tradizionali.
Gli analisti di Bernstein hanno descritto come gli investitori siano "puntuali come un orologio": ogni volta che emerge una dichiarazione sull'aumento delle capacità di cybersicurezza, si registra una massiccia svendita delle azioni dei software correlati.
Cosa sta realmente facendo Mythos: sicurezza del codice e prevenzione degli abusi
Bernstein ha suddiviso il contenuto di "Mythos" relativo alla cybersicurezza in due livelli.
Il primo è il miglioramento delle capacità di sicurezza del codice. Secondo gli analisti, questo rappresenta lo standard igienico di base del prodotto ed è anche la soglia di aspettativa del mercato nei confronti di Anthropic, senza limitare il valore della maggior parte degli strumenti di cybersicurezza.
In precedenza hanno già sottolineato che le vulnerabilità software rappresentano una quota relativamente limitata degli incidenti di sicurezza e che il numero di fornitori direttamente impattati dalla funzionalità di sicurezza del codice di Claude è ugualmente ridotto.
Il secondo riguarda la prevenzione degli abusi dei prodotti, che è la logica centrale di questa uscita. Il settore della cybersicurezza ha già ampiamente documentato come, una volta compromesso Claude, possa essere utilizzato dai malintenzionati per identificare vulnerabilità software e creare rapidamente malware mirato, spesso più velocemente di quanto i fornitori di software o gli utenti riescano a implementare una patch.
Inoltre, gli aggressori potrebbero sfruttare metodi di compromissione per prendere il controllo degli agenti interni basati su Anthropic nelle imprese, effettuando movimenti laterali, prendere il controllo degli account e provocare fughe di dati.
Bernstein sottolinea che affrontare questi rischi non è un nuovo tema per Anthropic, la società ne ha già discusso e adottato misure di difesa proattiva: questo rilascio rappresenta un approfondimento della direzione già intrapresa, non un cambiamento strategico.
Il vento favorevole dell'AI nel settore della cybersicurezza rimane intatto
Gli analisti contestano il giudizio secondo cui il "vantaggio dell'AI" sarebbe compromesso, da due prospettive.
Primo, Anthropic è solo uno dei fornitori nel mercato dei grandi modelli linguistici. Esistono molti fornitori di LLM di coda lunga e non tutti implementano meccanismi di prevenzione degli abusi in modo così attivo come Anthropic.
Più importante, esistono già numerosi LLM open source che circolano senza regolamentazione e, anche se le loro capacità sono inferiori a quelle di Claude, possono comunque essere efficacemente utilizzati dai malintenzionati per creare malware o attacchi phishing.
Bernstein osserva che, anche senza questi strumenti, gli attaccanti continuano ad avere successo, il che significa che la qualità degli strumenti non deve essere necessariamente elevata per fornire ulteriore potere di attacco.
Secondo, il potenziale di crescita dell'AI nel settore della cybersicurezza deriva in gran parte dall'emergere di nuove soluzioni di sicurezza, non dalla sola intensificazione della domanda degli strumenti esistenti.
Gli analisti riportano che, durante la RSA Conference di questa settimana, quasi tutti gli stand si sono concentrati su Agentic SOC (centro operativo di sicurezza intelligente), sicurezza dell'identità degli agenti e sicurezza dei dati degli agenti, direzioni emergenti nel settore.
Queste opportunità di mercato non saranno influenzate dal rafforzamento della sicurezza dei prodotti di Anthropic. Inoltre, la maggior parte delle aziende mantiene un approccio neutrale verso i grandi modelli linguistici, e la domanda di soluzioni di protezione multi-agent continuerà ad esistere.
Esclusione di responsabilità: il contenuto di questo articolo riflette esclusivamente l’opinione dell’autore e non rappresenta in alcun modo la piattaforma. Questo articolo non deve essere utilizzato come riferimento per prendere decisioni di investimento.
Ti potrebbe interessare anche
Deutsche Bank: più la potenza di calcolo è limitata, più SpaceX guadagna; il rischio politico di Musk dopo l'elezione è sopravvalutato
Deutsche Bank ritiene che il rischio politico per SpaceX sia sopravvalutato dal mercato: i contratti principali sono stipulati da agenzie federali, lo spazio per l’intervento del Congresso è estremamente ridotto e nella maggior parte dei settori non esistono fornitori alternativi. Il rischio più immediato proviene dalla ferma posizione del governatore eletto del Texas riguardo ai data center, ma una restrizione nell’offerta di capacità di calcolo potrebbe addirittura rafforzare il potere di determinazione dei prezzi e i ricavi di SpaceX.

Dopo il crollo delle azioni americane, Cathie Wood: più il mercato è preoccupato, più sono ottimista, il mercato toro non è finito
Mentre il Nasdaq entra in una fase di correzione, Cathie Wood (“la regina dell’innovazione”) si esprime affermando che proprio il clima di preoccupazione dominante nel mercato la rende ancora più fiduciosa nella continuazione del mercato rialzista. Attribuisce l’attuale correzione alla pressione sul mercato obbligazionario e alle controversie sugli investimenti in capitale per l’AI, ma sottolinea che la rivoluzione tecnologica è ancora a metà strada. Wood ha inoltre rivelato che ARK ha approfittato della situazione per aumentare le proprie posizioni ad alta convinzione come SpaceX, prevedendo che i mercati azionari continueranno ad andare bene fino al 2027.

Dopo la "settimana nera" delle azioni tecnologiche, Wall Street chiama al "buy the dip"
Morgan Stanley ha dichiarato chiaramente che "le prossime due o tre settimane sono un'opportunità per aumentare le posizioni". Ed Yardeni ha definito l'attuale calo una "correzione" e non lo scoppio di una bolla. La previsione media degli istituti principali di Wall Street per il target di fine anno dello S&P 500 è di 7973 punti. Tuttavia, la maggior parte degli strateghi ritiene che l'orientamento delle politiche sull'AI resti la principale variabile.

CoreWeave scrive al governatore eletto del Texas, cercando una "consultazione sui data center"
In questa lettera aperta, Michael Intrator afferma che CoreWeave "sostiene fortemente" la posizione di principio di Hinojosa secondo cui la crescita dei data center deve beneficiare i cittadini del Texas. "Siamo lieti di collaborare con il vostro team di transizione per portare avanti responsabilmente i progetti già approvati e per stabilire standard chiari e duraturi per i futuri sviluppi", ha dichiarato.

Prezzi delle criptovalute
Altro


