
Làn sóng tấn công chuỗi cung ứng npm: Chuyện gì đã xảy ra? Làm thế nào để giảm thiểu rủi ro?

Số lượt tải xuống của gói phần mềm bị nhiễm đã vượt quá 1.1 billions, gây ra nguy cơ lây lan gián tiếp cho toàn ngành.
Original Article Title: "Tấn Công Chuỗi Cung Ứng Lan Rộng Chỉ Sau Một Đêm: Đã Xảy Ra Gì? Làm Sao Giảm Thiểu Rủi Ro?"
Original Article Author: Azuma, Odaily
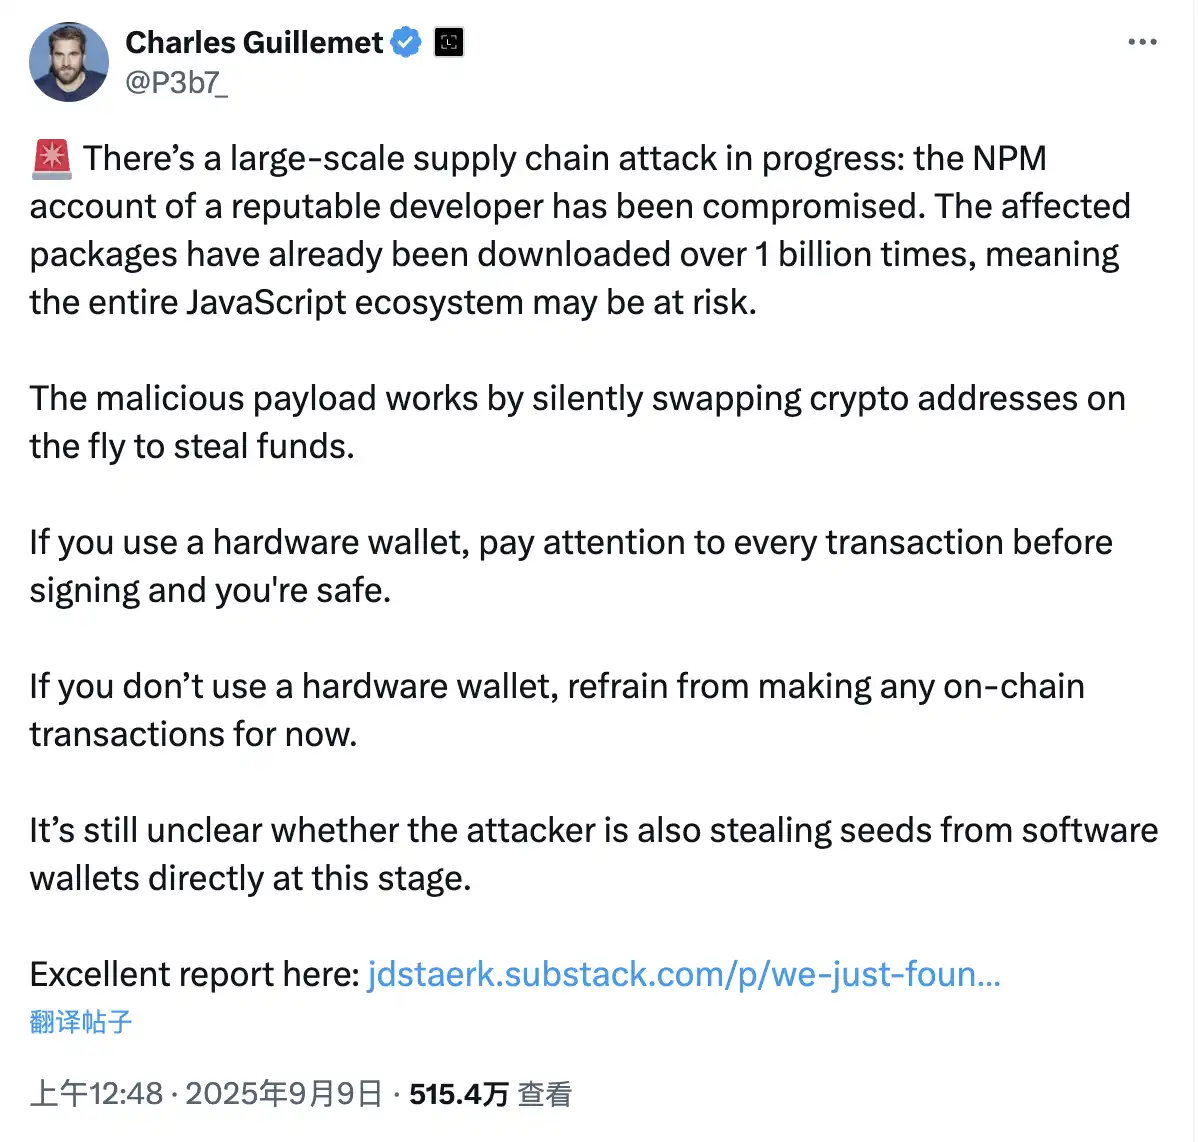
Vào ngày 9 tháng 9, theo múi giờ Đông 8, Giám đốc Công nghệ của Ledger, Charles Guillemet, đã đăng cảnh báo trên X, cho biết: "Một cuộc tấn công chuỗi cung ứng quy mô lớn đang diễn ra, tài khoản NPM của một nhà phát triển nổi tiếng đã bị xâm nhập. Gói phần mềm bị ảnh hưởng đã được tải xuống hơn 1 tỷ lần, cho thấy toàn bộ hệ sinh thái JavaScript có thể đang gặp rủi ro."
Guillemet giải thích thêm: "Mã độc hoạt động bằng cách âm thầm thay đổi địa chỉ tiền mã hóa trong nền để đánh cắp tài sản. Nếu bạn sử dụng ví cứng, hãy kiểm tra cẩn thận từng giao dịch ký và bạn sẽ an toàn. Nếu bạn không sử dụng ví cứng, vui lòng tạm thời tránh thực hiện bất kỳ giao dịch on-chain nào. Hiện vẫn chưa rõ liệu kẻ tấn công đã đánh cắp được cụm từ ghi nhớ của ví phần mềm hay chưa."
Đã Xảy Ra Gì?
Theo báo cáo bảo mật được Guillemet trích dẫn, nguyên nhân trực tiếp của sự cố này là: tài khoản NPM của nhà phát triển nổi tiếng @qix đã bị xâm nhập, dẫn đến việc phát hành các phiên bản độc hại của hàng chục gói phần mềm, bao gồm chalk, strip-ansi và color-convert. Mã độc có thể đã lan sang người dùng cuối khi các nhà phát triển hoặc người dùng tự động cài đặt các phụ thuộc.
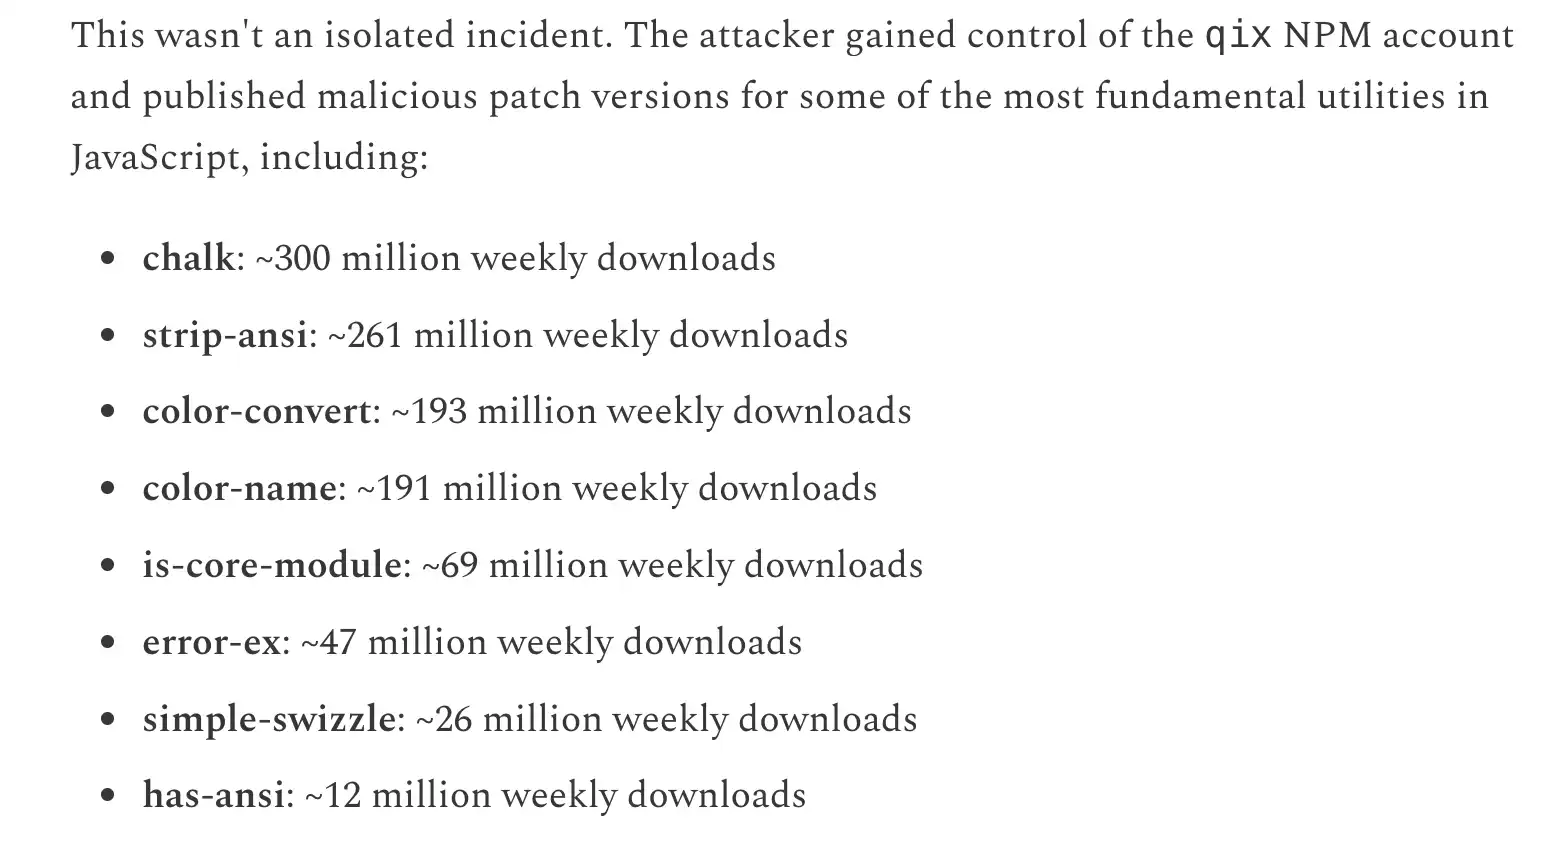
Odaily Note: Dữ liệu số lượt tải xuống hàng tuần của các gói phần mềm bị xâm nhập.
Tóm lại, đây là một ví dụ điển hình về tấn công chuỗi cung ứng—khi kẻ tấn công cấy mã độc (chẳng hạn như gói NPM) vào công cụ phát triển hoặc hệ thống phụ thuộc để thực hiện các hoạt động độc hại. NPM, viết tắt của Node Package Manager, là công cụ quản lý gói được sử dụng rộng rãi nhất trong hệ sinh thái JavaScript/Node.js. Chức năng chính của nó bao gồm quản lý phụ thuộc, cài đặt và cập nhật gói, chia sẻ mã, v.v.
Do quy mô khổng lồ của hệ sinh thái NPM, hiện có hàng triệu gói phần mềm, gần như tất cả các dự án Web3, ví tiền mã hóa và công cụ frontend đều phụ thuộc vào NPM—đây chính là lý do tại sao các phụ thuộc rộng lớn và chuỗi liên kết phức tạp của NPM khiến nó trở thành điểm vào có rủi ro cao cho các cuộc tấn công chuỗi cung ứng. Bằng cách cấy mã độc vào một gói phần mềm phổ biến, kẻ tấn công có thể ảnh hưởng đến hàng nghìn ứng dụng và người dùng.
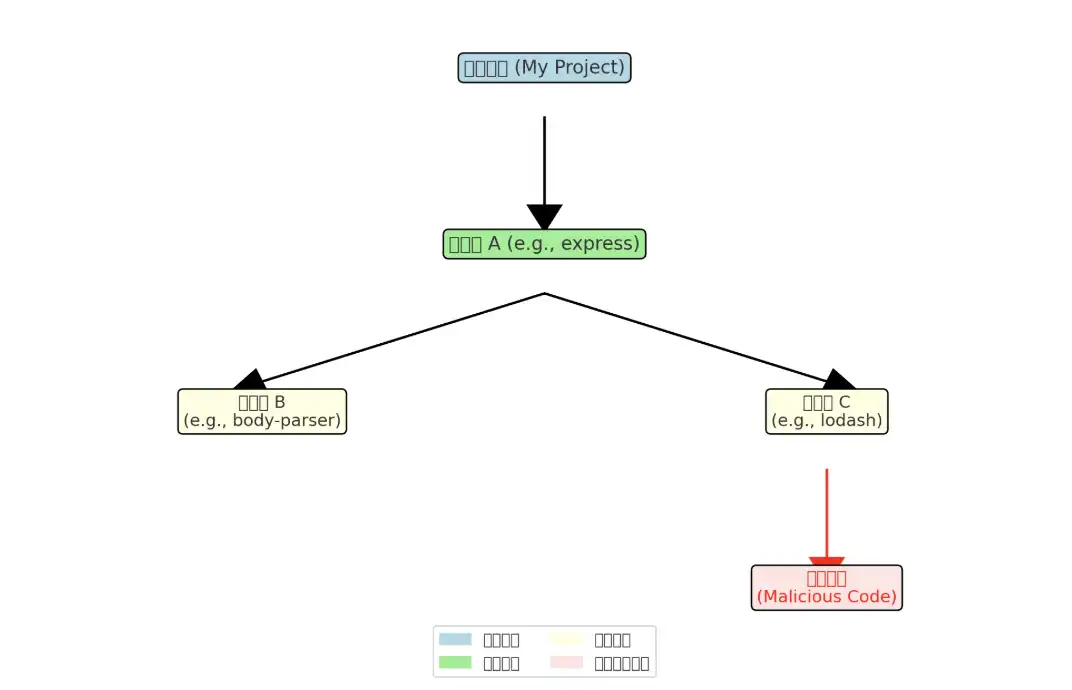
Như thể hiện trong sơ đồ luồng lây lan mã độc ở trên:
· Một dự án nào đó (hộp màu xanh) phụ thuộc trực tiếp vào một số thư viện mã nguồn mở phổ biến, chẳng hạn như express.
· Các phụ thuộc trực tiếp này (hộp màu xanh lá) sau đó lại phụ thuộc vào các phụ thuộc gián tiếp khác (hộp màu vàng, như lodash).
· Nếu một phụ thuộc gián tiếp bị kẻ tấn công bí mật cấy mã độc (hộp màu đỏ), nó sẽ lan truyền theo chuỗi phụ thuộc vào dự án đó.
Điều Này Có Ý Nghĩa Gì Đối Với Tiền Mã Hóa?
Mối liên hệ trực tiếp của sự cố bảo mật này với ngành công nghiệp tiền mã hóa là mã độc được hacker cấy vào các gói phần mềm bị xâm nhập ở trên là một "clipboard hijacker" tiền mã hóa tinh vi, đánh cắp tài sản tiền mã hóa bằng cách thay thế địa chỉ ví và chiếm quyền giao dịch.
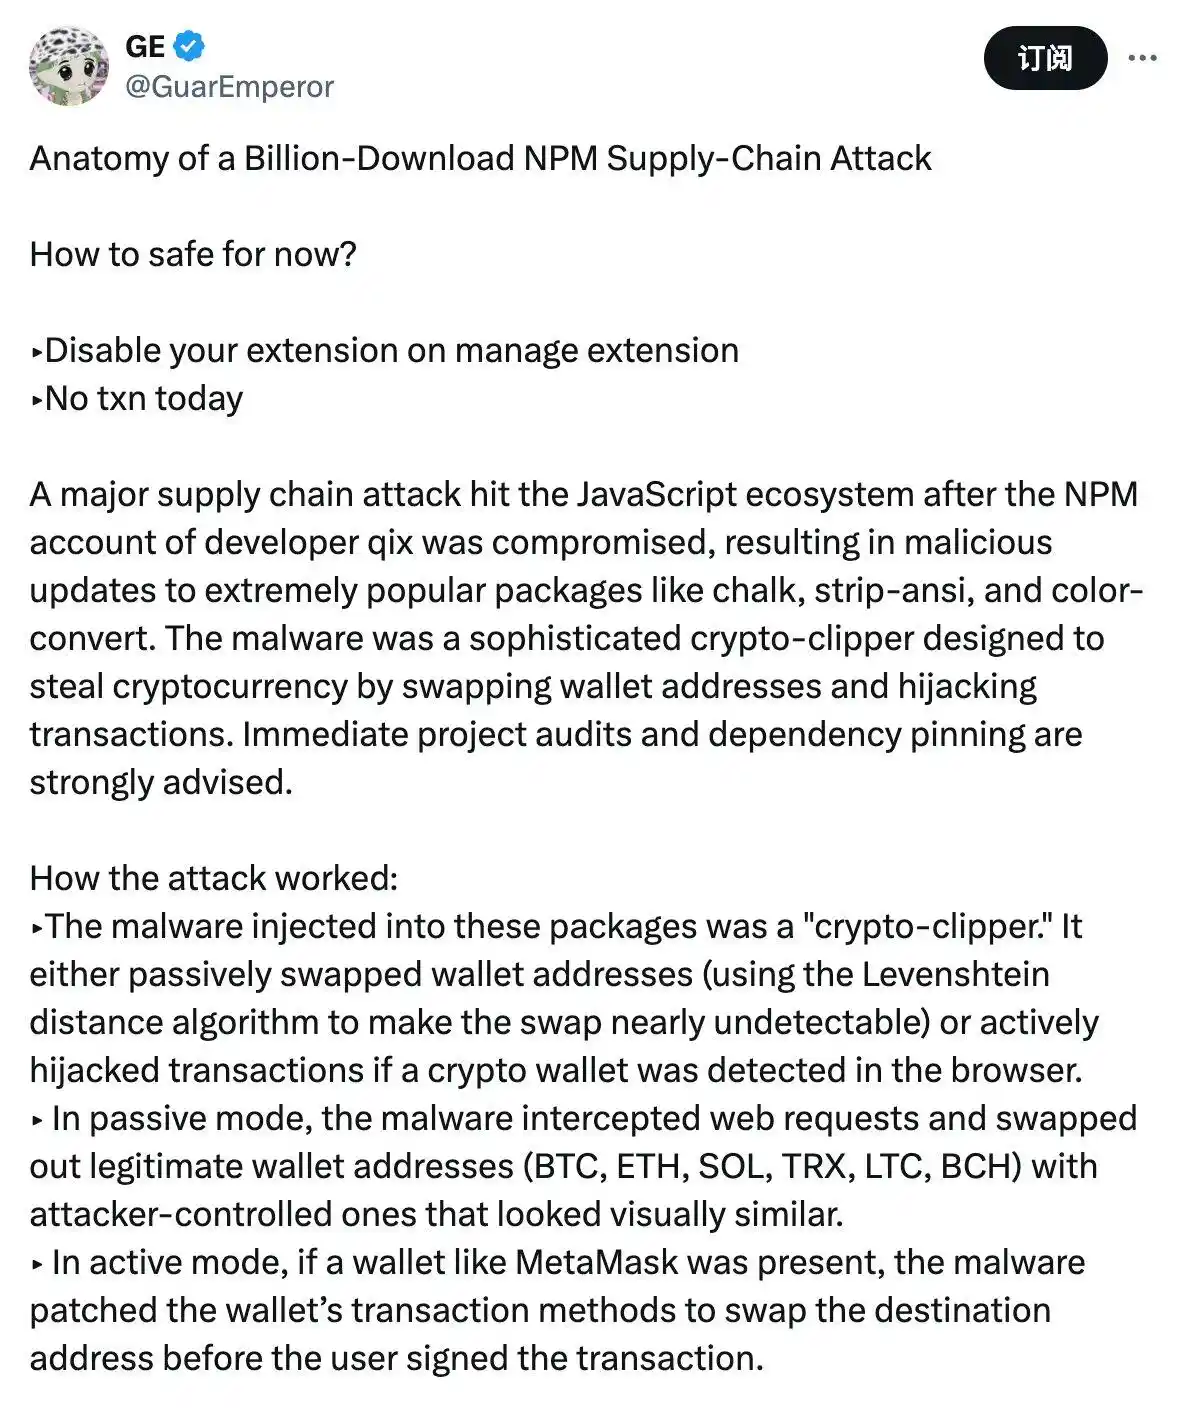
Nhà sáng lập Stress Capital, GE (@GuarEmperor), đã giải thích thêm về điều này trên X, cho biết "clipboard hijacker" của hacker áp dụng hai chế độ tấn công—thụ động sử dụng thuật toán Levenshtein distance để thay thế địa chỉ ví, khiến chúng trông giống nhau và rất khó phát hiện; chủ động sửa đổi địa chỉ mục tiêu trong ví tiền mã hóa được phát hiện trên trình duyệt trước khi người dùng ký giao dịch.
Vì cuộc tấn công này nhắm vào các thư viện tầng nền tảng của các dự án JavaScript, ngay cả các dự án phụ thuộc gián tiếp vào các thư viện này cũng có thể bị ảnh hưởng.
Hacker Kiếm Lợi Như Thế Nào?
Mã độc do hacker cấy vào cũng tiết lộ các địa chỉ tấn công của họ. Địa chỉ tấn công chính của hacker trên Ethereum là 0xFc4a4858bafef54D1b1d7697bfb5c52F4c166976, với nguồn tiền chủ yếu đến từ ba địa chỉ sau:
· 0xa29eEfB3f21Dc8FA8bce065Db4f4354AA683c0240
· x40C351B989113646bc4e9Dfe66AE66D24fE6Da7B
· 0x30F895a2C66030795131FB66CBaD6a1f91461731
Nhóm Arkham đã tạo một trang theo dõi cho sự kiện tấn công này, nơi bạn có thể tra cứu thông tin thời gian thực về lợi nhuận và chuyển khoản của hacker.
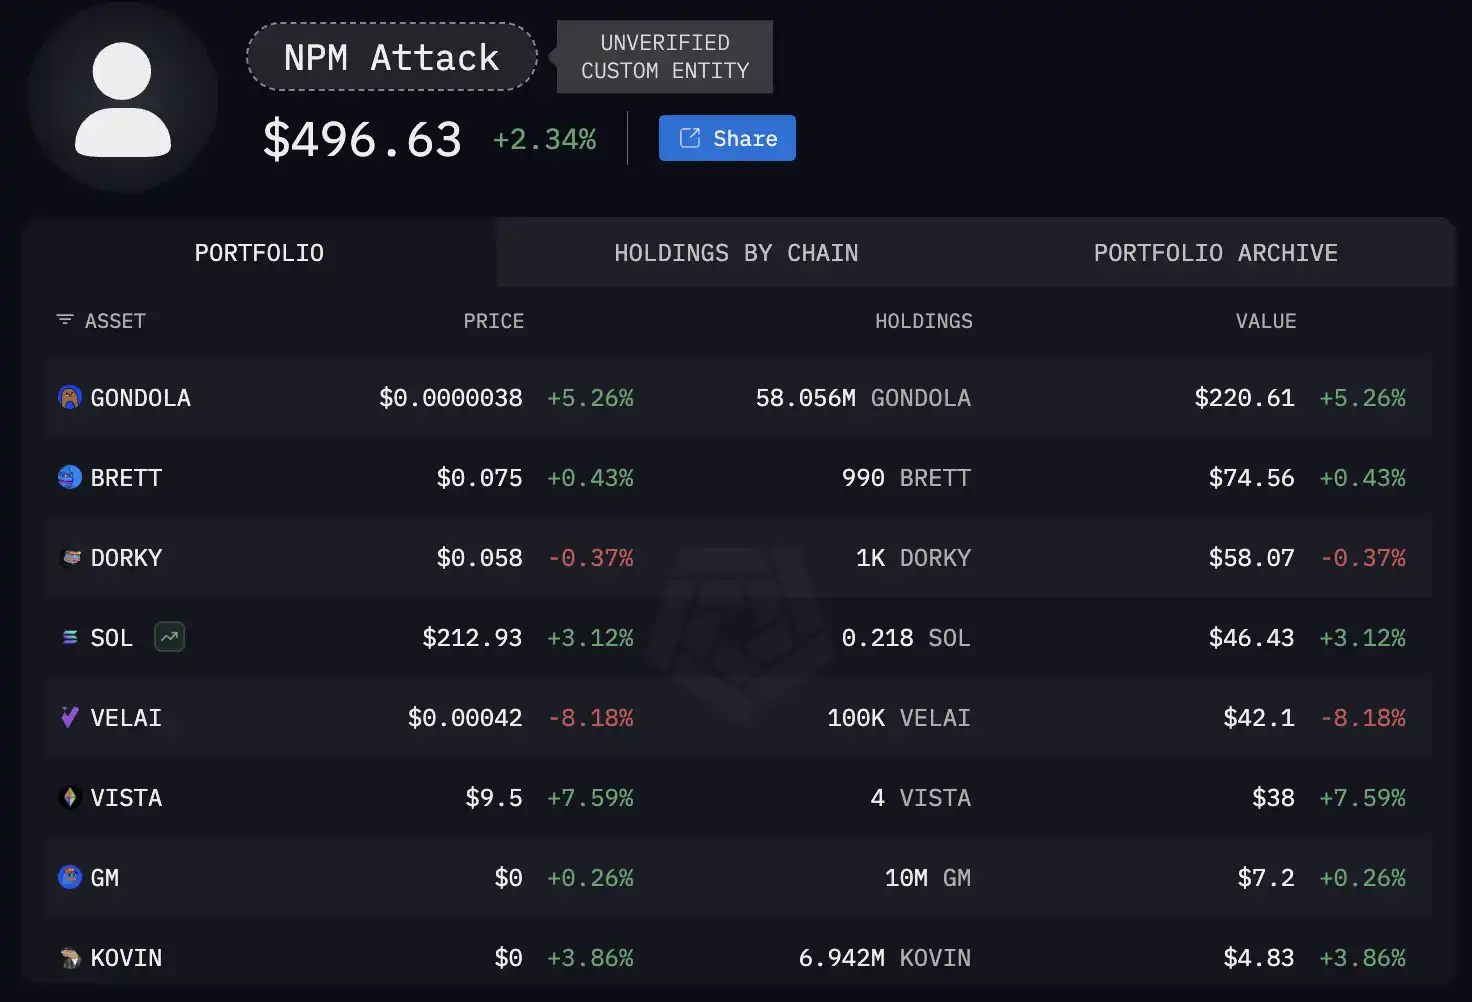
Tại thời điểm viết bài, cuộc tấn công của hacker mới chỉ thu về 496 đô la, nhưng xét đến mức độ lây lan của mã độc vẫn chưa xác định, con số này dự kiến sẽ tiếp tục tăng—nhà phát triển đã được thông báo và đang tích cực phối hợp với nhóm bảo mật NPM để xử lý sự cố. Mã độc đã được gỡ bỏ khỏi hầu hết các gói bị ảnh hưởng, vì vậy tình hình đã được kiểm soát.
Làm Sao Giảm Thiểu Rủi Ro?
Nhà sáng lập Defillama @0xngmi cho biết, theo X, mặc dù sự kiện này nghe có vẻ nguy hiểm, nhưng tác động thực tế không quá lan rộng—vì sự kiện này chỉ ảnh hưởng đến các website đã cập nhật kể từ khi gói NPM bị xâm nhập được phát hành, các dự án khác vẫn sử dụng phiên bản cũ; và hầu hết các dự án sẽ khóa phụ thuộc, nên ngay cả khi cập nhật, họ vẫn dùng mã an toàn cũ.
Tuy nhiên, vì người dùng cuối không thể thực sự biết dự án có khóa phụ thuộc hay có phụ thuộc nào được tải về động hay không, hiện tại điều quan trọng là dự án cần chủ động tự kiểm tra và công khai thông tin.
Tính đến thời điểm viết bài, một số dự án ví hoặc ứng dụng, bao gồm MetaMask, Phantom, Aave, Fluid, Jupiter, đều đã công khai rằng họ không bị ảnh hưởng bởi sự kiện này. Do đó, về lý thuyết, người dùng có thể yên tâm sử dụng các ví đã được xác nhận an toàn để truy cập an toàn vào các giao thức đã được xác nhận an toàn. Tuy nhiên, đối với các ví hoặc dự án chưa công bố thông tin bảo mật, tạm thời tránh sử dụng có thể là lựa chọn an toàn hơn.
Tuyên bố miễn trừ trách nhiệm: Mọi thông tin trong bài viết đều thể hiện quan điểm của tác giả và không liên quan đến nền tảng. Bài viết này không nhằm mục đích tham khảo để đưa ra quyết định đầu tư.
Bạn cũng có thể thích
Trong một tuần, giá cổ phiếu Micron giảm mạnh 22%, cơ hội mua vào chip nhớ đã mở ra? Bank of America đặt cược chu kỳ siêu tăng trưởng sẽ tiếp tục đến năm 2028
Những yếu tố hỗ trợ dự đoán tăng giá của các tổ chức đầu tư hàng đầu phố Wall như Bank of America đến từ mô hình huấn luyện AI do RSI dẫn dắt, sự mở rộng ứng dụng các AI agent xoay quanh quá trình suy luận AI hiệu suất cao thúc đẩy nhu cầu về HBM, bộ nhớ máy chủ và SSD doanh nghiệp; trong khi đó, công nghệ sản xuất tiên tiến, chuyển đổi năng lực và quá trình nâng cao tỷ lệ thành phẩm lại hạn chế nguồn cung, cùng với các hợp đồng cung ứng dài hạn càng nâng cao mức độ rõ ràng về doanh số bán hàng.

Chủ tịch Ngân hàng Dự trữ Liên bang Philadelphia Paulson ủng hộ tăng lãi suất dần dần, nhưng cảnh báo lạm phát vẫn "mắc kẹt" trên mức mục tiêu.
Lạm phát cơ bản "kẹt" trong khoảng 2,5%-3%, chịu áp lực từ thuế quan, năng lượng và nhu cầu trung tâm dữ liệu AI, Paulson vẫn kiên trì tăng lãi suất dần dần nhưng đặt ra điều kiện rõ ràng – nếu kỳ vọng lạm phát tăng hoặc áp lực tiền lương tích tụ, sẽ chuyển sang hành động nhanh hơn. Đồng thời, thành viên Hội đồng Waller cho biết nếu CPI lõi tháng 10 tăng hàng tháng đạt 0,3% thì nên xem xét tăng lãi suất 50 điểm cơ bản vào tháng 12, Chủ tịch Fed Dallas Logan nói rằng ít nhất cần tăng lãi suất thêm hai lần nữa.
Vào thời điểm Anthropic IPO roadshow, OpenAI cũng tiết lộ dữ liệu tài chính: Doanh thu quý 3 không đạt, thua lỗ vượt xa dự kiến
Doanh thu quý III của OpenAI đạt 10 tỷ USD, tăng gần 50% so với quý trước, với tốc độ vận hành hàng năm khoảng 50 tỷ USD, nhưng lỗ hoạt động vẫn tăng từ 10,1 tỷ lên 10,9 tỷ USD. Đối thủ cạnh tranh Anthropic bắt đầu roadshow IPO, doanh thu quý III đạt 17 tỷ USD, lỗ chỉ 567 triệu USD, vượt trội về quy mô và khả năng sinh lời.
Sản lượng dầu khí quý 3 của Petrobras (PBR.US) đạt kỷ lục, lợi nhuận ròng điều chỉnh tăng 78% so với cùng kỳ năm trước, nâng chỉ tiêu sản lượng và chi tiêu vốn cả năm
Công ty Dầu khí Quốc gia Brazil đã công bố kết quả kinh doanh quý 3 năm 2026 sau giờ giao dịch ngày 10 tháng 11 theo giờ miền Đông.
Giá tiền điện tử
Thêm


