
Огляд атаки на 402Bridge: які ще випадки крадіжок були спричинені витоком приватних ключів?
Ден Тон, Jinse Finance
28 жовтня 2025 року китайська спільнота GoPlus випустила попередження про безпеку: підозрюється, що міжланцюговий протокол x402 @402bridge був зламаний, понад 200 користувачів зазнали втрат USDC активів.
У цій статті розглядається інцидент зламу міжланцюгового протоколу 402Bridge, реакція офіційних осіб та інших сторін, аналізуються причини злому та інші випадки хакерських атак, спричинених витоком приватних ключів.
1. Відтворення інциденту та реакція 402Bridge і спільноти
Вночі офіційний X-акаунт 402Bridge опублікував повідомлення: за відгуками спільноти, стався інцидент крадіжки токенів. Наша технічна команда наразі розслідує весь процес. Рекомендуємо всім користувачам негайно відкликати всі існуючі дозволи та якнайшвидше вивести активи з гаманця.
Згодом офіційний акаунт продовжив: механізм x402 вимагає, щоб користувачі підписували або схвалювали транзакції через веб-інтерфейс, а потім надсилали їх на сервер. Сервер витягує кошти та виконує карбування, після чого повертає результат користувачу. Коли ми приєднуємося, нам потрібно зберігати приватний ключ на сервері для виклику методів контракту. Цей крок може розкрити права адміністратора, оскільки приватний ключ адміністратора на цьому етапі підключений до Інтернету, що може призвести до витоку прав. Якщо хакер отримає приватний ключ, він зможе захопити ці права та перерозподілити кошти користувачів для атаки. Ми все ще розслідуємо деталі атаки.
Дві години тому офіційний акаунт зазначив: через витік приватного ключа було зламано понад десять тестових та основний гаманець команди (див. зображення нижче). Ми негайно повідомили про це правоохоронним органам і будемо оперативно інформувати спільноту про новини.

Китайська спільнота GoPlus відтворила цей інцидент:
Creator контракту 0xed1AFc4DCfb39b9ab9d67f3f7f7d02803cEA9FC5 передав Owner на адресу 0x2b8F95560b5f1d1a439dd4d150b28FAE2B6B361F, після чого новий Owner викликав у контракті метод transferUserToken для переведення всіх залишків USDC з гаманців користувачів, які надали дозвіл.
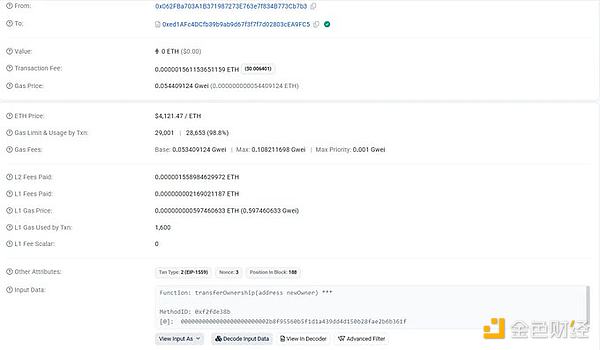
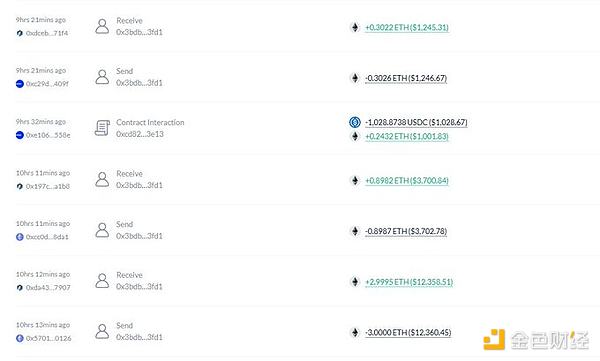
Перед карбуванням потрібно було надати дозвіл USDC для контракту @402bridge, що призвело до того, що понад 200 користувачів через надмірний дозвіл втратили залишки USDC. 0x2b8F95560b5f1d1a439dd4d150b28FAE2B6B361F перевів усього 17693 USDC користувачів, після чого обміняв USDC на ETH і через кілька міжланцюгових транзакцій перевів на Arbitrum.
Рекомендації з безпеки від GoPlus:
1. Користувачі, які брали участь у цьому проєкті, будь ласка, якнайшвидше скасуйте відповідні дозволи (0xed1AFc4DCfb39b9ab9d67f3f7f7d02803cEA9FC5);
2. Перед наданням дозволу перевіряйте, чи є адреса дозволу офіційною адресою проєкту;
3. Давайте дозвіл лише на необхідну кількість, ніколи не надавайте необмежений дозвіл;
4. Регулярно перевіряйте дозволи та скасовуйте непотрібні.
X-користувач @EamonSol зазначив: зараз багато x402 насправді розгортають сервіс, який пересилає взаємодії з блокчейном на сервер проєкту, а потім проєкт взаємодіє з блокчейном для видачі токенів. Для цього обов'язково потрібно зберігати приватний ключ контракту на сервері, і якщо сервер проєкту буде зламано, всі адреси, пов'язані з контрактом, опиняться під загрозою.
X-користувач @fenzlabs зазначив: цей випадок підкреслює небезпеку необмежених дозволів на токени. Гаманці та AI-агенти потребують суворіших обмежень і кращого моніторингу, щоб запобігти таким швидким крадіжкам. Ніколи не довіряйте новим контрактам сліпо — завжди ретельно перевіряйте перед підписанням!
2. Причини злому
За аналізом SlowMist Cosine, атака на міжланцюговий міст 402Bridge сталася через витік приватного ключа, не виключається можливість внутрішнього злочину. Домен 402bridge.fun був зареєстрований лише два дні тому і вже припинив роботу, наразі викрадені кошти не зазнали подальших змін. Це перший публічний інцидент безпеки, пов'язаний із сервісами 402 protocol, SlowMist Cosine зазначає, що цей випадок не є типовою колективною зловмисною діяльністю з боку проєкту.
"Не є колективною зловмисною діяльністю проєкту" означає, що атака, ймовірніше, сталася через провал внутрішнього контролю безпеки або точкове проникнення зовнішнього хакера, а не навмисне шахрайство з боку проєкту.

3. Які ще є випадки хакерських атак через витік приватних ключів
1. Nomad
У серпні 2022 року Nomad Bridge зазнав хакерської атаки, майже всі 200 мільйонів доларів цього міжланцюгового мосту були викрадені. Після атаки Moonbeam заблокував будь-які транзакції чи взаємодії зі смарт-контрактами. Основна причина атаки — помилка у механізмі верифікації контракту, що дозволила легко підробити приватний ключ або логіку підпису дозволів.
2. Ankr
У грудні 2022 року відбувся витік приватного ключа вузла Ankr, зловмисник підробив контракт і необмежено карбував токени aBNBc, що призвело до втрат на суму близько 5 мільйонів доларів. Дії Ankr у відповідь: відновлення безпеки та співпраця з DEX для зупинки торгів; розробка та впровадження комплексного плану компенсації для спільноти; встановлено, що причиною атаки був колишній співробітник. Офіційно Ankr підтвердив, що причиною атаки став "викрадений ключ для розгортання".
3. Platypus Finance
У лютому 2023 року зловмисник скористався вразливістю адміністративного приватного ключа для атаки на пул стейблкоїнів, викравши близько 9 мільйонів доларів USDC. Команда згодом повернула частину активів і заявила, що "розробницький приватний ключ, ймовірно, був скомпрометований зовнішнім втручанням".
4. Multichain
У липні 2023 року ключовий учасник команди Multichain "зник", головний приватний ключ проєкту, ймовірно, був у руках однієї особи. Згодом було виведено близько 126 мільйонів доларів активів, що стало однією з найбільших атак зловживання правами в історії міжланцюгових мостів.
5. Exactly Protocol
У квітні 2024 року зловмисник скористався витоком приватного ключа для розгортання з фронтенд-сервера для заміни контракту, викравши близько 7,3 мільйона доларів. Інцидент виявив поширену в галузі проблему слабкої безпеки зберігання приватних ключів і DevOps-процесів.
6. UXLINK
У вересні 2025 року система безпеки компанії Cyvers виявила підозрілу транзакцію на 11,3 мільйона доларів, пов'язану з UXLINK, що згодом підтвердилося як крадіжка. SlowMist Cosine зазначив: з великою ймовірністю кілька приватних ключів Safe multisig, пов'язаних із UXLINK, були скомпрометовані. Крадіжка UXLINK призвела до падіння ціни токена UXLINK більш ніж на 70%.
Відмова від відповідальності: зміст цієї статті відображає виключно думку автора і не представляє платформу в будь-якій якості. Ця стаття не повинна бути орієнтиром під час прийняття інвестиційних рішень.
Вас також може зацікавити
Великі банки Уолл-стріт колективно підвищують прогнози щодо підвищення ставок, ф'ючерси на держоблігації США продовжують падати, золото впало більш ніж на 1% і пробило позначку 4000.
Після перевищення очікувань щодо індексу споживчих цін (CPI) США за жовтень, Goldman Sachs та Nomura у своїх прогнозах щодо шляху підвищення ставок додали можливість підвищення ставки в березні наступного року, Deutsche Bank додав прогноз на підвищення ставки у січні. Наразі ринок повністю врахував очікування підвищення ставки на 25 базисних пунктів у грудні, ймовірність підвищення на 50 базисних пунктів становить 13%. У середу спот-ринок державних облігацій США був закритий, ф'ючерси на державні облігації США продовжили падіння, відповідна дохідність підвищилася на 2-4 базисних пункти, спот-ціна золота знизилася на 1,1%.

Чи варто хвилюватися через зниження темпів будівництва AI-центрів обробки даних? Імпортний бум у США навряд чи вщухне у короткостроковій перспективі, а справжній удар може відбутися у 2029 році
В середньому, з моменту визначення інвестицій у проєкт дата-центру до початку будівництва минає 4,8 роки, а від початку будівництва до введення в експлуатацію потрібно ще 2,6 роки. Сервери зазвичай завозяться лише після завершення будівельних конструкцій і встановлення стелажів. Для таких торгових партнерів, як Тайвань, Південна Корея та Мексика, які залежать від ланцюга постачань дата-центрів зі США, інерційний попит на період будівництва забезпечує буфер для експорту щонайменше на найближчі один-два роки.

Велика суперечка у Федеральній резервній системі: Коли має закінчитися термін повноважень "третьої особи" Вільямса?
Суперечка полягає в тому, чи Вільямс має залишити посаду у червні 2028 року після повного десятирічного терміну, чи у червні 2027 року, коли йому виповниться 65 років і настане пенсійний вік. Аналітики зазначають, що Рада керуючих Федеральної резервної системи має остаточний дискреційний повноваження; якщо Вільямс піде у відставку раніше, глава ФРС Волш зможе достроково отримати контроль над цим ключовим кадровим призначенням, проте примусове скорочення терміну повноважень Вільямса може сприйматися як політична маніпуляція. Сам Вільямс очікує працювати до червня 2028 року.

Morgan Stanley попереджає: ціни на старі сховища досягають піку, до 2028 року пропозиція і попит можуть стати більш рівноважними
Morgan Stanley зазначає, що після виборів у США очікується, що близько 20% нового обсягу американських дата-центрів у 2028 році буде відкладено до 2029 року, що може спричинити "розрив" у ланцюжках постачання та ризик накопичення застарілих запасів. Застарілі сховища менш обмежені довгостроковими контрактами з фіксованими цінами, тому звуження розриву між попитом та пропозицією призведе до значної цінової волатильності. Зазначений аналіз стосується лише застарілих сховищ, включаючи DDR3/4, SLC/MLC NAND та NOR флеш-пам'ять.

Ціни на криптовалюти
Більше


