
npmサプライチェーン攻撃の波:何が起こったのか?リスクを軽減する方法は?

汚染されたソフトウェアパッケージのダウンロード数は10億回を超えており、業界全体に間接的な拡大のリスクをもたらしています。
Original Article Title: "Supply Chain Attack Goes Viral Overnight: What Happened? How to Mitigate Risk?"
Original Article Author: Azuma, Odaily
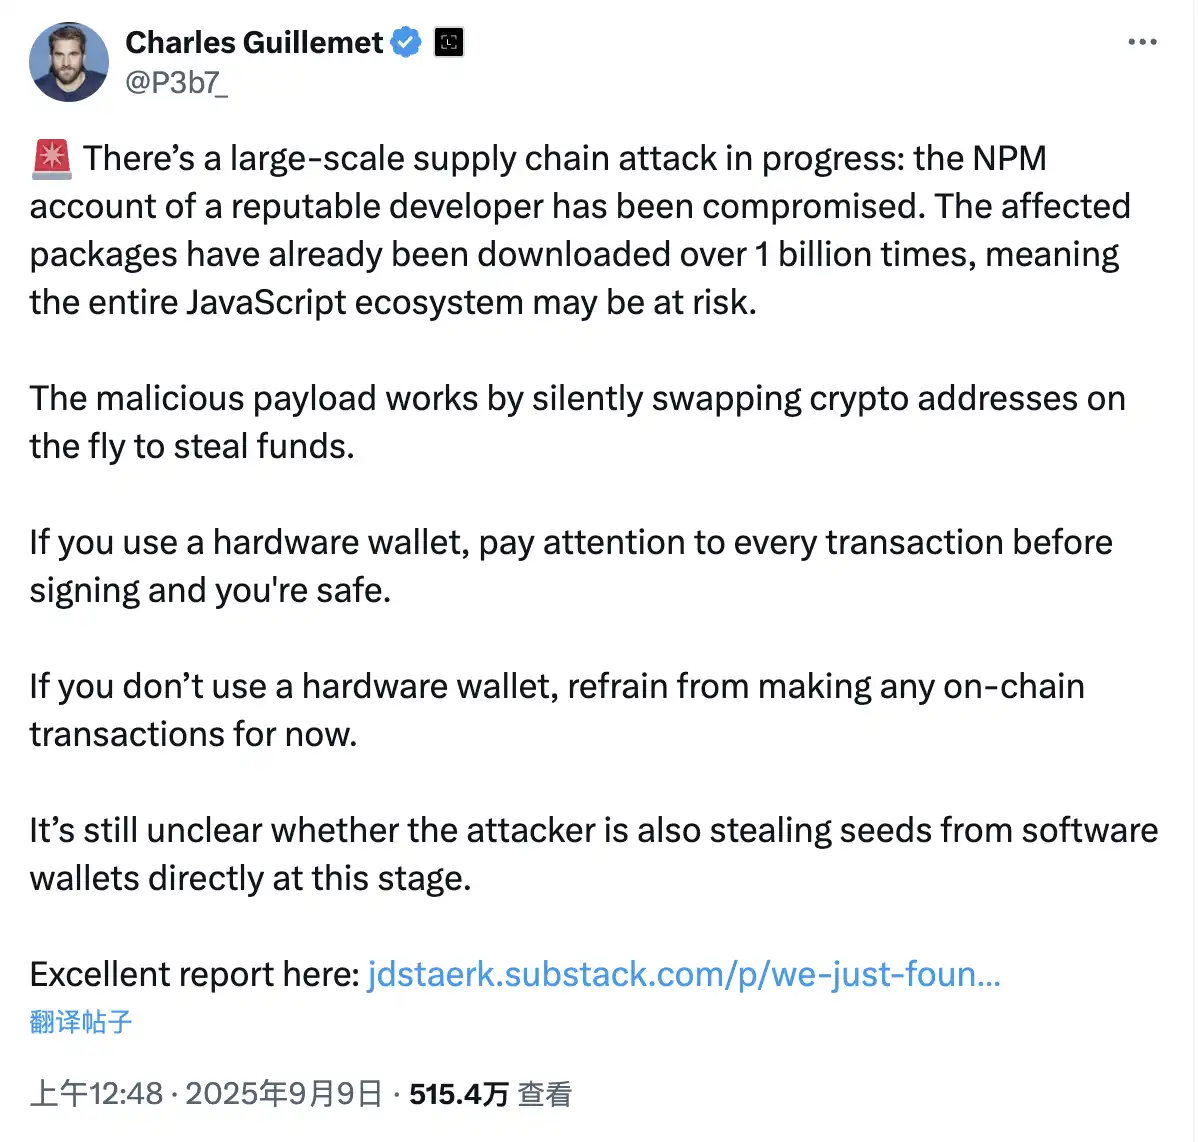
9月9日、東八区、Ledgerの最高技術責任者Charles GuillemetがXで警告を投稿し、「現在、大規模なサプライチェーン攻撃が進行中であり、著名な開発者のNPMアカウントが侵害されています。影響を受けたソフトウェアパッケージは10億回以上ダウンロードされており、JavaScriptエコシステム全体がリスクにさらされている可能性があります。」と述べました。
Guillemetはさらに説明し、「悪意のあるコードは、バックグラウンドで暗号通貨アドレスを密かに書き換えて資金を盗む仕組みです。ハードウェアウォレットを使用している場合は、各署名取引を慎重に確認すれば安全です。ハードウェアウォレットを使用していない場合は、しばらくの間オンチェーントランザクションを避けてください。攻撃者がソフトウェアウォレットのニーモニックフレーズをすでに盗んでいるかどうかは現時点では不明です。」
何が起こったのか?
Guillemetが引用したセキュリティレポートによると、この事件の直接的な原因は、著名な開発者@qixのNPMアカウントが侵害され、chalk、strip-ansi、color-convertなど数十のソフトウェアパッケージの悪意あるバージョンがリリースされたことです。開発者やユーザーが依存関係を自動的にインストールする際に、悪意のあるコードがエンドユーザーまで拡散した可能性があります。
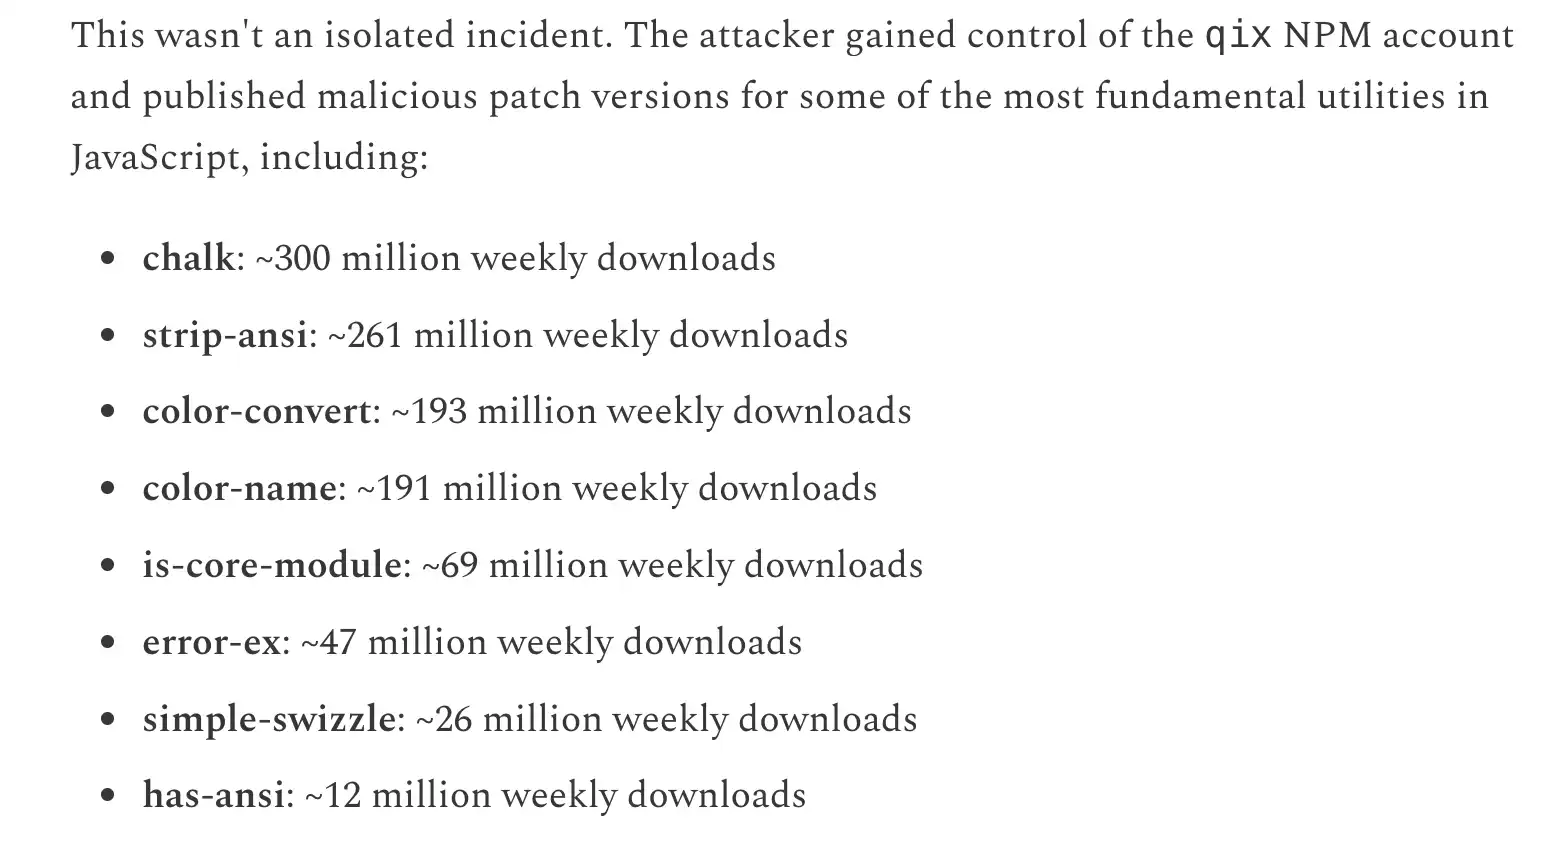
Odaily Note: 侵害されたソフトウェアパッケージの週間ダウンロード数データ。
要するに、これは典型的なサプライチェーン攻撃の事例です。攻撃者が開発ツールや依存システム(NPMパッケージなど)に悪意のあるコードを仕込んで悪質な活動を行います。NPM(Node Package Managerの略)は、JavaScript/Node.jsエコシステムで最も広く使われているパッケージ管理ツールであり、主な機能は依存関係管理、パッケージのインストールと更新、コード共有などです。
NPMエコシステムは現在数百万のソフトウェアパッケージで構成されており、その規模は非常に大きいため、ほぼすべてのWeb3プロジェクト、暗号通貨ウォレット、フロントエンドツールがNPMに依存しています。これこそが、NPMの広範な依存関係と複雑なリンクチェーンがサプライチェーン攻撃の高リスクな侵入口となる理由です。一般的に使われるソフトウェアパッケージに悪意のあるコードを仕込むことで、攻撃者は数千のアプリケーションやユーザーに影響を与える可能性があります。
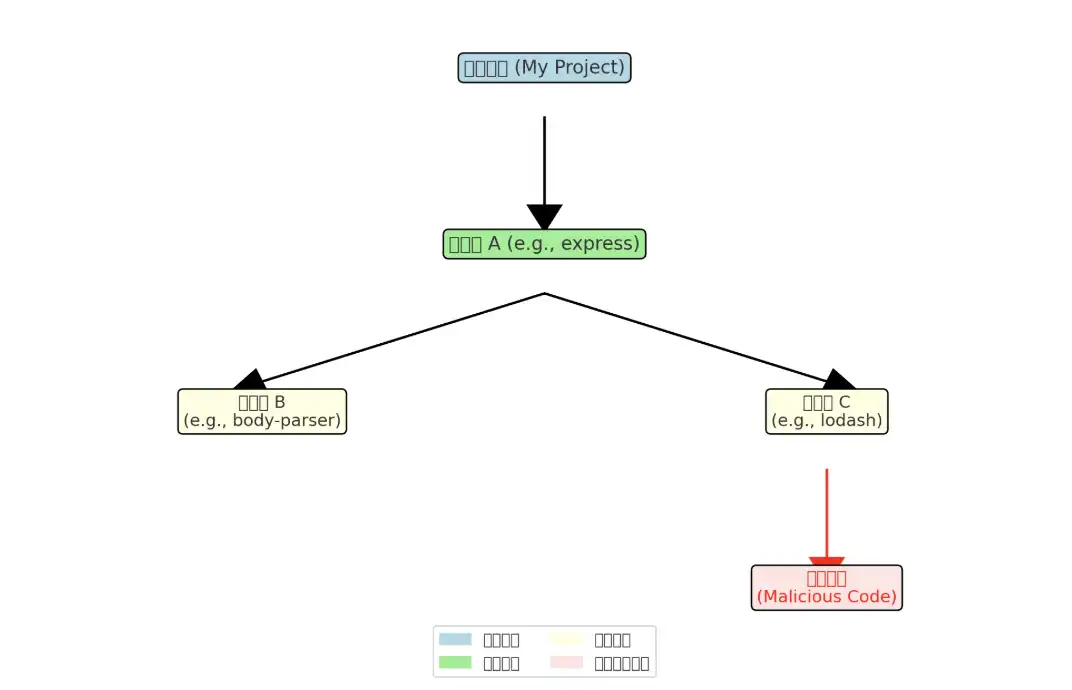
上記の悪意のあるコードの伝播フローチャートのように:
· あるプロジェクト(青いボックス)は、expressなどの一般的なオープンソースライブラリに直接依存しています。
· これらの直接依存関係(緑のボックス)は、さらにlodashなどの他の間接的な依存関係(黄色のボックス)に依存しています。
· もし間接依存関係が攻撃者によって密かに悪意のあるコードを注入された場合(赤いボックス)、その依存チェーンを通じてプロジェクトに伝播します。
この事件は暗号通貨にとって何を意味するのか?
このセキュリティ事件が暗号通貨業界に直接関係するのは、ハッカーが前述の侵害されたソフトウェアパッケージに仕込んだ悪意のあるコードが、高度な「暗号通貨クリップボードハイジャッカー」であり、ウォレットアドレスの置き換えやトランザクションのハイジャックによって暗号資産を盗むものだからです。
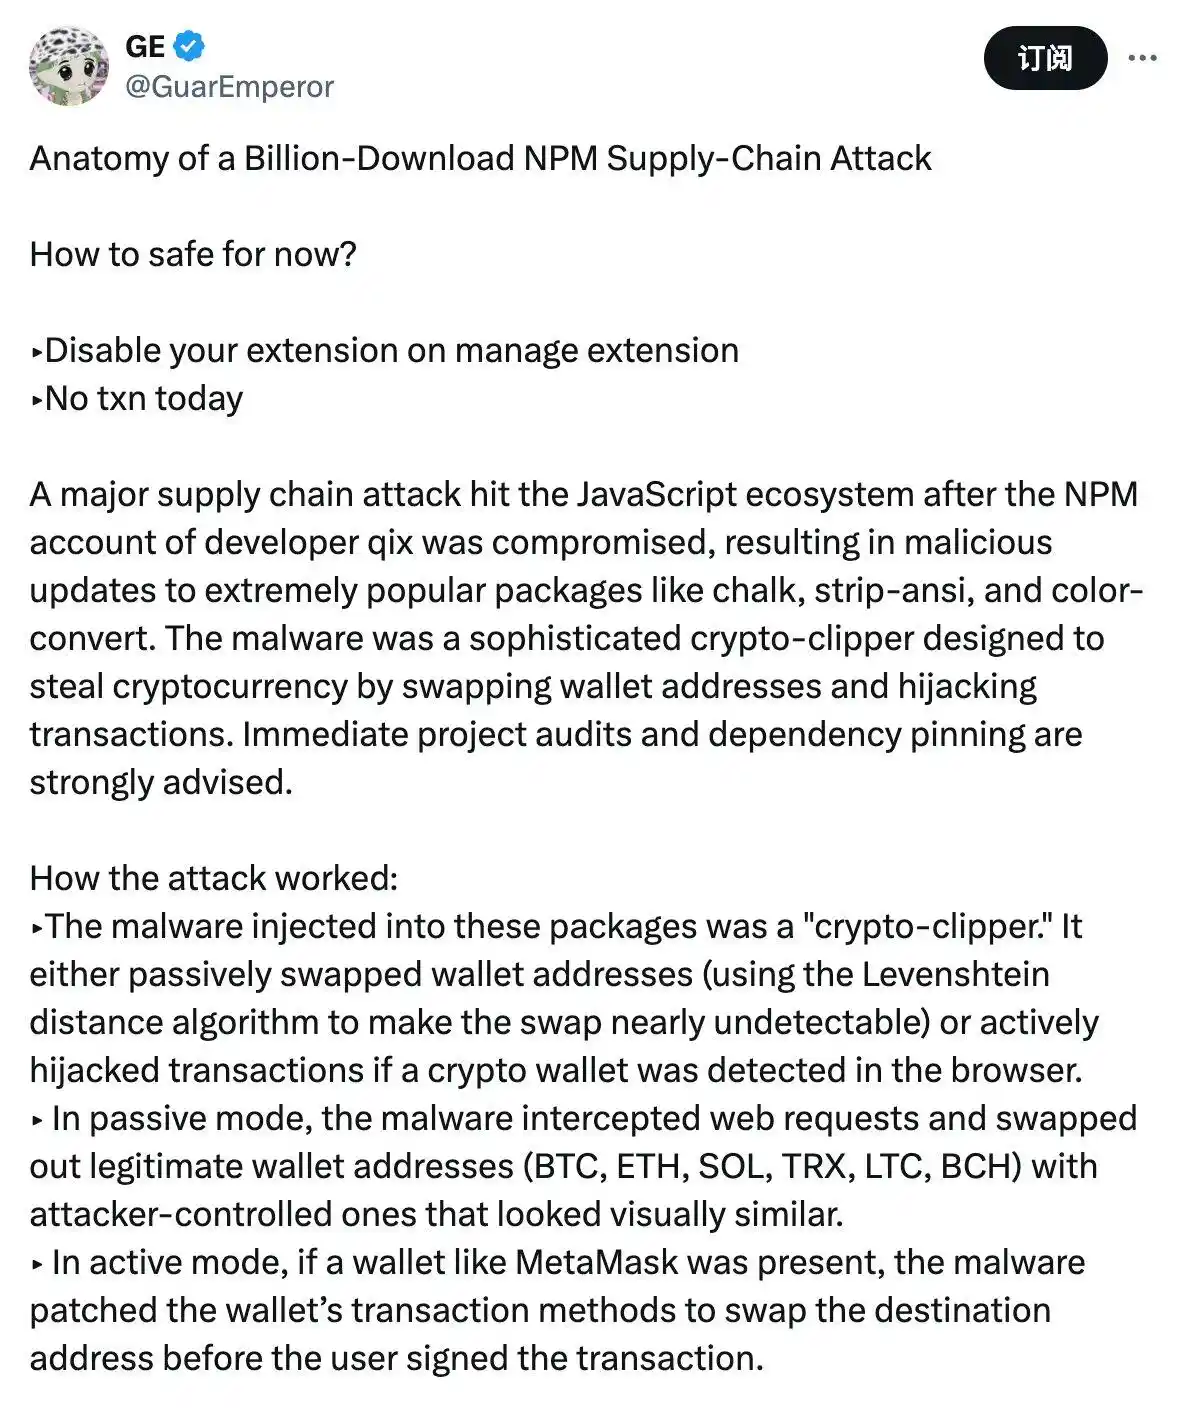
Stress Capitalの創設者GE(@GuarEmperor)はXでこれについて詳述し、ハッカーの「クリップボードハイジャッカー」注入は2つの攻撃モードを採用していると述べています。受動的にはLevenshtein距離アルゴリズムを使ってウォレットアドレスを置き換え、視覚的に非常に似ているため検出が極めて困難です。能動的には、ユーザーがトランザクションに署名する前に、ブラウザで検出された暗号通貨ウォレットのターゲットアドレスを改ざんします。
この攻撃はJavaScriptプロジェクトの基盤層ライブラリを標的としているため、これらのライブラリに間接的に依存しているプロジェクトも影響を受ける可能性があります。
ハッカーはどのように利益を得るのか?
ハッカーが仕込んだ悪意のあるコードは、攻撃アドレスも公開しています。ハッカーのEthereum上の主な攻撃アドレスは0xFc4a4858bafef54D1b1d7697bfb5c52F4c166976で、資金は主に以下の3つのアドレスから来ています:
· 0xa29eEfB3f21Dc8FA8bce065Db4f4354AA683c0240
· x40C351B989113646bc4e9Dfe66AE66D24fE6Da7B
· 0x30F895a2C66030795131FB66CBaD6a1f91461731
Arkhamチームはこの攻撃イベントの追跡ページを作成しており、ハッカーの収益や資金移動のリアルタイム情報を確認できます。
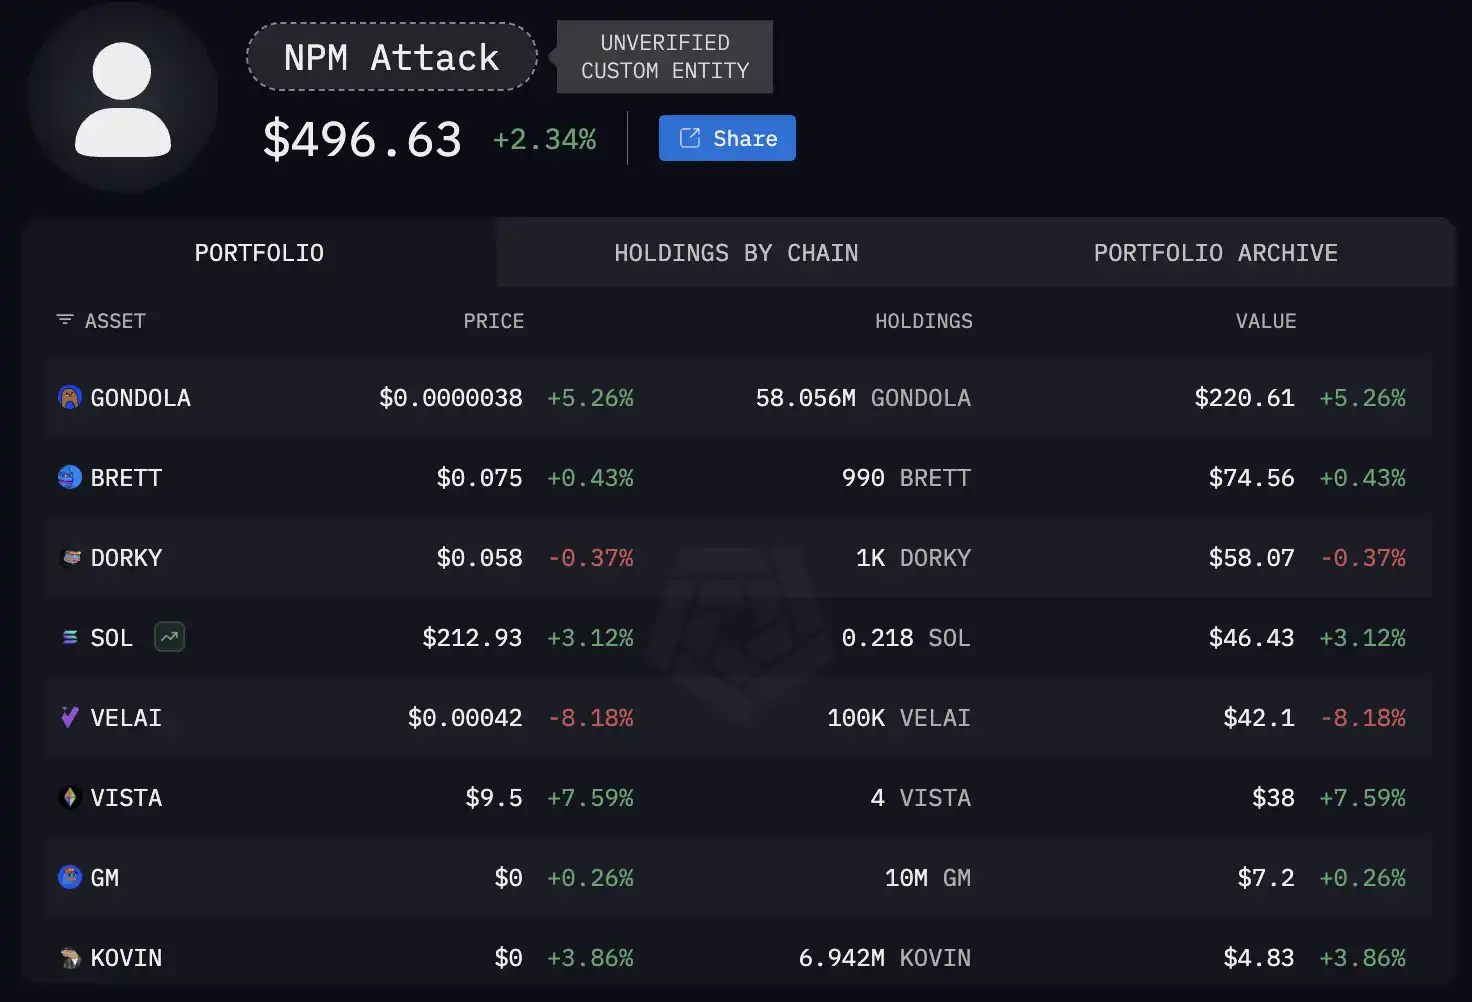
執筆時点で、ハッカーの攻撃による収益はわずか496ドルですが、悪意のあるコードの拡散範囲がまだ確定していないため、この数字は今後も増加する可能性があります。開発者にはすでに通知されており、NPMセキュリティチームと積極的に協力して問題解決に取り組んでいます。悪意のあるコードは影響を受けたパッケージの大部分から削除されており、状況はコントロール下にあります。
リスクをどのように軽減するか?
Defillamaの創設者@0xngmiはXで、今回の事件は危険に聞こえるかもしれないが、実際の影響はそれほど広範囲ではないと述べています。この事件は、侵害されたNPMソフトウェアパッケージがリリースされて以降にアップデートをプッシュしたウェブサイトのみに影響し、他のプロジェクトは引き続き古いバージョンを使用します。また、ほとんどのプロジェクトは依存関係をロックしているため、アップデートをプッシュしても安全な古いコードを使い続けます。
しかし、エンドユーザーはプロジェクトが依存関係をロックしているか、動的に依存関係をダウンロードしているかを本当に知ることはできないため、現時点ではプロジェクト側が自己点検と情報開示を行うことが不可欠です。
執筆時点で、MetaMask、Phantom、Aave、Fluid、Jupiterなど、いくつかのウォレットやアプリ側プロジェクトは、今回の事件の影響を受けていないことを公表しています。したがって理論的には、安全性が確認されたウォレットを使って、安全性が確認されたプロトコルに安心してアクセスできます。しかし、まだセキュリティ開示が行われていないウォレットやプロジェクトについては、一時的に利用を控えるのがより安全なアプローチかもしれません。
免責事項:本記事の内容はあくまでも筆者の意見を反映したものであり、いかなる立場においても当プラットフォームを代表するものではありません。また、本記事は投資判断の参考となることを目的としたものではありません。
こちらもいかがですか?
アルミ市場が供給圧迫に直面:LMEアルミニウム在庫が30年以上ぶりの低水準、現物プレミアムが数年ぶりの高水準に逼迫

円のロング・ショート攻防が激化!トップ予想家は円が147まで上昇することに賭ける、「キャリートレード」の巻き戻しで株や債券の変動拡大に警戒
権威ある米ドル/円為替予測者であるNeil Parkerは、日本と米国の金利差が縮小するにつれて、来年には円がドルに対して147まで上昇すると考えています。Parkerによると、日本銀行は基準金利を1.25%から少なくとも2%へ引き上げ、場合によっては2.25%まで上げる可能性もあると予想されており、一方で米連邦準備制度理事会(FRB)は4.00%から4.25%の範囲で再び利上げを行う見通しです。

ワーナー決算再編で業績向上!ハリウッドの大手Skydance(SKYD.US)、第3四半期のコアストリーミング収益が21%増、上半期の統合収益は倍増
先月初め、Paramount SkydanceはWarner Bros. Discovery(WBD)を1,100億ドルで買収しました。統合後の新会社は正式に「Skydance」と命名され、新たなハリウッドの巨大企業が誕生したことを意味します。
第3四半期収入が約2倍に急増!AST SpaceMobile(ASTS.US)が「宇宙進出」を加速:2027年中に45基の衛星が軌道上に
衛星直結携帯電話ブロードバンド企業AST SpaceMobile(ASTS.US)は、2026年第3四半期の収入が前年同期比で約2倍に急増し、「製造―打ち上げ―資金調達―商業化」全プロセスを網羅する重要な進展を集中的に公表しました。
暗号資産価格
もっと見る


