
Tinjauan serangan terhadap 402Bridge: Kasus pencurian lain akibat kebocoran private key
Deng Tong, Jinse Finance
Pada 28 Oktober 2025, komunitas GoPlus Tiongkok mengeluarkan peringatan keamanan: protokol cross-chain x402 @402bridge diduga telah diretas, lebih dari 200 pengguna kehilangan aset USDC mereka.
Artikel ini merangkum insiden peretasan protokol cross-chain 402Bridge, reaksi resmi dan berbagai pihak, menganalisis penyebab peretasan, serta contoh lain serangan hacker akibat kebocoran private key.
I. Rekonstruksi Insiden Peretasan dan Reaksi Resmi 402Bridge serta Berbagai Pihak
Pada dini hari, akun resmi X 402Bridge memposting: Berdasarkan umpan balik komunitas, telah terjadi insiden pencurian token. Tim teknis kami saat ini sedang menyelidiki seluruh proses. Kami menyarankan semua pengguna segera membatalkan semua otorisasi yang ada, dan segera memindahkan aset dari wallet mereka.
Selanjutnya, pihak resmi kembali memposting: Mekanisme x402 mengharuskan pengguna menandatangani atau menyetujui transaksi melalui antarmuka web, lalu mengirimkannya ke server backend. Server backend menarik dana dan melakukan minting, lalu mengembalikan hasilnya ke pengguna. Saat kami bergabung, kami perlu menyimpan private key di server untuk memanggil metode kontrak. Langkah ini dapat mengekspos hak admin, karena private key admin terhubung ke internet pada tahap ini, sehingga dapat menyebabkan kebocoran hak akses. Jika hacker mendapatkan private key, mereka dapat mengambil alih hak tersebut dan mendistribusikan ulang dana pengguna untuk melakukan serangan. Kami masih menyelidiki detail serangan secara spesifik.
Dua jam lalu, pihak resmi menyatakan: Karena kebocoran private key kali ini, lebih dari sepuluh wallet pengujian dan wallet utama tim juga telah diretas (seperti gambar di bawah). Kami telah segera melaporkan hal ini ke pihak berwenang, dan akan terus menginformasikan perkembangan terbaru kepada komunitas.

Komunitas GoPlus Tiongkok merekonstruksi insiden peretasan ini:
Pencipta kontrak 0xed1AFc4DCfb39b9ab9d67f3f7f7d02803cEA9FC5 memindahkan Owner ke 0x2b8F95560b5f1d1a439dd4d150b28FAE2B6B361F, kemudian Owner baru memanggil metode transferUserToken di kontrak untuk mentransfer seluruh sisa USDC dari wallet pengguna yang telah memberikan otorisasi.
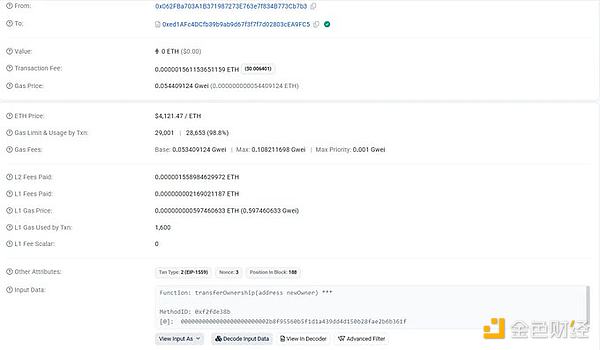
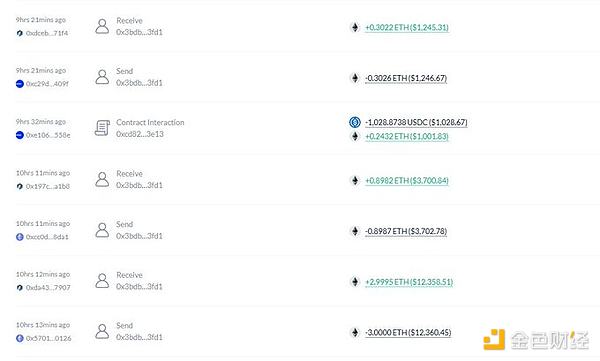
Sebelum minting, pengguna harus mengotorisasi USDC ke kontrak @402bridge, menyebabkan lebih dari 200 pengguna kehilangan sisa USDC mereka karena otorisasi jumlah yang terlalu besar. 0x2b8F95560b5f1d1a439dd4d150b28FAE2B6B361F mentransfer total 17.693 USDC milik pengguna, lalu menukarkan USDC ke ETH dan melakukan beberapa transaksi cross-chain ke Arbitrum.
Saran keamanan dari GoPlus:
1. Pengguna yang pernah berpartisipasi dalam proyek ini, harap segera batalkan otorisasi terkait (0xed1AFc4DCfb39b9ab9d67f3f7f7d02803cEA9FC5);
2. Periksa apakah alamat otorisasi adalah alamat resmi proyek sebelum memberikan otorisasi;
3. Hanya otorisasi jumlah yang diperlukan, jangan pernah memberikan otorisasi tanpa batas;
4. Periksa otorisasi secara berkala, batalkan otorisasi yang tidak diperlukan.
Pengguna X @EamonSol memposting: Saat ini banyak x402 sebenarnya sedang menerapkan sebuah layanan, layanan ini akan meneruskan interaksi on-chain ke server proyek, lalu pihak proyek berinteraksi dengan on-chain untuk mendistribusikan token. Dalam proses ini, private key kontrak on-chain pasti harus disimpan di server, begitu server proyek diretas, semua alamat terkait kontrak akan terekspos pada risiko.
Pengguna X @fenzlabs menyatakan: Kasus ini menyoroti bahaya otorisasi token tanpa batas. Wallet dan AI agent memerlukan pembatasan yang lebih ketat dan pemantauan yang lebih baik untuk mencegah pencurian yang terjadi dengan cepat seperti ini. Jangan pernah percaya kontrak baru secara membabi buta—pastikan untuk memeriksa dengan cermat sebelum menandatangani!
II. Penyebab Peretasan
Menurut analisis Cosine dari SlowMist, serangan terhadap proyek cross-chain bridge 402Bridge berasal dari kebocoran private key, dan kemungkinan keterlibatan orang dalam tidak dapat dikesampingkan. Domain 402bridge.fun hanya terdaftar selama dua hari sebelum layanan dihentikan, dan dana yang dicuri belum menunjukkan pergerakan lebih lanjut. Ini adalah insiden keamanan publik pertama terkait layanan protokol 402, dan Cosine dari SlowMist menyatakan bahwa insiden ini bukanlah tindakan jahat kolektif dari pihak proyek.
"Bukan tindakan jahat kolektif pihak proyek" berarti serangan ini lebih mungkin disebabkan oleh kegagalan pengelolaan keamanan internal atau infiltrasi hacker eksternal yang sangat tepat sasaran, bukan penipuan yang disengaja oleh pihak proyek.

III. Contoh Lain Serangan Hacker Akibat Kebocoran Private Key
1. Nomad
Pada Agustus 2022, Nomad Bridge diretas, hampir seluruh dana sebesar 200 juta dolar AS dicuri. Setelah serangan, Moonbeam memblokir siapa pun untuk bertransaksi atau berinteraksi dengan smart contract. Penyebab utama serangan adalah kesalahan mekanisme verifikasi kontrak, sehingga private key atau logika signature otorisasi mudah dipalsukan.
2. Ankr
Pada Desember 2022, private key node Ankr bocor, penyerang memalsukan kontrak dan melakukan minting aBNBc tanpa batas, menyebabkan kerugian sekitar 5 juta dolar AS. Tindakan Ankr: memulihkan keamanan dan bekerja sama dengan DEX untuk menghentikan perdagangan; menyusun dan melaksanakan rencana kompensasi menyeluruh untuk komunitas; penyebab serangan diidentifikasi sebagai mantan karyawan. Pihak resmi Ankr mengonfirmasi bahwa penyebab serangan hacker adalah "deployment key dicuri".
3. Platypus Finance
Pada Februari 2023, penyerang memanfaatkan celah private key admin untuk menyerang pool stablecoin, mencuri sekitar 9 juta dolar AS USDC. Tim kemudian berhasil memulihkan sebagian aset, dan menyatakan "private key developer kemungkinan besar diretas dari luar".
4. Multichain
Pada Juli 2023, anggota tim inti Multichain "menghilang", private key utama proyek diduga dikuasai oleh satu orang. Selanjutnya sekitar 126 juta dolar AS aset dipindahkan, menjadi salah satu insiden serangan otorisasi terbesar dalam sejarah cross-chain bridge.
5. Exactly Protocol
Pada April 2024, penyerang memanfaatkan private key deployment yang bocor dari server frontend untuk mengganti kontrak, mencuri sekitar 7,3 juta dolar AS. Insiden ini mengungkap masalah umum di industri terkait keamanan penyimpanan private key dan proses DevOps yang lemah.
6.UXLINK
Pada September 2025, sistem perusahaan keamanan Cyvers mendeteksi transaksi mencurigakan sebesar 11,3 juta dolar AS terkait UXLINK, yang akhirnya dikonfirmasi sebagai hasil peretasan. Cosine dari SlowMist menyatakan: kemungkinan besar beberapa private key multi-signature Safe milik UXLINK telah bocor. Peretasan UXLINK langsung menyebabkan harga token UXLINK anjlok lebih dari 70%.
Disclaimer: Konten pada artikel ini hanya merefleksikan opini penulis dan tidak mewakili platform ini dengan kapasitas apa pun. Artikel ini tidak dimaksudkan sebagai referensi untuk membuat keputusan investasi.
Kamu mungkin juga menyukai
Bank-bank besar Wall Street secara kolektif meningkatkan prediksi kenaikan suku bunga, kontrak berjangka obligasi AS melanjutkan tren penurunan, dan harga emas turun lebih dari 1% menembus level 4000.
Setelah CPI AS bulan Oktober melebihi ekspektasi, Goldman Sachs dan Nomura menambahkan prediksi kenaikan suku bunga pada Maret tahun depan dalam jalur kebijakan mereka, sedangkan Deutsche Bank menambahkan prediksi kenaikan suku bunga pada Januari tahun depan. Saat ini, pasar telah sepenuhnya mengantisipasi kenaikan suku bunga sebesar 25 basis poin pada bulan Desember, dengan kemungkinan kenaikan 50 basis poin sebesar 13%. Pada hari Rabu, pasar obligasi AS tutup, tetapi kontrak berjangka obligasi AS terus turun, menyebabkan imbal hasil naik sekitar 2 hingga 4 basis poin, sementara harga emas spot mengalami tekanan dan turun sebesar 1,1%.

Tidak perlu khawatir tentang pendinginan pembangunan pusat data AI? Gelombang impor di Amerika Serikat sulit mereda dalam jangka pendek, dampak nyata mungkin terjadi pada tahun 2029
Proyek pusat data rata-rata memerlukan waktu 4,8 tahun dari penentuan investasi hingga dimulainya konstruksi, dan membutuhkan tambahan 2,6 tahun dari awal pembangunan hingga beroperasi. Server biasanya baru dapat masuk setelah struktur bangunan dan pemasangan rak selesai. Bagi mitra dagang seperti Taiwan, Korea Selatan, dan Meksiko yang bergantung pada rantai pasokan pusat data Amerika Serikat, inersia permintaan selama masa konstruksi setidaknya memberikan penyangga ekspor untuk satu hingga dua tahun ke depan.

Kontroversi besar Federal Reserve: Kapan masa jabatan "orang ketiga" Williams harus berakhir?
Fokus perdebatan terletak pada apakah Williams seharusnya mengakhiri masa jabatannya pada Juni 2028 (setelah menyelesaikan masa jabatan penuh selama 10 tahun) atau pada Juni 2027 (saat usia pensiunnya mencapai 65 tahun). Analisis menunjukkan bahwa Dewan Gubernur Federal Reserve memiliki wewenang akhir dalam hal ini. Jika Williams mundur lebih awal, Ketua Federal Reserve Powell dapat lebih awal mengatur pengisian posisi penting ini, namun pemangkasan paksa masa jabatan Williams dapat dengan mudah ditafsirkan sebagai manipulasi politik. Williams sendiri diperkirakan akan menjabat hingga Juni 2028.

Morgan Stanley memperingatkan: Harga penyimpanan lama sedang mencapai puncak, pasokan dan permintaan mungkin beralih ke kelonggaran pada tahun 2028
Morgan Stanley menunjukkan bahwa setelah pemilihan tengah Amerika Serikat, diperkirakan sekitar 20% kapasitas tambahan pusat data Amerika Serikat pada tahun 2028 akan ditunda hingga terealisasi pada tahun 2029. Hal ini dapat menyebabkan "kesenjangan" dalam rantai pasokan pada tahun 2028, yang memicu risiko penumpukan persediaan penyimpanan lama. Penyimpanan lama kurang terikat pada perjanjian harga tetap jangka panjang, sehingga penyempitan selisih permintaan dan pasokan akan menghadapi fluktuasi harga yang lebih besar. Analisis di atas hanya berlaku untuk penyimpanan lama, termasuk DDR3/4, SLC/MLC NAND, dan NOR flash.

Harga kripto
Lainnya


