
Vitalik vuelve a analizar la teoría de la amenaza cuántica: ¿Está realmente en riesgo la base de las criptomonedas?

Esta siempre es la amenaza más peligrosa para toda la industria.
Título original del artículo: "El resurgimiento de la amenaza cuántica, ¿se tambalea la base de las criptomonedas?"
Autor original del artículo: Azuma, Odaily
Últimamente, la amenaza de la computación cuántica para las criptomonedas ha vuelto a ser un tema candente de discusión en internet. El motivo de este renovado interés es que varias figuras clave en las industrias de computación cuántica y criptomonedas han hecho recientemente nuevas predicciones sobre el desarrollo de la computación cuántica y sus posibles capacidades.
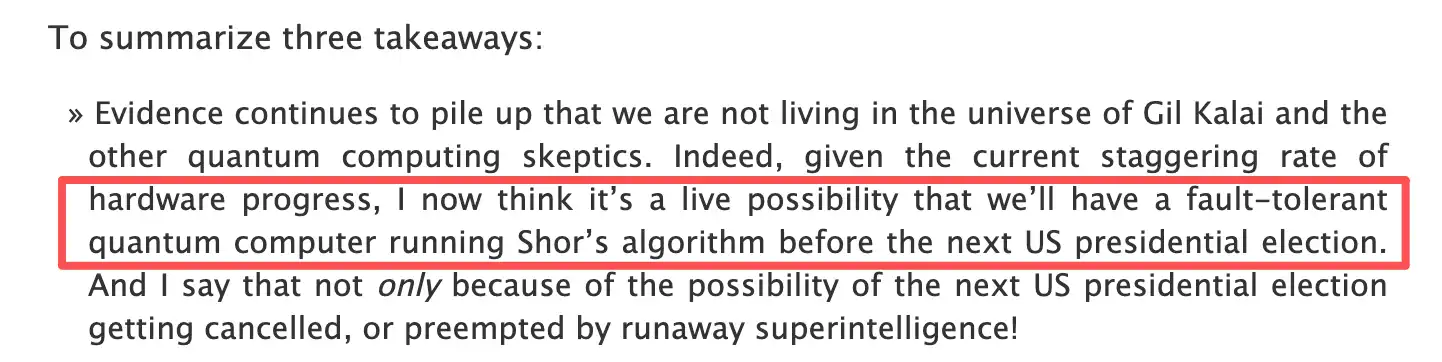
En primer lugar, el 13 de noviembre, Scott Aaronson, gurú de la computación cuántica y Director del Centro de Información Cuántica de la Universidad de Texas, mencionó en un artículo: "Ahora creo que antes de las próximas elecciones presidenciales de Estados Unidos, podríamos tener una computadora cuántica tolerante a fallos capaz de ejecutar el algoritmo de Shor..."
Luego, el 19 de noviembre, el cofundador de Ethereum, Vitalik Buterin, también habló en la conferencia Devconnect en Buenos Aires, afirmando que la criptografía de curva elíptica (ECC) podría ser vulnerada por la computación cuántica para las elecciones presidenciales de EE.UU. en 2028, e instó a Ethereum a actualizarse a un algoritmo post-cuántico en un plazo de cuatro años.
¿Qué es una amenaza cuántica?
Antes de interpretar las predicciones de Scott y Vitalik, necesitamos explicar brevemente qué es una "amenaza cuántica".
En términos simples, una amenaza cuántica para las criptomonedas se refiere a la posibilidad de que, en el futuro, una computadora cuántica lo suficientemente potente pueda romper las bases criptográficas que protegen la seguridad de las criptomonedas actuales, poniendo potencialmente en peligro su modelo de seguridad.
Actualmente, la seguridad de casi todas las criptomonedas (como Bitcoin y Ethereum) depende de una tecnología conocida como "encriptación asimétrica", cuyos dos componentes más críticos son la "clave privada" y la "clave pública":
• Clave privada: Mantenida en secreto por el usuario, se utiliza para firmar transacciones y demostrar la propiedad de los activos;
• Clave pública: Generada a partir de la clave privada, puede hacerse pública y se utiliza como dirección de billetera o como parte de una dirección.
La piedra angular de la seguridad de las criptomonedas radica en el hecho de que derivar una clave privada a partir de una clave pública es actualmente computacionalmente inviable. Sin embargo, la computación cuántica, aprovechando los principios de la mecánica cuántica, puede acelerar enormemente el proceso de resolver ciertos problemas matemáticos ejecutando algoritmos específicos (como el mencionado algoritmo de Shor), lo cual es precisamente la debilidad de la encriptación asimétrica.
Expliquemos un poco más qué es el algoritmo de Shor. No entraremos demasiado en las matemáticas aquí, pero en esencia, la esencia del algoritmo de Shor es que puede transformar un problema matemático que es "casi irresoluble" en una computadora clásica en un problema de búsqueda de períodos "relativamente resoluble" en una computadora cuántica, amenazando potencialmente el sistema criptográfico existente de "clave privada - clave pública" de las criptomonedas.
Para un ejemplo más sencillo, podés convertir fácilmente una canasta de frutillas (análoga a la clave privada) en mermelada (análoga a la clave pública), pero obviamente no podés volver a convertir la mermelada en frutillas. Sin embargo, de repente aparece un truco (análogo a la computación cuántica) que podría lograr esto rápidamente (análogo al algoritmo de Shor).
¿Se ha tambaleado la base de las criptomonedas?
Entonces, ¿esto significa que las criptomonedas están condenadas?
No te alarmes, la amenaza cuántica es objetivamente real, pero el problema no es tan urgente. La razón de esta afirmación radica principalmente en dos puntos clave. Primero, todavía hay tiempo antes de que surja una amenaza real; segundo, las criptomonedas pueden implementar algoritmos post-cuánticos mediante actualizaciones.
En primer lugar, respecto al primer punto, incluso si la predicción de Scott se cumple antes de las elecciones de 2028, eso no significa que la seguridad de las criptomonedas se vea realmente comprometida; la declaración de Vitalik no sugiere que la base de Bitcoin y Ethereum se tambalee, sino que simplemente señala un riesgo teórico a largo plazo.
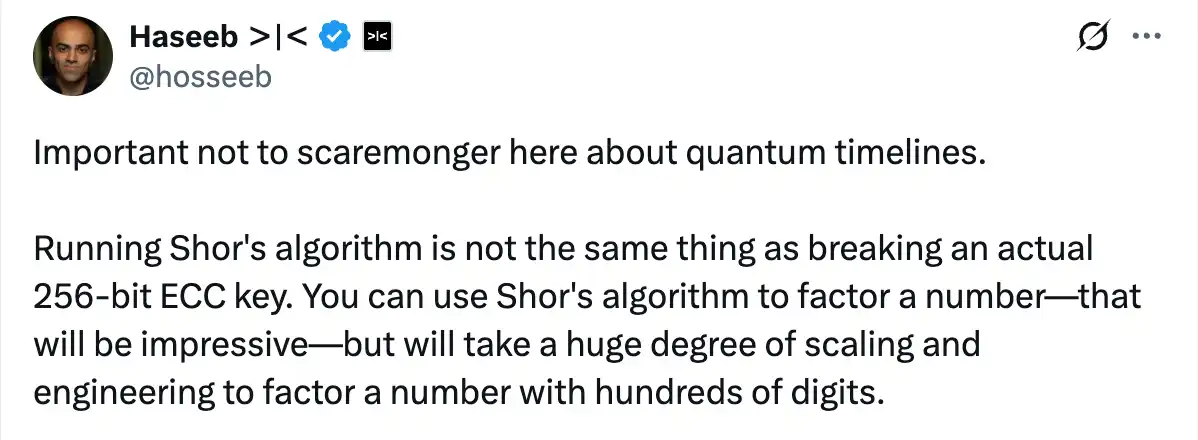
Haseeb, socio de Dragonfly Capital, explicó que no hay que entrar en pánico por el nuevo cronograma de la computación cuántica, ejecutar el algoritmo de Shor no equivale a romper una clave real de curva elíptica de 256 bits (clave ECC). Podés usar el algoritmo de Shor para romper un número—eso ya es bastante impresionante—pero descomponer un número con cientos de dígitos requiere una escala computacional y una capacidad de ingeniería mucho mayores... Es algo a tomar en serio, pero de ninguna manera es inminente.
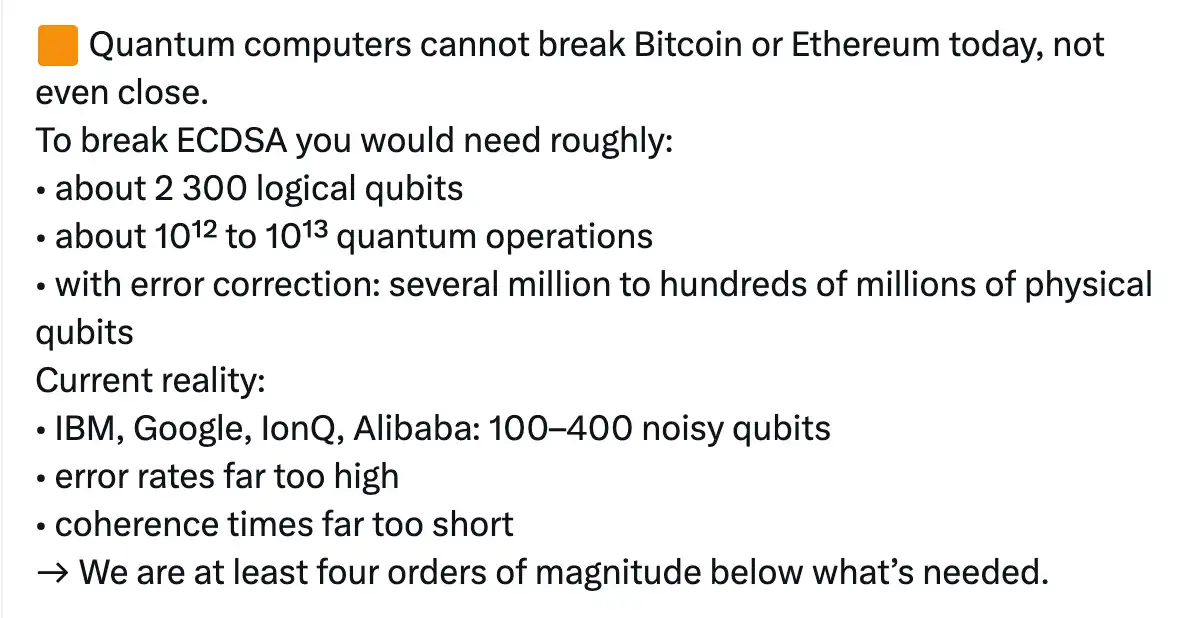
El experto en seguridad de criptomonedas MASTR ha dado una respuesta matemática más clara. Romper la firma de curva elíptica (ECDSA) actualmente utilizada en criptomonedas como Bitcoin y Ethereum requeriría aproximadamente 2300 qubits lógicos, entre 10¹² y 10¹³ operaciones cuánticas y, con corrección de errores, se necesitarían millones o incluso miles de millones de qubits físicos. Sin embargo, las computadoras cuánticas actuales solo tienen entre 100 y 400 qubits ruidosos, con una alta tasa de error y un tiempo de coherencia corto—la brecha entre los requisitos para romper el sistema actual y la capacidad real es todavía de al menos cuatro órdenes de magnitud.
En cuanto al segundo punto, los criptógrafos de la industria también están desarrollando nuevos algoritmos de criptografía post-cuántica (PQC) que pueden resistir ataques de computadoras cuánticas, y las blockchains más importantes ya se están preparando para esto.
Ya en marzo del año pasado, Vitalik escribió un artículo titulado "Si el ataque cuántico llega mañana, ¿cómo lo resolverá Ethereum?" En el artículo, mencionó la resistencia a las amenazas cuánticas de las firmas Winternitz, los STARKs, e incluso imaginó cómo Ethereum podría actualizarse de emergencia en caso de una urgencia.
En comparación con Ethereum, Bitcoin puede no ser tan flexible en la implementación de actualizaciones, pero la comunidad hace tiempo que propuso varias soluciones potenciales de actualización de algoritmos como Dilithium, Falcon, SPHINCS+. Con el reciente aumento de las discusiones al respecto, la figura OG de Bitcoin, Adam Back, también declaró que los estándares criptográficos post-cuánticos pueden implementarse mucho antes de que surja una amenaza cuántica sustancial.
En resumen, la amenaza cuántica es como una "llave maestra" lejana que, en teoría, podría abrir todas las cerraduras criptográficas actuales de la blockchain. Sin embargo, los creadores de las cerraduras llevan mucho tiempo estudiando nuevas cerraduras que esa llave maestra no podrá abrir y se están preparando para reemplazar todas las puertas con nuevas cerraduras antes de que la llave maestra sea creada.
Esta es la realidad objetiva actual respecto a la amenaza cuántica. No podemos ignorar su avance, pero tampoco hay motivo para entrar en pánico ciegamente por ello.
Descargo de responsabilidad: El contenido de este artículo refleja únicamente la opinión del autor y no representa en modo alguno a la plataforma. Este artículo no se pretende servir de referencia para tomar decisiones de inversión.
También te puede gustar
¡El riesgo está cambiando! Goldman Sachs: El diferencial de CDS de los fabricantes de chips supera por primera vez al de las grandes empresas de nube, los swaps de incumplimiento de IA alcanzan récords.
Goldman Sachs señaló que el riesgo crediticio relacionado con la inteligencia artificial está trasladándose de los gigantes de la nube a los proveedores de chips. Por primera vez en casi tres meses, el margen de CDS de chips supera al de los grandes proveedores de servicios en la nube, lo que refleja las preocupaciones del mercado sobre la depreciación de las GPU y el aumento de la exposición financiera de los clientes. Debido al auge en la oferta, la prima de emisión de deuda de los proveedores de la nube ha aumentado significativamente y los plazos se han acortado. Con la llegada de miles de millones de dólares en financiamiento de proyectos para 2027, la presión sobre el mercado crediticio seguirá acumulándose.

¿Dificultad para convertir 3.57 mil millones en pedidos? Neutron retrasa su primer lanzamiento y enfrenta presión financiera por la adquisición de Iridium (IRDM.US)
Rocket Lab reportó ingresos de 268 millones de dólares en el tercer trimestre, con pedidos pendientes por cumplir de 3,570 millones de dólares. El lanzamiento inaugural del cohete Neutron se pospuso hasta 2027 y clientes como ICEYE reservaron fecha con anticipación. Aunque el flujo de efectivo operativo es positivo, la adquisición de Iridium requerirá más de 3,000 millones de dólares en efectivo, y los ingresos a futuro...
Interpretación de nuevas acciones en el mercado estadounidense | El "negocio de mediana edad" del comercio electrónico privado S2B2C: ¿Cómo cuenta Global Home Selection (QQJ.US) la historia de su crecimiento?
¿Qué es lo que le dio a Global Home Select la confianza para impactar el Nasdaq?
Shawn Kim, el "Dios de la memoria" de Morgan Stanley, lanza otra advertencia: la verdadera bomba es el "acantilado de ganancias en 2028", bajando los precios objetivo de las acciones de memoria en forma generalizada.
Shawn Kim redujo significativamente el precio objetivo de las acciones de memoria, con una disminución del 38% para SK Hynix y del 19% para Samsung Electronics. Él advierte que en 2028 la industria enfrentará un "precipicio de ganancias": nueva capacidad de producción puesta en marcha a finales de 2027, retrasos en la construcción de centros de datos, reducción de la prima de HBM y una caída de aproximadamente 20% en los precios spot de NAND en dos semanas. La combinación de estas cuatro presiones lo llevó a comprimir considerablemente las suposiciones de margen de beneficio a largo plazo de DRAM de ambas compañías, acercándolas al promedio histórico.

Precios de las criptos
Más


