
Technische Analyse des Diebstahls von etwa 11,3 Millionen US-Dollar bei UXLINK

Der Angreifer hat durch eine Reihe von Aktionen, einschließlich des Aufrufs der execTransaction-Funktion des Gnosis Safe Proxy Vertrags und des MultiSend Vertrags, schrittweise andere Eigentümer entfernt, den Vertrag schließlich übernommen und böswillig UXLINK-Token geprägt.
Originaltitel: „Technische Analyse des UXLINK-Diebstahls von ca. 11.3 Millionen US-Dollar“
Originalquelle: ExVul Security
Beschreibung des Vorfalls
Am 23. September wurde der private Schlüssel der Multi-Signatur-Wallet des UXLINK-Projekts kompromittiert, was zum Diebstahl von Kryptowährungen im Wert von etwa 11.3 Millionen US-Dollar führte. Diese wurden auf mehrere zentrale (CEX) und dezentrale (DEX) Börsen verteilt übertragen. Unmittelbar nach dem Angriff haben wir gemeinsam mit UXLINK den Vorfall untersucht und die Geldströme überwacht. UXLINK hat umgehend Kontakt zu den großen Börsen aufgenommen, um die verdächtigen Gelder einfrieren zu lassen, und hat Anzeige bei der Polizei sowie den zuständigen Behörden erstattet, um rechtliche Unterstützung und die Rückführung der Vermögenswerte zu erwirken. Ein Großteil der Vermögenswerte des Hackers wurde von den Börsen markiert und eingefroren, wodurch das Risiko für die Community so weit wie möglich minimiert wurde. Das Projektteam hat Transparenz gegenüber der Community zugesichert, und ExVul wird die Analyse und Nachverfolgung des Vorfalls weiterhin fortsetzen.
()
Neueste Entwicklungen
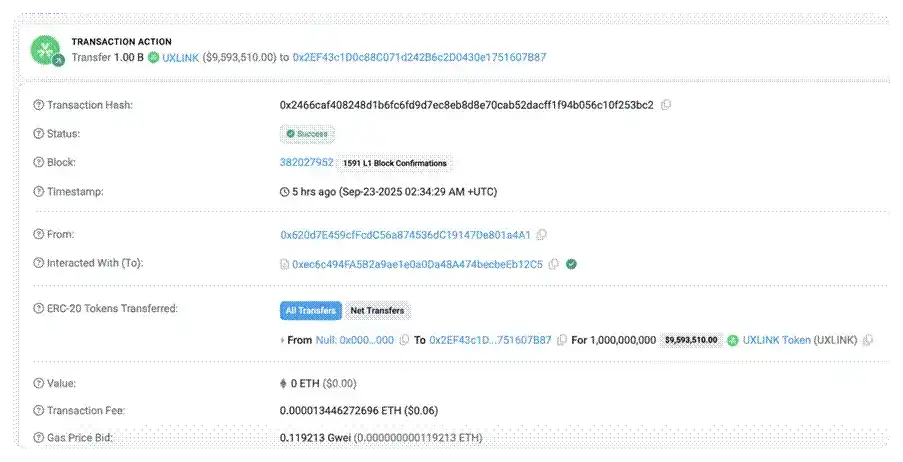
Im Verlauf der Umlagerung der Hacker-Gelder wurden die auf Börsen eingezahlten Mittel eingefroren. Erste On-Chain-Analysen zeigen, dass der Hacker, der zuvor UXLINK-Vermögenswerte gestohlen hatte, vermutlich selbst Opfer eines Inferno
Drainer-Phishing-Angriffs wurde. Nach Überprüfung wurden etwa 542 Millionen $UXLINK-Token, die er illegal erlangt hatte, durch eine „Genehmigungs-Phishing“-Methode entwendet.
Angriffsanalyse
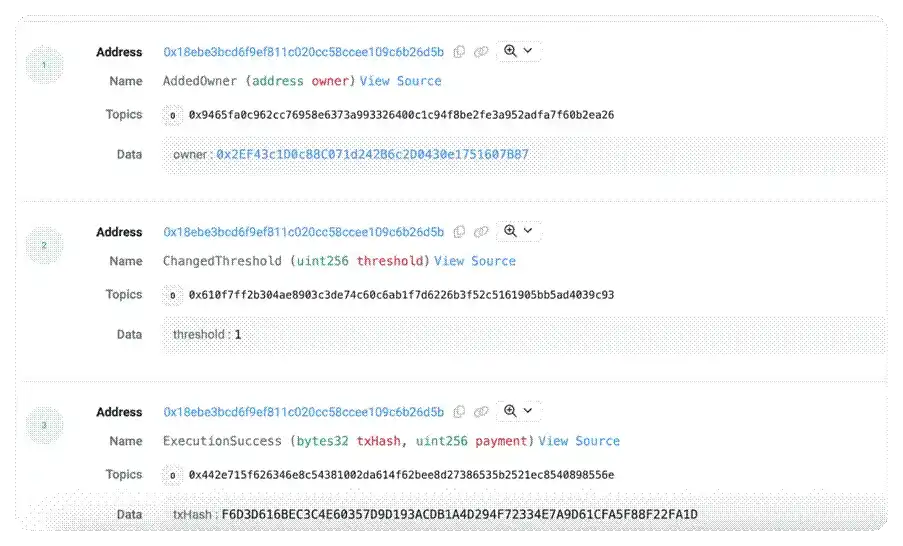
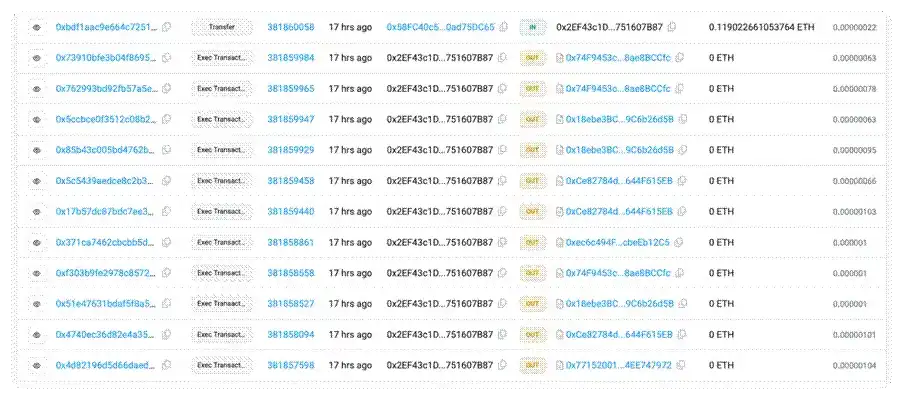
1. Zuvor wurde durch böswillige Aktionen eines Multi-Signatur-Owners oder durch einen privaten Schlüssel-Leak eine bösartige Adresse als Multi-Signatur-Konto hinzugefügt. Gleichzeitig wurde der Signaturschwellenwert (threshold) des Vertrags auf 1 gesetzt, sodass nur noch eine einzelne Kontosignatur für Vertragsaktionen erforderlich war. Der Hacker setzte die neue Owner-Adresse auf 0x2EF43c1D0c88C071d242B6c2D0430e1751607B87.
()
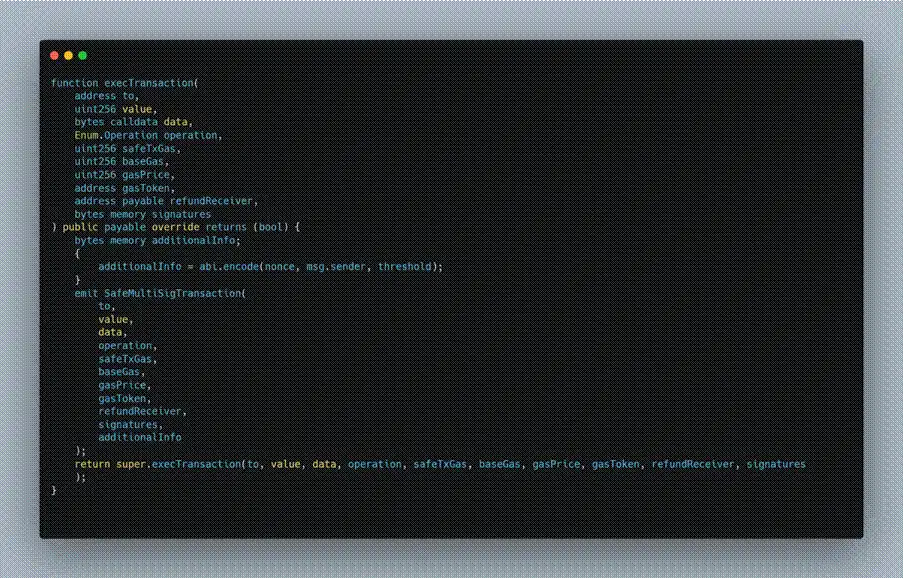
2. Der Angreifer rief zunächst die Funktion execTransaction im Gnosis Safe Proxy-Vertrag auf. Diese Funktion wurde zum Einstiegspunkt für das böswillige Entfernen von Multi-Signatur-Mitgliedern, und alle weiteren bösartigen Aktionen wurden innerhalb dieser Transaktion ausgeführt.
()
3. Beim Aufruf von execTransaction spezifizierte der Angreifer in seinem data-Parameter eine böswillige Aktion: einen Aufruf per delegatecall an den Safe: Multi Send Call
Only 1.3.0 Implementierungsvertrag.
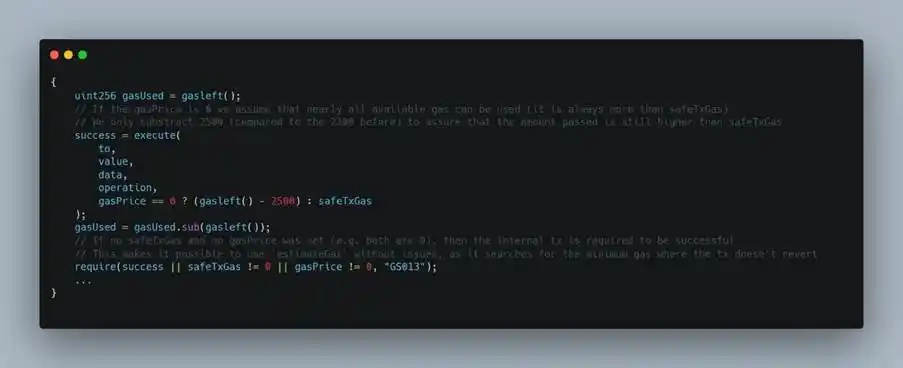
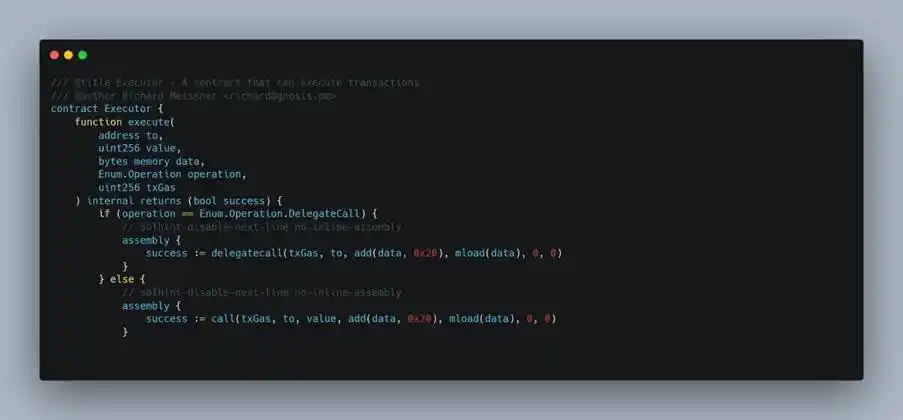
()
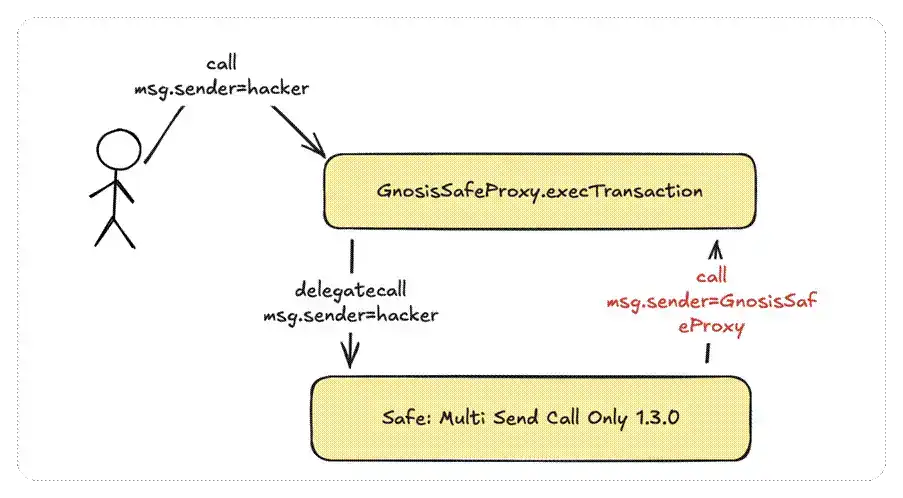
4. In der multiSend-Funktion von Safe: Multi Send Call Only 1.3.0 wurde der Ausführungsfluss zurück zum removeOwner des Gnosis Safe Proxy-Vertrags geleitet. Der genaue Ablauf: Der Angreifer rief per delegatecall an den Proxy-Vertrag den MultiSend-Implementierungsvertrag auf, sodass multiSend im Kontext des Proxy-Vertrags ausgeführt wurde; anschließend rief multiSend entsprechend den vom Angreifer konstruierten Parametern per call den Gnosis Safe Proxy-Vertrag selbst auf und löste die removeOwner-Funktion aus, wodurch die bestehenden Owner-Adressen entfernt wurden.
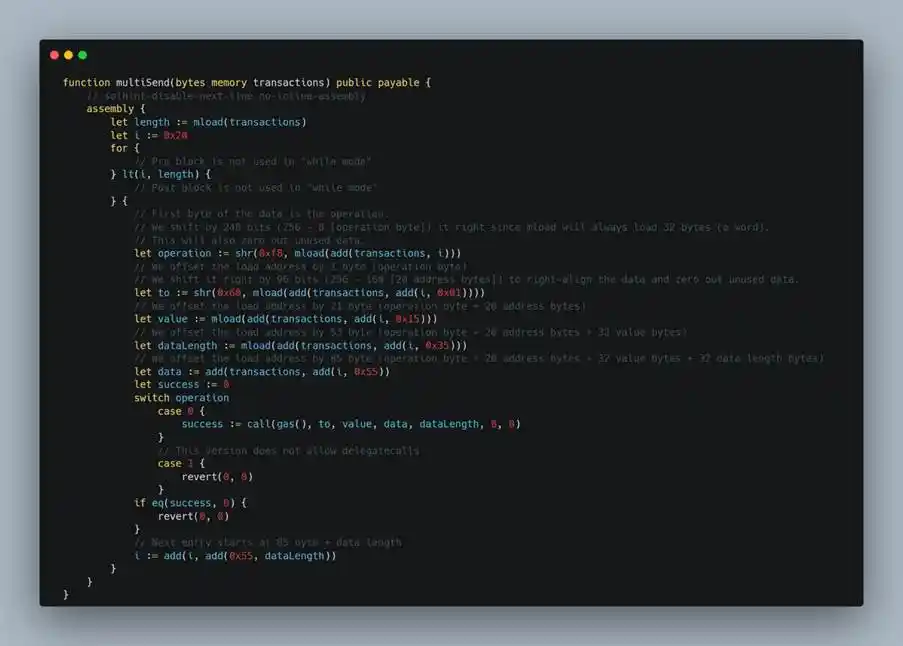
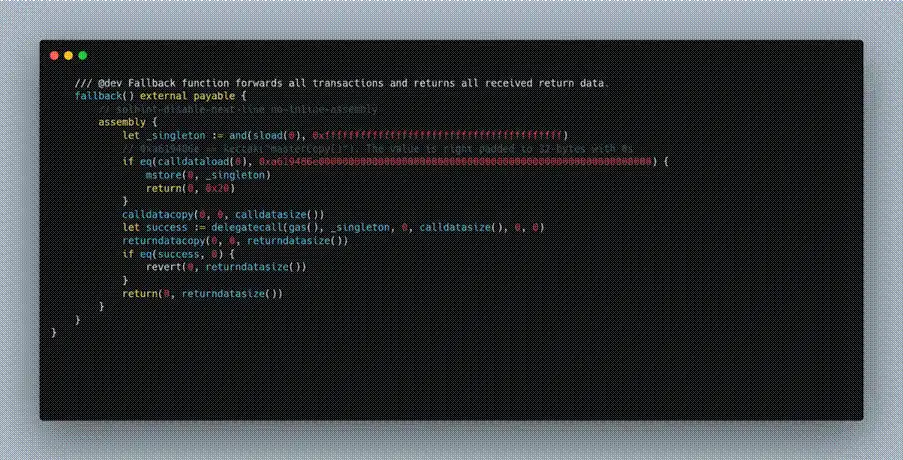
()
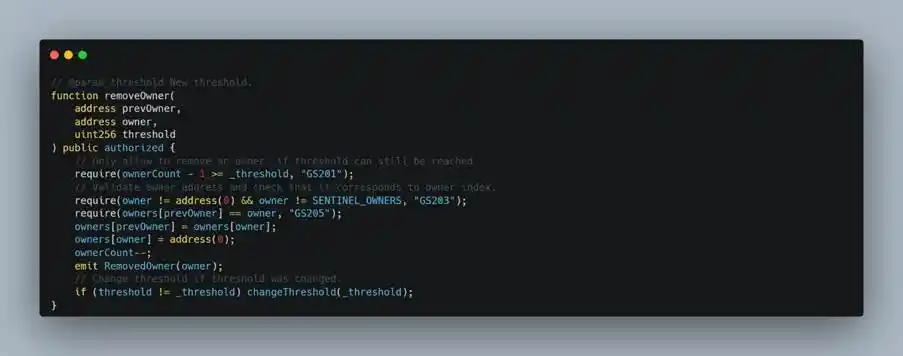
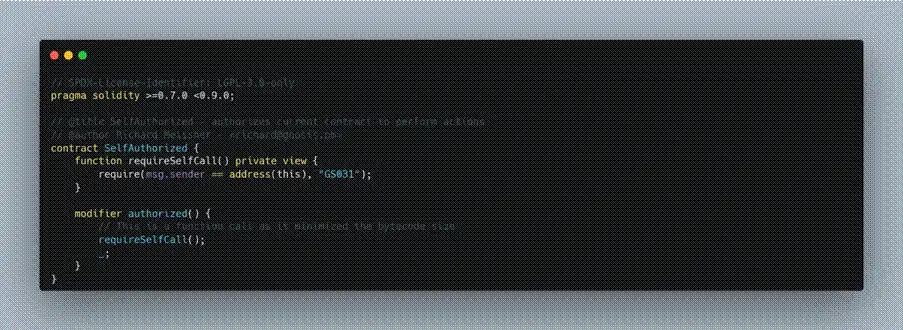
5. Der Schlüssel zum erfolgreichen Aufruf liegt darin, dass die Bedingung msg.sender== address(this) erfüllt ist. In der removeOwner-Funktion wurde zur Verhinderung externer Aufrufe eine authorized-Prüfung implementiert, deren interne Logik in der Regel verlangt, dass der Aufrufer der Vertrag selbst ist (msg.sender == address(this)). Daher kann removeOwner nur erfolgreich ausgeführt werden, wenn der Vertrag sich intern selbst aufruft.
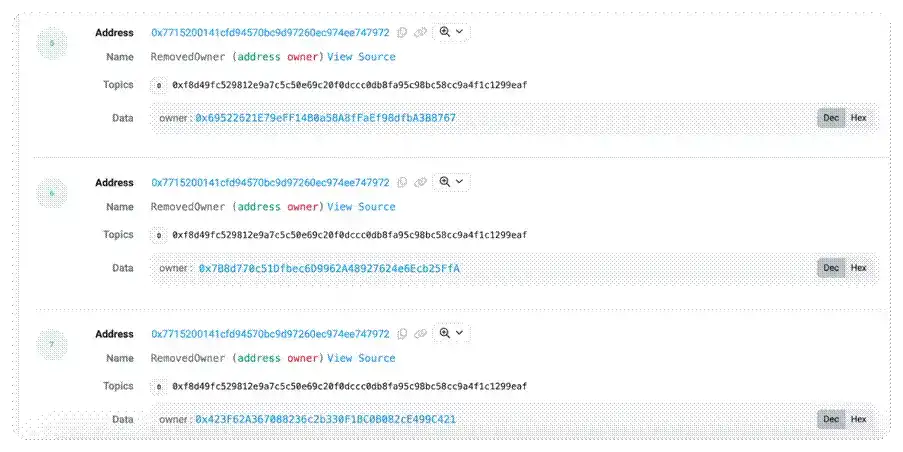
6. Der Hacker entfernte mit dieser Methode nacheinander die anderen Owner aus der Multi-Signatur, zerstörte den Multi-Signatur-Mechanismus und übernahm schließlich die Kontrolle über den Vertrag.
7. Bis zu diesem Punkt führte der Angreifer die oben genannten Schritte wiederholt aus, wodurch der ursprüngliche Multi-Signatur-Sicherheitsmechanismus vollständig außer Kraft gesetzt wurde. Nun reichte die Signatur eines einzelnen böswilligen Owners aus, um die Multi-Signatur-Prüfung zu bestehen und die vollständige Kontrolle über den Vertrag zu erlangen.
()
Fazit
Aufgrund böswilliger Aktionen eines Multi-Signatur-Owners oder eines privaten Schlüssel-Leaks fügte der Angreifer eine bösartige Adresse als Multi-Signatur-Mitglied hinzu und setzte den Signaturschwellenwert (threshold) des Gnosis Safe Proxy auf 1, wodurch das ursprüngliche Multi-Signatur-Sicherheitsdesign vollständig außer Kraft gesetzt wurde. Danach konnte ein einzelner böswilliger Owner die Multi-Signatur-Prüfung bestehen. Der Angreifer entfernte dann schrittweise die anderen Owner aus dem Vertrag, übernahm die vollständige Kontrolle und transferierte die Vertragsvermögenswerte weiter, wobei er auf der Chain böswillig $UXLINK-Token prägte.
Dieser Angriff unterstreicht die entscheidende Rolle des Multi-Signatur-Managements für die Sicherheit in der Blockchain. Obwohl das Projekt die Safe-Multi-Signatur-Mechanik mit mehreren Multi-Signatur-Konten implementiert hatte, wurde die Multi-Signatur durch mangelhafte Verwaltung letztlich wirkungslos. Das ExVul-Team empfiehlt, dass Projektteams das Multi-Signatur-Management möglichst dezentralisieren, indem verschiedene Mitglieder jeweils einen privaten Schlüssel verwalten und verschiedene Methoden zur Aufbewahrung der privaten Schlüssel nutzen, um sicherzustellen, dass der Multi-Signatur-Mechanismus tatsächlich den beabsichtigten Sicherheitsschutz bietet.
Anhang
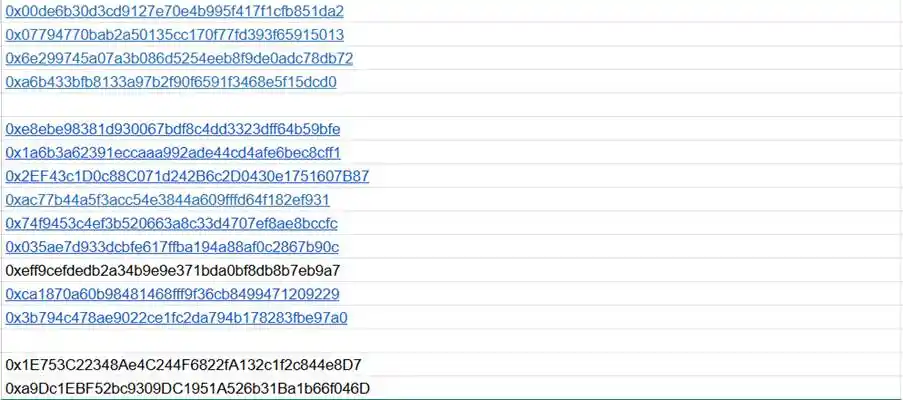
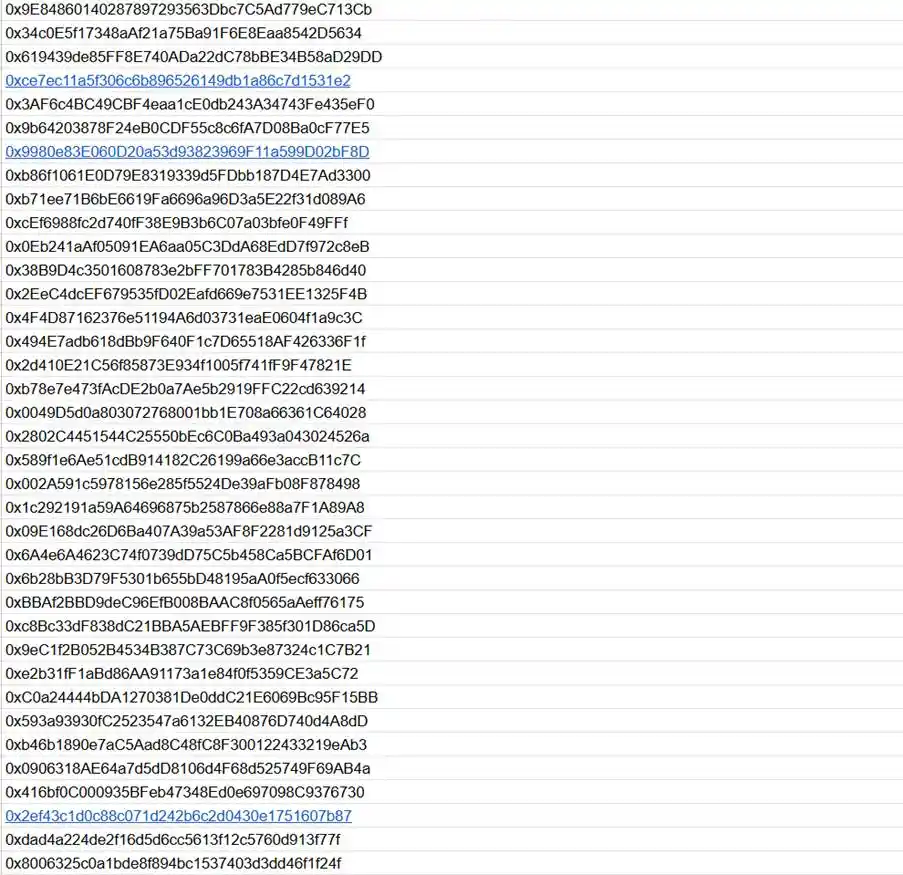
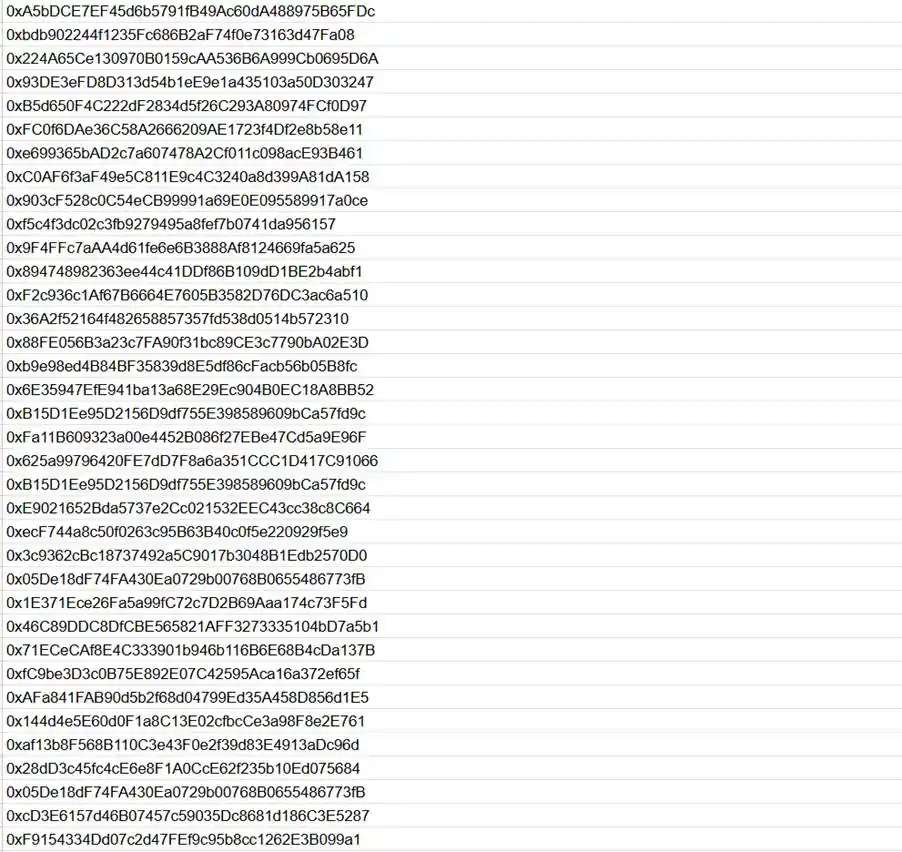
Nachfolgend die vom ExVul-Team auf der Chain verfolgten mutmaßlichen Hacker-Adressen:
Haftungsausschluss: Der Inhalt dieses Artikels gibt ausschließlich die Meinung des Autors wieder und repräsentiert nicht die Plattform in irgendeiner Form. Dieser Artikel ist nicht dazu gedacht, als Referenz für Investitionsentscheidungen zu dienen.
Das könnte Ihnen auch gefallen
Die US-Arbeitsmarktdaten für Oktober entfachen Zinserhöhungserwartungen für Dezember neu! Über 80 % Wahrscheinlichkeit laut Wetten an der Wall Street, "Neue Federal Reserve Nachrichtenagentur": KI-Verkäufe könnten zum politischen Faktor werden
Nach dem Bericht über die Nicht-Landwirtschaftlichen Arbeitsplätze stieg die Wahrscheinlichkeit einer Zinserhöhung im Dezember unter den Händlern zeitweise auf 85 %. Wall-Street-Experten sind der Meinung, dass der Bericht weiteren Spielraum für Zinserhöhungen bietet und angesichts von Sorgen über eine nach den Zwischenwahlen verlangsamte KI-Investition, die die Zinserwartungen abschwächen könnte, neuen Druck auf eine Zinserhöhung ausübt. Einige bleiben jedoch bezüglich einer Zinserhöhung im Dezember vorsichtig, da Marktschwankungen und die Aussichten für KI-Investitionen die Federal Reserve beeinflussen könnten. Das „Neue Fed-Kommunikationsmedium“ ist der Ansicht, dass der Bericht die Einschätzung der Fed zu Wirtschafts-wachstum und Inflation nicht erschüttert hat. Ob der Ausverkauf von KI-Assets die Finanzbedingungen und damit die Dezember-Entscheidung beeinflusst, könnte zu einer neuen Variable werden. Es bleibt zu beobachten, ob Waller mehr Wert auf rückwirkende Arbeitsmarktdaten oder auf zukunftsorientierte Marktsignale legt.
Die US-amerikanischen Nicht-Farm-Arbeitsplätze sind im Oktober um 165.000 gestiegen, weit über den Erwartungen! Die Arbeitslosenquote ist überraschend auf 4,1 % gesunken, Zinserhöhungserwartungen für Dezember nehmen zu.
Im Oktober stieg die Zahl der neu geschaffenen Arbeitsplätze in den USA um 165.000 und lag damit 2,5-mal über dem Wall-Street-Konsens von 65.000 - dies entspricht einer außergewöhnlichen Abweichung von etwa fünf Standardabweichungen und übertrifft die obere Grenze aller Prognosen. Die Arbeitslosenquote fiel unerwartet von 4,2 % auf 4,1 %, während der Markt einen unveränderten Wert erwartet hatte; das durchschnittliche Lohnwachstum beschleunigte sich ebenfalls auf 3,1 % im Jahresvergleich. Gleichzeitig wurden die Nonfarm-Zahlen der vergangenen zwei Monate um insgesamt 84.000 nach oben revidiert. Nach Veröffentlichung der Daten stieg die Rendite zweijähriger US-Staatsanleihen zeitweise um 7 Basispunkte; die Wahrscheinlichkeit einer Zinserhöhung durch die Federal Reserve im Dezember wurde auf 70 % eingepreist.
Die KI-Verkaufswelle trifft das Anthropic IPO, die potenzielle Bewertung wird auf 1,2 bis 1,3 Billionen US-Dollar nach unten korrigiert.
Die von potenziellen Investoren diskutierte Bewertungsspanne wurde von zuvor maximal 2 Billionen US-Dollar auf 1,2 bis 1,3 Billionen US-Dollar nach unten korrigiert. Einige Strategen empfehlen sogar, die Bewertung unter 1 Billion US-Dollar anzusetzen, um auf der sicheren Seite zu sein. Angesichts heftiger Marktschwankungen und finanzieller Bedenken wie Quartalsverlusten steht Anthropic nun vor der schwierigen Entscheidung, die Bewertung zu senken, das Ausgabenvolumen zu reduzieren oder den Börsengang zu verschieben.

Moderna Q3-Umsatz steigt im Jahresvergleich um 29 % und übertrifft die Erwartungen deutlich, Jahresumsatzziel auf 15 %-25 % angehoben | Geschäftsbericht-Nachrichten
Der Umsatz von Moderna stieg im dritten Quartal im Jahresvergleich um 29 % auf 1,31 Milliarden US-Dollar, der Gewinn übertraf die Erwartungen deutlich. Das Unternehmen hat seine Prognose für das Umsatzwachstum 2026 auf 15 % bis 25 % angehoben. Die Leistung verbesserte sich durch die Markteinführung des nächsten Generation Corona-Impfstoffs und Grippeimpfstoffs sowie die Expansion auf internationale Märkte. Auch die Phase-III-Daten zum personalisierten Krebsimpfstoff zeigten positive Fortschritte. Gleichzeitig treibt das Unternehmen Kostensenkungen und Pipeline-F&E voran und hat die Cash-Prognose für das Jahresende deutlich nach oben angepasst.
Krypto-Preise
Mehr


