
Venus Protocol Whale Hack tahlili

Kripto kit, Kuan Sun, soxta Zoom uchrashuvi orqali amalga oshirilgan murakkab fishing hujumida $13.5 million yo‘qotdi. Tezkor javob natijasida u mablag‘larni muvaffaqiyatli qaytarib oldi.
Bu hafta boshida, kripto kit Kuan Sun o‘zining X akkauntida murakkab fishing hujumiga uchraganini batafsil bayon qildi.
Ushbu voqea barcha investorlar uchun jiddiy ogohlantirish bo‘lib xizmat qiladi, chunki u $13.5 million yo‘qotib, keyin uni qaytarib oldi. Raqamli aktivlar ekotizimi kengayib borar ekan, xakerlik xavfi ham ortmoqda. Investorlar katta yo‘qotishlarning oldini qanday olishlari mumkin?
Zararsiz Ko‘ringan Uchrashuv Qorong‘u Tushga Aylanganda
Seshanba kuni bo‘lib o‘tgan fishing hujumi natijasida, Venus Protocol’ning markazlashmagan kreditlash platformasi foydalanuvchisi Kuan Sun o‘zining kriptovalyutasidan ayrildi. Biroq, Venus Protocol jamoasining tezkor javobi va hamkorligi tufayli, u o‘g‘irlangan mablag‘larni qaytarib oldi.
Murakkab hujum 2025 yil aprel oyida Gonkongdagi Wanxiang konferensiyasida boshlangan. U yerda, o‘zaro tanish bir do‘st Sun’ni o‘zini Stack’s Asia Business Development vakili deb tanishtirgan kishiga tanishtirdi. Bunday tarmoq qurish kripto sohasida odatiy hol bo‘lib, ular Telegram’da bir-birini qo‘shib olishdi.
29-avgust kuni, “BD” deb atalgan shaxs oddiy Zoom uchrashuvini so‘radi. Sun kechikib qo‘shildi va xonada ovoz yo‘qligini payqadi.
Veb-sahifasida paydo bo‘lgan xabar: “Mikrofoningizni yangilash kerak.” Sun chalkashib, yangilash tugmasini bosdi — bu fojiali xato edi va tuzoq ishga tushdi.
Keyinroq Sun xakerlar tasodifan harakat qilmayotganini tushundi. U aytishicha, yuqori darajada moslashtirilgan hujum dushanba kunidan beri aynan uni nishonga olgan holda amalga oshirilgan.
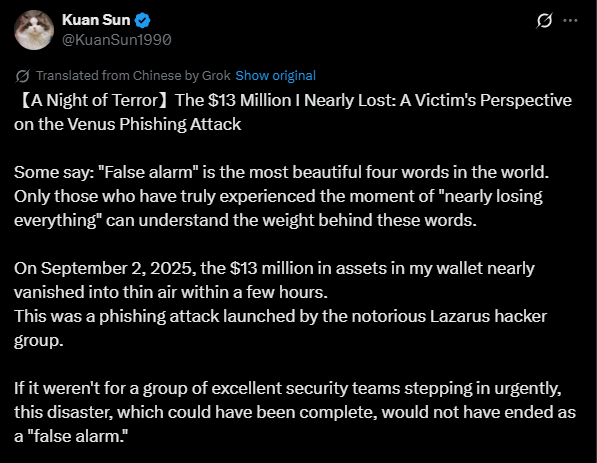 X Post From the Victim
“Yangilash”dan so‘ng, u kompyuterida g‘alati xabarlarni ko‘ra boshladi. Chrome brauzeri g‘ayritabiiy tarzda yopilar, “Restore tabs?” xabari paydo bo‘lardi.
Hech narsa sezmagan Sun odatdagidek ishini davom ettirib, Venus Protocol’ga brauzer orqali kirdi. U yerda, ilgari ko‘p marta bajargan pul yechish amaliyotini bajardi.
Ko‘p o‘tmay, kompyuteri sekinlashdi, Google akkaunti Chrome’dan chiqib ketdi va hamyonida notanish tranzaksiyalar paydo bo‘ldi. U darhol nimadir jiddiy noto‘g‘ri ekanini tushundi.
Tahlil shuni ko‘rsatadiki, xakerlar uning tez-tez foydalanadigan Rabby wallet kengaytmasini zararli dasturga almashtirishgan. Bu taktika ko‘pincha Shimoliy Koreyaning mashhur xakerlar guruhi Lazarus tomonidan qo‘llaniladi.
Hamyon tasdiqlash huquqini qo‘lga kiritgach, ular tezda vUSDC, vETH, vWBETH va vBNB kabi turli tokenlarni o‘tkazib yuborishdi.
Tezkor Qayta Tiklash va Muhim Sabaklar
Sun tezda blockchain xavfsizlik firmalari Peckshield va Slowmist bilan bog‘lanib, maslahat oldi. Shuningdek, Venus Protocol jamoasidan yordam so‘radi.
Natijada, Venus Protocol platformani darhol oldini olish chorasi sifatida to‘xtatdi va tergov boshladi.
Keyin ular hujumchining hamyonini majburan likvidatsiya qilish uchun favqulodda boshqaruv ovoz berishini boshlashdi va Sun o‘zining $13.5 millionini muvaffaqiyatli qaytarib oldi.
Payshanba kuni Sun o‘z hikoyasini va asosiy saboqlarini bo‘lishdi. U Shimoliy Koreya xakerlari tobora ko‘proq ijtimoiy muhandislik, deepfake va trojanlarni birlashtirib ishlatayotganini ogohlantirdi.
Natijada, haqiqiy ko‘ringan video konferensiya yoki oddiy Twitter akkaunti butunlay soxta bo‘lishi mumkin.
U foydalanuvchilarga boshqalardan kelgan Zoom havolalaridan saqlanishni va dastur plaginlarini faqat rasmiy kanallardan yuklab olishni qat’iy tavsiya qildi. Shuningdek, pop-up oynalarda paydo bo‘ladigan “upgrade” havolalarini hech qachon bosmaslikni uqtirdi.
Sun Venus jamoasiga tezkor harakati uchun minnatdorchilik bildirdi va barchani “kundalik hayotda oladigan har qanday so‘rovga doimo shubha bilan qarashga va har doim xotirjam javob berishga” chaqirdi.
Mas'uliyatni rad etish: Ushbu maqolaning mazmuni faqat muallifning fikrini aks ettiradi va platformani hech qanday sifatda ifodalamaydi. Ushbu maqola investitsiya qarorlarini qabul qilish uchun ma'lumotnoma sifatida xizmat qilish uchun mo'ljallanmagan.
Sizga ham yoqishi mumkin
Morgan Stanley ogohlantirdi: eski saqlash narxlari cho‘qqiga yetmoqda, 2028-yilda ta’minot va talab ehtimol kengayadi
Morgan Stanley ta'kidlashicha, AQShda saylovlardan so'ng, 2028-yilda AQShdagi ma'lumot markazlarining taxminan 20% yangi quvvati 2029-yilgacha kechiktiriladi, bu esa 2028-yilda ta'minot zanjirida "uzilish" yuzaga keltirib, eski saqlash zaxiralarining ortiqcha yig'ilish xavfini keltirib chiqarishi mumkin. Eski saqlash vositalari uzoq muddatli belgilangan narx shartnomalari bilan kamroq bog‘langan, taklif va talabdagi tafovut qisqarishi katta narx o‘zgaruvchanligini keltirib chiqaradi. Ushbu tahlil faqat eski saqlash texnologiyalariga – DDR3/4, SLC/MLC NAND hamda NOR flesh xotirasiga – taalluqlidir.

Nvidia Rubin Ultra qancha CPO talabini keltirib chiqaradi? Bernstein: Pod optik qiymati besh barobar oshadi
Bernstein hisoblashicha, Nvidia Rubin Ultra arxitekturasi tufayli umumiy qadoqlangan optika (CPO) va optik tolaga bo‘lgan talab keskin oshadi, bitta Pod optikasi qiymati 1 million dollardan 5,4 million dollargacha o‘sadi. Bu esa 2028 yilda Nvidia optik ekotizim bozorining hajmini 46,8 milliard dollarga yetkazib, yiliga 91% o‘sishni ta’minlaydi. InP substrat yetkazib berishda cheklovlar mavjud bo‘lsa ham, soha istiqbollari hali ham yaxshi baholanmoqda. Mazkur tahlil instituti Lumentum, Coherent va Ciena kompaniyalariga nisbatan “bozorni ortda qoldiradi” reytingini qayta tasdiqladi.

UBS Q3 ikkala yo'nalishda oltin opsiyalarini joylashtirdi, texnologiya aksiyalariga katta sarmoya kiritdi va SK Hynix (SKHY.US)ni portfelga qo'shdi
UBS Group (UBS.US) 2026-yil 30-sentabrgacha bo'lgan uchinchi chorakdagi investitsiya pozitsiyalari hisobotini (13F) taqdim etdi.

Kripto narxlari
Ko'proq


