
Computadores quânticos precisam de muito menos qubits para quebrar criptografia do que se pensava, diz Google

Novas pesquisas do Google mostram que computadores quânticos poderiam exigir muito menos energia do que se pensava anteriormente para quebrar a criptografia que protege as blockchains de criptomoedas.
De acordo com as novas pesquisas do Google, estima-se que um computador quântico possa quebrar a criptografia que protege Bitcoin (BTC) e Ethereum (ETH) usando menos de 500.000 qubits físicos, com base nas atuais premissas sobre as capacidades do hardware. Um qubit é a unidade básica de um computador quântico.
Os pesquisadores compilaram dois circuitos quânticos para testar em um computador quântico relevante criptograficamente com qubits supercondutores (CRQC), relatando que houve uma “redução de 20 vezes” no número de qubits necessários para quebrar o problema do logaritmo discreto da curva elíptica de 256 bits (ECDLP-256) amplamente utilizado nas blockchains de criptomoedas.
A pesquisa sugere que, em um cenário teórico, um computador quântico poderia quebrar uma chave privada de Bitcoin em apenas nove minutos, proporcionando uma pequena janela de tempo para realizar um “ataque on-spend”, dado o tempo de bloco de 10 minutos do Bitcoin.
Um ataque quântico “on-spend” é uma ameaça hipotética futura na qual um computador quântico consegue decifrar uma chave privada a partir da chave pública exposta durante uma transação, permitindo que o atacante roube os fundos.
“Devemos estimar o tempo necessário para lançar um ataque on-spend a partir desse estado preparado no momento em que se conhece a chave pública para ser aproximadamente nove ou doze minutos.”
“Minha confiança no Q-Day até 2032 aumentou significativamente. Na minha opinião, há ao menos 10% de chance de até 2032 um computador quântico recuperar [...] a chave privada a partir de uma chave pública exposta,” disse o coautor e pesquisador da Ethereum Justin Drake.
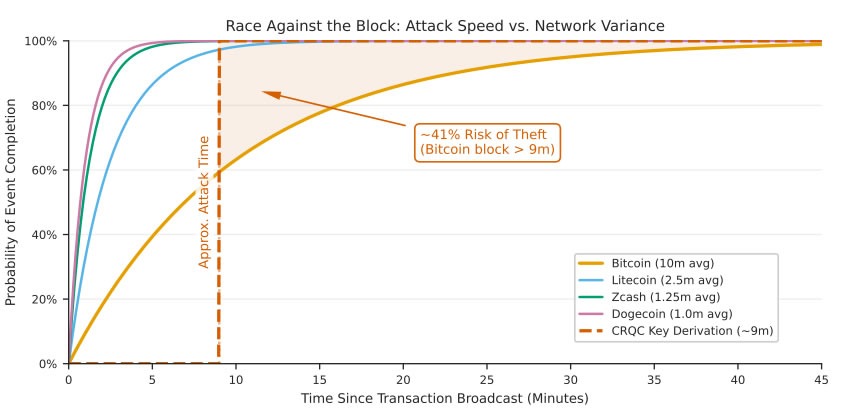 Gráfico mostrando o risco de um ataque quântico on-spend que leva 9 minutos para derivar uma chave privada ser bem-sucedido contra o Bitcoin. Fonte: Google Quantum AI
Ethereum é vulnerável a “ataques at-rest”
Os pesquisadores também alertaram que o modelo de contas da Ethereum é “estruturalmente propenso a ataques at-rest”, o que significa que não requerem sincronização de tempo.
Um ataque “at-rest” também utiliza uma chave pública para derivar uma chave privada usando um computador quântico, mas, neste caso, não há necessidade de fazê-lo dentro de uma janela de tempo específica.
No momento em que uma conta Ethereum realiza sua primeira transação, sua chave pública fica permanentemente visível na blockchain. Um atacante quântico pode levar o tempo que quiser para derivar a chave privada de qualquer chave pública exposta.
“Isso resulta em vulnerabilidade de conta: uma exposição sistêmica e inevitável que não pode ser mitigada por comportamento do usuário, exceto por uma transição de protocolo em toda a rede para PQC [criptografia pós-quântica],” afirmaram.
O Google estimou que as 1.000 contas Ethereum expostas mais ricas, com cerca de 20,5 milhões de ETH, poderiam ser comprometidas em menos de nove dias.
Relacionado: A defasagem da resistência quântica do Bitcoin pode se tornar o argumento de alta da Ethereum: Nic Carter
O gigante de buscas disse que quer conscientizar sobre esse problema e está “fornecendo recomendações à comunidade das criptomoedas para melhorar a segurança e a estabilidade antes que isso seja possível.”
O Google recomendou que as blockchains migrem para PQC agora, em vez de esperar pelo surgimento de ameaças reais.
Prazo quântico acelerado
Na quarta-feira, o Google estabeleceu o prazo de 2029 para sua migração para criptografia pós-quântica, alertando que as “fronteiras quânticas” podem estar mais próximas do que parecem.
No dia seguinte, o empresário de criptomoedas Nic Carter afirmou que a criptografia de curva elíptica está à beira da obsolescência, acrescentando que os desenvolvedores da Ethereum já estão trabalhando em soluções enquanto os desenvolvedores do Bitcoin têm uma abordagem “a pior da classe”.
A Ethereum Foundation lançou seu roteiro pós-quântico em fevereiro, enquanto o cofundador Vitalik Buterin disse que assinaturas de validador, armazenamento de dados, contas e provas precisam mudar para se preparar para ameaças quânticas.
Revista: Ninguém sabe se a criptografia segura quântica sequer vai funcionar
Aviso Legal: o conteúdo deste artigo reflete exclusivamente a opinião do autor e não representa a plataforma. Este artigo não deve servir como referência para a tomada de decisões de investimento.
Talvez também goste
Quantas demandas de CPO serão geradas pelo Rubin Ultra da Nvidia? Bernstein: Valor da óptica por Pod aumentará cinco vezes
A Bernstein acredita que a arquitetura Rubin Ultra da Nvidia provocará um grande aumento na demanda por óptica co-embalada (CPO) e fibra óptica, elevando o valor óptico por Pod de US$ 1 milhão para US$ 5,4 milhões, impulsionando o tamanho do mercado do ecossistema óptico da Nvidia para US$ 46,8 bilhões até 2028 (crescimento anual de 91%). Apesar dos gargalos de fornecimento de substratos InP, as perspectivas do setor continuam otimistas. A instituição reafirma a classificação “outperform” para Lumentum, Coherent e Ciena.

UBS aposta em opções de ouro e em ações de tecnologia no terceiro trimestre, construindo posição em SK Hynix (SKHY.US)
O UBS Group (UBS.US) apresentou o relatório 13F de posições para o terceiro trimestre, com data de encerramento em 30 de setembro de 2026.

SpaceX (SPCX.US) tenta eliminar Nvidia dos racks: desenvolve armários Kessel para ignorar placas de cálculo L6, comprando apenas chips
SemiAnalysis: SpaceX desenvolveu internamente o gabinete Kessel, contornando as placas L6 da Nvidia e proporcionando mais opções de fabricação de hardware próprio.

US$ 3,7 bilhões em "adiantamento de equipamentos para geração de energia em centros de dados" foram abandonados! O "comprador mais ativo de turbinas a gás", SoftBank, viu algo?
No segundo trimestre do ano fiscal de 2026, o SoftBank registrou um prejuízo líquido de US$ 7,1 bilhões, sendo a principal razão uma redução de valor de US$ 3,7 bilhões em um adiantamento de US$ 9,5 bilhões feito para garantir equipamentos de geração de energia para data centers nos Estados Unidos — dos quais cerca de US$ 2,9 bilhões, por serem não reembolsáveis, foram totalmente perdidos. O CFO admitiu que o SoftBank fez os pedidos antes mesmo de definir o projeto final e está atualmente reavaliando toda a sua estratégia de compras. "O comprador mais agressivo de turbinas a gás acabou tendo que dar baixa no depósito."
Preços de criptomoedas
Mais


