
Vitalik kembali membahas ancaman kuantum, apakah fondasi cryptocurrency benar-benar akan terguncang?

Ini selalu menjadi ancaman paling berbahaya bagi seluruh industri.
Judul Asli: 《Ancaman Kuantum Kembali Muncul, Apakah Fondasi Cryptocurrency Terguncang?》
Penulis Asli: Azuma, Odaily
Baru-baru ini, ancaman komputasi kuantum terhadap cryptocurrency kembali menjadi fokus diskusi di luar negeri. Topik ini kembali memanas karena beberapa tokoh penting di bidang komputasi kuantum dan industri cryptocurrency secara berturut-turut mengeluarkan prediksi baru tentang perkembangan dan potensi kemampuan komputasi kuantum.
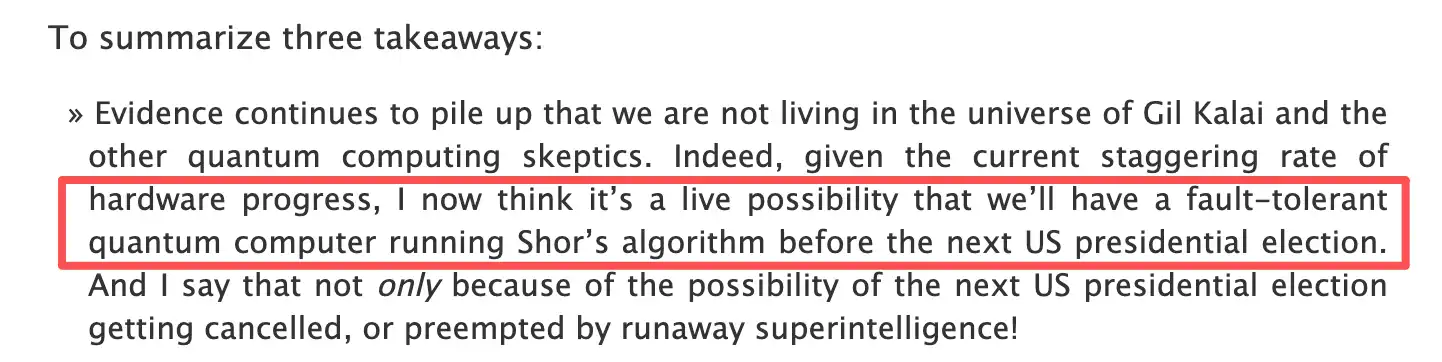
Pertama, pada 13 November, pakar besar di bidang komputasi kuantum dan Direktur Quantum Information Center di University of Texas, Scott Aaronson, menyebutkan dalam sebuah artikel yang diterbitkannya: “Saya sekarang berpikir bahwa sebelum pemilihan presiden Amerika Serikat berikutnya, kita mungkin memiliki komputer kuantum toleran kesalahan yang dapat menjalankan algoritma Shor...”
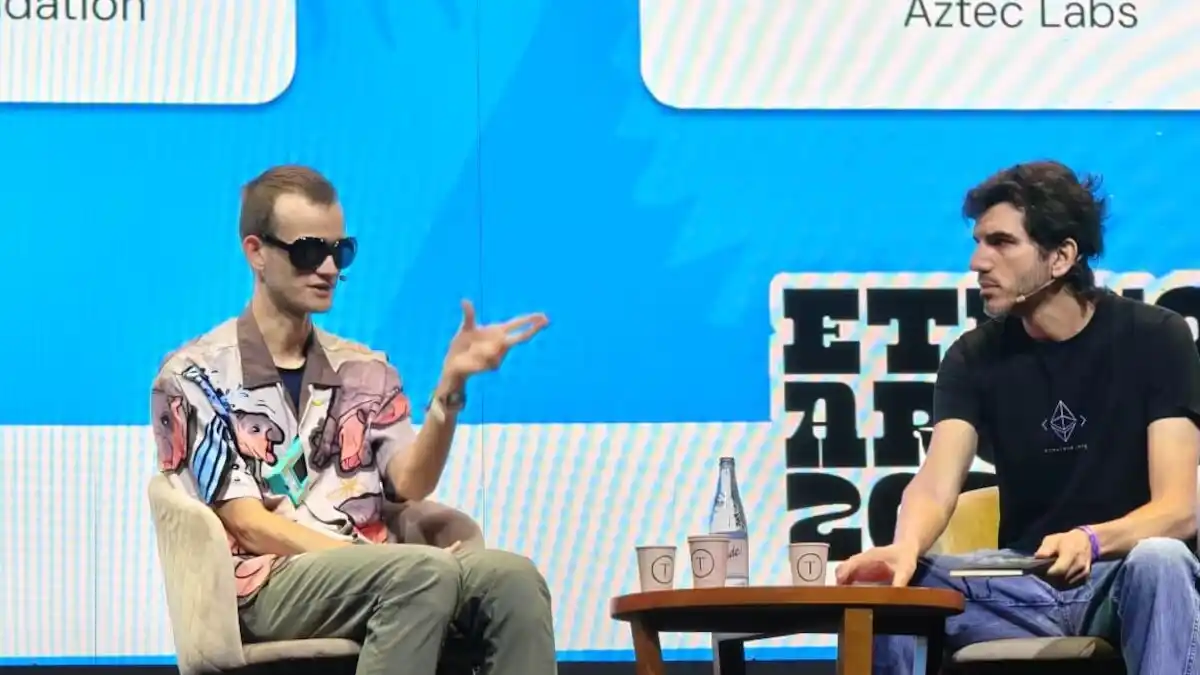
Selanjutnya, pada 19 November, co-founder Ethereum, Vitalik Buterin, juga menyampaikan dalam konferensi Devconnect di Buenos Aires bahwa, kriptografi kurva eliptik (ECC) mungkin akan dipecahkan oleh komputasi kuantum sebelum pemilihan presiden AS tahun 2028, dan mendesak Ethereum untuk meningkatkan ke algoritma tahan kuantum dalam empat tahun ke depan.
Apa Itu Ancaman Kuantum?
Sebelum menafsirkan prediksi Scott dan Vitalik, kita perlu menjelaskan secara singkat apa yang dimaksud dengan “ancaman kuantum”.
Sederhananya, ancaman kuantum terhadap cryptocurrency berarti bahwa di masa depan, komputer kuantum yang cukup kuat mungkin dapat memecahkan dasar kriptografi yang saat ini melindungi keamanan cryptocurrency, sehingga berpotensi menghancurkan model keamanannya.
Saat ini, hampir semua cryptocurrency (seperti Bitcoin, Ethereum) keamanannya bergantung pada teknologi yang disebut “enkripsi asimetris”, di mana dua bagian terpenting adalah “private key” dan “public key”:
• Private key: Disimpan secara rahasia oleh pengguna, digunakan untuk menandatangani transaksi, membuktikan kepemilikan aset;
• Public key: Dihasilkan dari private key, dapat dipublikasikan, digunakan sebagai alamat dompet atau bagian dari alamat.
Fondasi keamanan cryptocurrency terletak pada—saat ini, secara komputasi tidak mungkin untuk menurunkan private key dari public key. Namun, komputasi kuantum dapat memanfaatkan prinsip mekanika kuantum, dengan menjalankan algoritma tertentu (seperti algoritma Shor yang disebutkan sebelumnya) untuk sangat mempercepat pemecahan beberapa masalah matematika, yang merupakan kelemahan dari enkripsi asimetris.
Di sini, mari kita lanjutkan menjelaskan apa itu algoritma Shor. Tanpa membahas matematika yang terlalu rumit, inti dari algoritma Shor adalah mengubah masalah matematika yang “hampir tidak dapat dipecahkan” di komputer klasik, menjadi masalah pencarian periode yang “relatif mudah dipecahkan” di komputer kuantum, sehingga berpotensi mengancam sistem kriptografi “private key - public key” yang ada pada cryptocurrency.
Contoh yang lebih mudah dipahami, kamu bisa dengan mudah mengubah sekeranjang stroberi (diibaratkan sebagai private key) menjadi selai (diibaratkan sebagai public key), dan jelas tidak bisa mengubah selai kembali menjadi stroberi, tetapi tiba-tiba datang seseorang dengan “cheat” (diibaratkan sebagai komputasi kuantum) yang mungkin dapat melakukan hal tersebut dengan cara yang mudah (diibaratkan sebagai algoritma Shor).
Apakah Fondasi Cryptocurrency Terguncang?
Kalau begitu, apakah cryptocurrency akan tamat?
Jangan panik, ancaman kuantum memang ada secara objektif, tetapi masalahnya tidak begitu mendesak. Ada dua alasan utama untuk hal ini. Pertama, masih ada waktu sebelum ancaman nyata benar-benar datang; kedua, cryptocurrency dapat melakukan upgrade ke algoritma tahan kuantum.
Pertama, bahkan jika prediksi Scott benar-benar terwujud sebelum pemilu 2028, itu tidak berarti keamanan cryptocurrency benar-benar terancam; pernyataan Vitalik juga bukan mengatakan bahwa fondasi Bitcoin dan Ethereum akan terguncang, melainkan hanya menunjukkan adanya risiko teoretis jangka panjang.
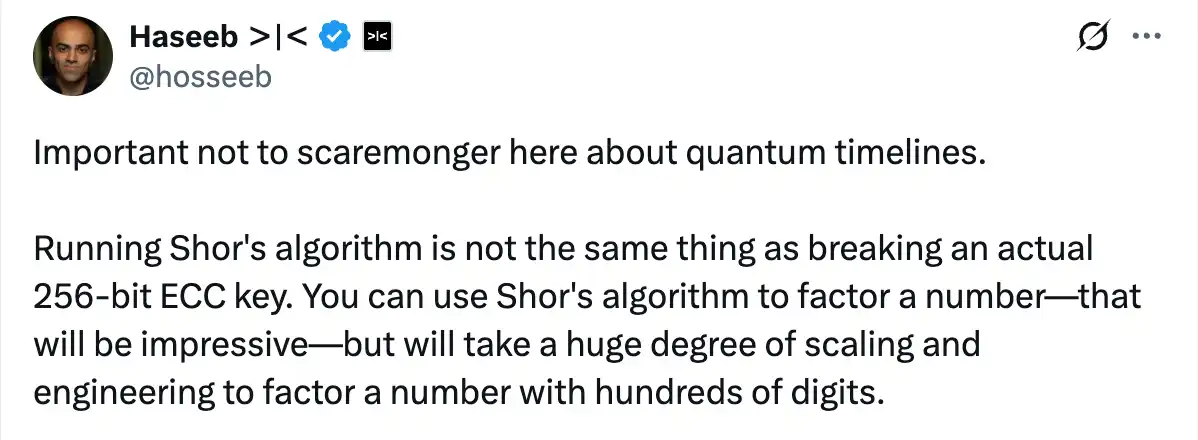
Managing Partner Dragonfly, Haseeb, menjelaskan bahwa tidak perlu panik dengan jadwal baru komputasi kuantum, menjalankan algoritma Shor tidak sama dengan memecahkan kunci kurva eliptik 256-bit (ECC key) yang sebenarnya. Kamu bisa menggunakan algoritma Shor untuk memecahkan satu angka—itu saja sudah cukup mengesankan—tetapi untuk memfaktorkan angka dengan ratusan digit, dibutuhkan skala komputasi dan kemampuan rekayasa yang jauh lebih besar... Ini adalah hal yang perlu diperhatikan dengan serius, tetapi jelas tidak mendesak.
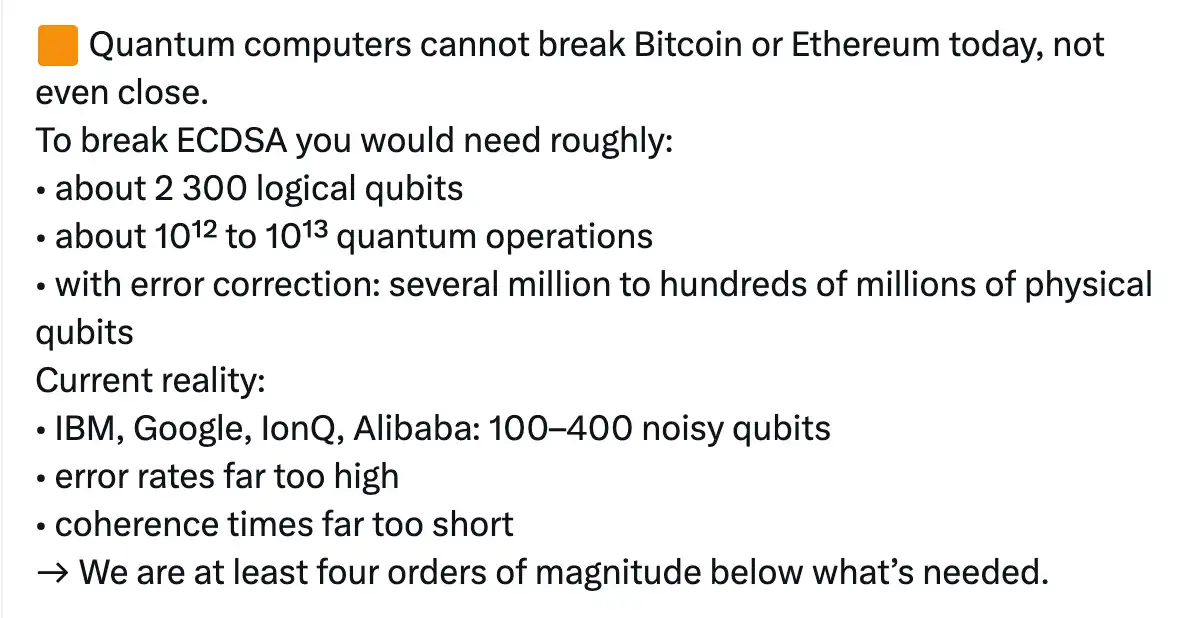
Pakar keamanan cryptocurrency, MASTR, memberikan jawaban matematika yang lebih jelas, memecahkan tanda tangan kurva eliptik (ECDSA) yang saat ini digunakan oleh Bitcoin, Ethereum, dan cryptocurrency lainnya, membutuhkan sekitar 2.300 qubit logis (logical qubits), 10¹² hingga 10¹³ operasi kuantum, ditambah koreksi kesalahan maka dibutuhkan jutaan hingga ratusan juta qubit fisik (physical qubits); namun saat ini, komputer kuantum yang telah direalisasikan hanya memiliki 100 – 400 qubit bising (noisy qubits), dengan tingkat kesalahan yang sangat tinggi dan waktu koherensi yang sangat singkat—masih setidaknya empat urutan besaran dari kebutuhan untuk memecahkan sistem yang ada.
Untuk poin kedua, para kriptografer di industri juga sedang mengembangkan algoritma kriptografi pasca-kuantum (PQC) baru yang dapat menahan serangan komputasi kuantum, dan blockchain utama telah mempersiapkan diri untuk hal ini.
Pada Maret tahun lalu, Vitalik pernah menulis artikel “Jika Serangan Kuantum Datang Besok, Bagaimana Ethereum Mengatasinya?”, di mana ia menyebutkan efektivitas tanda tangan Winternitz, STARKs, dan lain-lain dalam melawan ancaman kuantum, bahkan membayangkan bagaimana Ethereum dapat melakukan upgrade darurat jika terjadi kejadian mendadak.
Dibandingkan dengan Ethereum, Bitcoin mungkin tidak sefleksibel dalam pelaksanaan upgrade, tetapi komunitas telah lama mengusulkan berbagai skema upgrade algoritma potensial seperti Dilithium, Falcon, SPHINCS+, dan lainnya. Baru-baru ini, seiring meningkatnya diskusi terkait, OG Bitcoin Adam Back juga menyatakan bahwa standar kriptografi pasca-kuantum dapat diterapkan jauh sebelum ancaman nyata dari komputasi kuantum muncul.
Singkatnya, ancaman kuantum seperti “kunci utama” yang tergantung di kejauhan, secara teori dapat membuka semua kunci blockchain saat ini, tetapi para pembuat kunci sudah mulai meneliti kunci baru yang tidak dapat dibuka oleh kunci utama ini, dan bersiap untuk mengganti semua kunci sebelum kunci utama selesai dibuat.
Inilah realitas objektif tentang ancaman kuantum saat ini, kita tidak boleh mengabaikan perkembangannya, tetapi juga tidak perlu panik secara membabi buta karenanya.
Disclaimer: Konten pada artikel ini hanya merefleksikan opini penulis dan tidak mewakili platform ini dengan kapasitas apa pun. Artikel ini tidak dimaksudkan sebagai referensi untuk membuat keputusan investasi.
Kamu mungkin juga menyukai
CPI AS kembali melebihi ekspektasi, peringatan dari Waller terbukti! Wall Street fokus pada kenaikan suku bunga 25 atau 50 basis poin di bulan Desember, "New Federal Reserve Communications" mengungkap bahwa strategi naik-turun menghadapi ujian
"New Fed Communications Agency" menunjukkan bahwa Waller mengemukakan kemungkinan kenaikan suku bunga sebesar 50 basis poin pada bulan Desember sebelum rilis CPI, dan saat ini belum ada pejabat Fed lainnya yang secara terbuka merespons. Selain kenaikan sebesar 50 basis poin, Fed juga dapat memilih untuk memberikan sinyal kenaikan suku bunga yang berkelanjutan pada bulan Desember dan Januari. Para pelaku Wall Street secara umum percaya tekanan inflasi masih keras, sehingga alasan untuk kenaikan suku bunga pada bulan Desember semakin kuat, namun kenaikan suku bunga sebesar 50 basis poin bukanlah konsensus. Pasar mengkhawatirkan apakah Fed akan memperpanjang siklus pengetatan.
CPI menghantam obligasi AS! Imbal hasil obligasi 2 tahun melonjak lebih dari 20 basis poin, emas dan perak anjlok
Setelah pengumuman CPI, para trader mulai memperkirakan kemungkinan kecil adanya kenaikan suku bunga sebesar 50 basis poin pada bulan Desember; anggota FOMC The Fed tahun ini Logan menyatakan bahwa musim dingin ini mungkin diperlukan kenaikan suku bunga yang lebih cepat, The Fed setidaknya masih perlu dua kali kenaikan suku bunga sebesar 25 basis poin sebelum jeda. Setelah itu, imbal hasil obligasi pemerintah AS terus naik, imbal hasil obligasi 10 tahun kembali di atas 5,0%, naik lebih dari 10 basis poin dalam sehari; harga emas spot sempat turun lebih dari 3%, dan harga perak spot sempat turun lebih dari 4%.
Perusahaan induk GUCCI mengincar bisnis emas toko-toko lama
Cybertruck Tesla menjadi "korban" terbaru di pasar pikap listrik

Harga kripto
Lainnya


