
Paxos attire l'attention du NYDFS alors qu'une erreur de frappe de 300 trillions de dollars expose les risques des stablecoins

La frappe accidentelle de 300 billions de dollars en PYUSD par Paxos a déclenché des alertes réglementaires et relancé le débat sur les obligations de preuve de réserves, soulignant que la plus grande menace pour l’industrie des stablecoins pourrait être l’erreur humaine plutôt que les piratages.
Le New York Department of Financial Services (NYDFS) a confirmé aujourd'hui que Paxos, l'émetteur de PayPal USD (PYUSD), a accidentellement émis pour 300 billions de dollars de stablecoins non adossés le 15 octobre 2025. Le régulateur a ajouté qu'il est en contact avec Paxos et PayPal concernant l'incident.
L'événement, qui a momentanément fait grimper l'offre de PYUSD au-delà de la taille de l'économie mondiale entière, a déclenché un nouvel examen des risques opérationnels et systémiques qui sous-tendent le secteur des stablecoins.
L’erreur de mint de 300 billions de Paxos met en lumière les risques majeurs de l’industrie des stablecoins
Selon les données on-chain, l'incident a commencé comme un transfert de routine de 300 millions entre des portefeuilles contrôlés par Paxos.
The Information rapporte que le NYDFS a souligné l'affaire, évoquant une erreur de saisie encore plus préoccupante que celle de Citigroup l'année dernière. À l'époque, l'erreur de Citigroup avait vu la banque d'investissement créditer par erreur un client de 81 billions avant d'annuler la transaction.
Le New York Department of Financial Services, qui régule Paxos, déclare être "au courant de l'incident et en contact avec Paxos et PayPal." Plus tôt, Paxos a accidentellement créé 300 billions de stablecoins PayPal
— Yueqi Yang (@Yueqi_Yang) 16 octobre 2025
Un ancien ingénieur de Salesforce, Sam Ramirez, a expliqué la tentative de Paxos de corriger leur erreur. Ils ont essayé de reminter les 300 millions qu'ils avaient brûlés dans le portefeuille d'origine. Cependant, ils se sont trompés à nouveau et ont accidentellement minté 300 billions.
Quelques analyses forensiques sur le mint du token PYUSD aujourd'hui. C'est pire que ce que je pensais. On dirait que Paxos a essayé de transférer 300M PYUSD entre portefeuilles, mais a accidentellement brûlé 300M à la place. Donc, pour annuler leur erreur, ils ont essayé de reminter les 300M brûlés dans le portefeuille d'origine…
— sam ramirez (@sram1337) 15 octobre 2025
En moins d'une heure, Paxos a brûlé l'excédent, restauré tous les soldes et confirmé qu'aucun fonds client n'avait été affecté. L'entreprise a également déclaré qu'aucune faille externe n'avait eu lieu.
Cependant, l'ampleur même de l'erreur de mint a ravivé les inquiétudes quant à la fiabilité des mécanismes de collatéralisation. Cela soulève également des questions sur la supervision manuelle dans les opérations de stablecoins.
Le community liaison de Chainlink, Zach Rynes, a expliqué comment la preuve de réserve (PoR) aurait pu empêcher toute cette FUD.
« ...c'est un bon exemple d'une situation où Chainlink Proof of Reserve aurait empêché toute cette crise de relations publiques. Plus précisément, les émetteurs d'actifs peuvent intégrer Chainlink PoR dans la fonction de mint de leur contrat de token comme vérification de validation », a expliqué Rynes.
Selon Rynes, cette mesure aurait empêché l'émission de tokens supplémentaires à moins que Chainlink PoR n'ait d'abord validé qu'il existe une quantité suffisante de réserves off-chain pour maintenir une collatéralisation à 100 %.
En fin de compte, cela aurait empêché les attaques de mint infini, où de nombreux tokens non adossés sont créés, mettant en danger tous les marchés qui listent et supportent le token.
Les remarques de Rynes ont déclenché un débat dans l'industrie sur la question de savoir si la validation en temps réel de la preuve de réserve devrait devenir obligatoire pour tous les stablecoins régulés.
Questions sur le collatéral et la conduite face aux répercussions du marché et de la régulation
Le blog financier Zero Hedge a rapidement posé la question que beaucoup se posaient. D'autres soulignent également le potentiel d'une utilisation abusive délibérée.
« ...par quoi exactement ces 300 billions de ‘stablecoins’ étaient-ils collatéralisés lors de leur mint, par erreur ou non », a demandé le compte populaire sur X.
> mint 300T> les prêter pendant une heure à seulement 5% APY> gagner 1,71B> brûler 300T, oups c'était une transaction de test> business
— Pix🔎 (@PixOnChain) 15 octobre 2025
Ces préoccupations reflètent le risque hypothétique qu'un accès opérateur, s'il est abusé, puisse fausser les marchés même pour de courtes périodes.
Dans le même ton, d'autres chercheurs DeFi ont soulevé des inquiétudes concernant le timing, affirmant que cela soulevait des questions systémiques plus profondes.
« Tout le monde a vu ‘300 billions de PYUSD mintés’ et a ri en pensant à une erreur logicielle. Mais le timing et le schéma comptent. Cela s'est produit quelques jours après le partenariat de liquidité de PayPal (Spark, injection de 1 B) et le réalignement public de PYUSD avec les Treasuries tokenisés… Le ‘bug’ a eu lieu au moment où la raffinerie est entrée en ligne. PayPal sera réévalué à 100 $ dès que possible », a écrit 941.
La remarque reflète une croyance croissante selon laquelle l'événement Paxos pourrait avoir coïncidé avec des transitions de rails de liquidité reliant la finance traditionnelle et les instruments de Treasury tokenisés.
La société de données Santiment a rapporté que l'événement « a attiré une attention significative car il représente une quantité énorme et inhabituelle de stablecoins créés puis rapidement brûlés ».
La capitalisation du marché des stablecoins approche les 310 billions. Avec cela, le surmint de Paxos est un rappel dramatique que même les émetteurs régulés restent vulnérables à l'erreur humaine et à des contrôles de processus faibles.
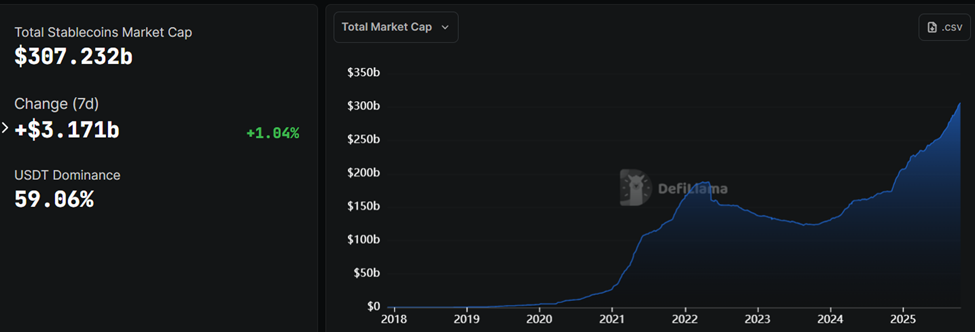 Total Stablecoin Market Cap. Source: DefiLlama
Pour les régulateurs, l'événement pourrait accélérer les démarches vers l'intégration obligatoire de la PoR, les vérifications d'émission en temps réel et des standards d'audit transparents.
Si un zéro mal placé peut minter 300 billions, le plus grand risque de l'industrie des stablecoins n'est peut-être plus les hackers, mais ses propres opérateurs.
Avertissement : le contenu de cet article reflète uniquement le point de vue de l'auteur et ne représente en aucun cas la plateforme. Cet article n'est pas destiné à servir de référence pour prendre des décisions d'investissement.
Vous pourriez également aimer
La peur est le plus grand vendeur à découvert ! Morgan Stanley appelle à acheter le creux dans les semi-conducteurs : pénurie de terrain et d’électricité ne sont pas des problèmes, les projets déjà approuvés ne suffisent pas à satisfaire la demande
Morgan Stanley estime que le secteur des semi-conducteurs a récemment été survendu, la panique du marché étant le principal risque, plutôt que les fondamentaux. Tirée par la demande d'infrastructures liées à l'IA, les commandes en aval continuent d'accélérer, l'offre de semi-conducteurs restant la principale contrainte. La limitation du LPS permet, au contraire, une croissance plus stable. Le secteur pourrait fluctuer à court terme, mais il est déjà proche du plancher ; Morgan Stanley se montre optimiste quant aux segments de la puissance de calcul et du stockage.

Les commandes de puissance de calcul explosent, pourquoi "le trading AI" perd-il de l'élan ? JP Morgan révèle le décalage entre investissement dans l'AI et réalisation de la productivité
L’équipe de recherche économique mondiale de JPMorgan dirigée par Joseph Lupton a souligné dans une étude du 10 novembre que l’amélioration récente de la productivité du travail provient principalement de l’approfondissement du capital et de l’augmentation de l’intensité d’utilisation des facteurs de production. Les bénéfices d’efficacité généralisés apportés par l’IA, via la refonte des processus, l’intégration des données et l’ajustement organisationnel, nécessitent encore du temps pour se concrétiser. Cela implique que les commandes de puces, de serveurs et d’équipements électriques peuvent croître en premier, tandis que le retour sur investissement continu des opérateurs de calcul et des utilisateurs finaux ne se manifestera pas nécessairement au même rythme.
L’investissement dans l’IA entre dans la « vallée de la désillusion », les 18 prochains mois seront un test crucial de survie !
Goldman Sachs estime que le cycle d'investissement dans l'IA se situe actuellement dans le "creux de la désillusion", mais ce n'est pas la première fois. Le problème central réside dans le fait que le modèle commercial des nouveaux fournisseurs de cloud computing dépend fortement du retour sur investissement des clients finaux dans l’IA, alors qu'actuellement "le nombre d'entreprises pouvant attribuer des bénéfices à l'IA est pratiquement nul". Palihapitiya, fondateur de Social Capital, a clairement défini une fenêtre cruciale de 18 mois, au cours de laquelle le marché procédera à une clarification des modèles commerciaux d'IA durables et non durables.

Le principal souci d'Anthropic : ses revenus peuvent être retirés à tout moment, tandis que ses coûts en puissance de calcul sont verrouillés pour 20 ans
Selon Zhejiang Sécurité, les revenus d'Anthropic sont principalement facturés en fonction du volume, avec des obligations de prestation restantes couvrant seulement environ 5,1 mois de revenus annualisés. Du côté des coûts de puissance de calcul, 895,4 milliards de dollars ont déjà été engagés sous forme de promesses irrévocables, avec une durée pouvant aller jusqu'à 2045. Les revenus peuvent être réduits à tout moment, tandis que les coûts ne peuvent pas être rétractés, créant ainsi un écart de maturité fortement asymétrique entre les deux. C'est la véritable contrainte centrale de l'entreprise.

Prix des cryptos
Plus


